




Aptori
Aptori, outil intelligent axé sur l’amélioration de l’efficacité de l’IA
Étiquettes :Amélioration de l’efficacité de l’IAQu’est-ce que Aptori ?
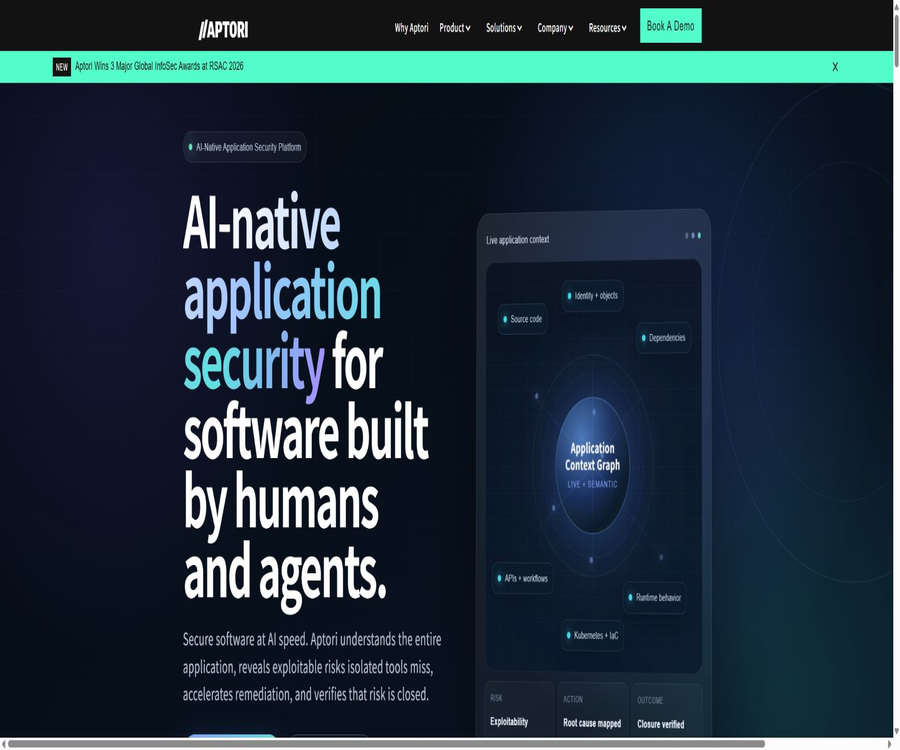
Aptori est une plateforme de sécurité d’applications native de l’IA, destinée aux équipes d’entreprise qui ont besoin de valider en continu du code, des API, des dépendances, des environnements cloud natives et le comportement en temps réel dans un rythme de développement rapide.
La plateforme relie les vérifications de sécurité certaines, les modèles sémantiques, les preuves en temps réel et les agents d’IA contrôlés au même contexte d’application, en se concentrant non pas sur l’accumulation d’alertes, mais sur la vérification du fait que les vulnérabilités sont réellement exploitables et sur la mise en œuvre d’un cycle de correction.
Positionnement du produit
- Plateforme de tests de sécurité applicative et de gestion des risques
- Logiciel développé conjointement pour les humains et les agents IA
- Couvrant les phases de développement, CI/CD, de test et d’exécution
- Équipes de sécurité des services, de R&D, de plateforme, de risques et d’audit
- Prend en charge les déploiements SaaS, sur mesure, auto-gérés et isolés
Capacité centrale
AI SAST et revue de code sécurisé
La capacité SMART comprend le flux de contrôle, le flux de données et la logique d’application grâce à l’analyse sémantique, afin de détecter les problèmes de sécurité dans le code écrit manuellement ou généré par l’IA.
- Détection des vulnérabilités au niveau du code et de la logique non sécurisée
- Réduire les alertes non pertinentes en fonction du contexte d’application
- Analyser les causes racines et générer des suggestions de correction destinées aux développeurs
- Fournir des retours en amont lors des phases de soumission et de pull request
Sécurité API et vérification à l’exécution sémantique
Le moteur Sift comprend les relations entre les opérations API, génère des tests selon le flux de travail métier, et vérifie l’autorisation, l’accès aux objets ainsi que la logique métier dans un environnement réel ou similaire.
- Tester REST, GraphQL, gRPC et les workflows d’API complexes
- Découverte de problèmes avec BOLA, IDOR et le contrôle des permissions des rôles
- Vérification de l’identité, de l’objet, des limites du locataire et des transitions d’état
- Simulation d’attaques d’injection SQL, NoSQL, de commandes et XML, etc.
- Répéter les tests d’autorisation avec différents rôles d’utilisateurs virtuels
Chaîne d’approvisionnement logicielle et sécurité cloud-native
La plateforme peut intégrer les dépendances open source, les SBOM, les licences, les clés, les conteneurs, l’infrastructure en code et les configurations Kubernetes dans une vue unifiée des risques.
- Identifier les dépendances vulnérables ou obsolètes
- Organiser la liste des composants et du matériel logiciel
- Vérifier les risques liés aux conteneurs, à l’IaC et à Kubernetes
- Relier les problèmes de chaîne d’approvisionnement à la faisabilité pratique et aux impacts commerciaux
Test d’infiltration autonome
DART utilise des agents contrôlés pour explorer les applications, enchaîner les requêtes, changer d’identité et valider les chemins d’attaque, ce qui permet de compléter les tests manuels périodiques par une vérification offensive continue.
Gestion des vulnérabilités et boucle de correction fermée
Aptori relie la découverte, le contexte, les preuves en temps de exécution, la cause racine, la correction et les tests de révision en une chaîne de preuves, afin que l’équipe puisse confirmer si le risque a véritablement été éliminé.
- Classer par accessibilité, disponibilité et contexte métier
- Attribuer les problèmes aux applications et responsables correspondants
- Envoyer le contexte de correction vers le flux de travail de R&D
- Réessayer sur le même chemin d’attaque après modification
- Conserver les preuves d’audit de la découverte à la clôture
AI Security Engineer
L’ingénieur en sécurité IA est conçu comme un partenaire de sécurité autonome, capable d’aider à détecter, trier, interpréter et corriger les vulnérabilités, tout en exécutant des workflows de sécurité dans des limites contrôlées.
- L’agent de l’équipe bleue est utilisé pour la classification des risques et les recommandations de traitement.
- L’agent de l’équipe Violette est utilisé pour générer les correctifs et valider la fermeture.
- L’agent de l’équipe rouge est utilisé pour explorer et prouver les chemins d’attaque.
- La vérification de déterminisme reste une base de contrôle stable.
- Les entreprises peuvent limiter les modèles, les flux de données et les permissions des agents.
Quels scénarios d'utilisation conviennent
- Vérifier le code nouvellement généré dans la programmation assistée par l’IA
- Mettre en place un contrôle de sécurité pour les publications dans la pipeline CI/CD
- Tester les limites d’autorisation des API multi-rôles et multi-locataires
- Découverte de vulnérabilités dans la logique métier difficiles à détecter par un scan statique
- Gestion unifiée des codes, des dépendances, des API et des risques en temps de exécution
- Maintenir des preuves continues pour PCI DSS, SOC 2 et ISO 27001, etc.
- Utiliser un déploiement exclusif ou isolé dans un environnement réglementé
Avantages principaux
- Couvre le SAST, le SCA, les tests API et la vérification en temps de exécution
- Réduire le bruit des alertes grâce à la vérification de la disponibilité réelle
- Comprendre l’identité, les objets, les flux de travail et la logique métier
- Les suggestions de correction s’adressent directement aux méthodes de travail des développeurs
- Soutien à une gestion en boucle fermée, de la découverte à la révérification
- Répondre aux besoins des services cloud et des déploiements privés contrôlés
- Les résultats des tests peuvent être exportés en formats lus par machine tels que JSON et SARIF.
Restrictions d'utilisation et précautions
- Le site officiel ne propose pas de prix de abonnement standard pouvant être acheté directement.
- Une évaluation complète nécessite généralement un rendez-vous pour une démonstration et une communication commerciale.
- Le test Sift nécessite une clé de plateforme et des paramètres de projet.
- Les tests en temps de exécution nécessitent un environnement cible accessible.
- Les tests actifs peuvent écrire ou modifier les données métier.
- L’environnement de production doit d’abord être configuré avec un mode de sécurité et des limites de test.
- Les processus d’autorisation complexes nécessitent la préparation d’utilisateurs virtuels et de identifiants dynamiques
- Les recommandations de l’IA doivent encore être revues par des spécialistes de la sécurité et des développeurs.
- Le produit phare de la plateforme n’est pas un logiciel open source.
Prix et versions
Aptori s’adresse aux entreprises ; le site officiel ne propose pas actuellement de forfaits fixes ni d’option d’achat mensuel en ligne. Une offre est généralement établie à l’issue de démonstrations, de périodes d’essai et d’une évaluation des besoins.
| Mode d’obtention | Prix public | Public cible | Explication |
|---|---|---|---|
| Démonstration du produit | Réservation gratuite | Équipe d’évaluation | Utilisé pour comprendre les capacités, les déploiements et les solutions d’intégration |
| Compte d’essai | Contacter les autorités | Équipe de validation technique | Les conditions d’activation et le montant sont confirmés par les autorités. |
| Solution d’entreprise | Cotation sur mesure | Organisations de taille moyenne à grande | Le prix est lié aux applications, aux API, aux utilisateurs, au déploiement et à la portée des services. |
| Autorisation annuelle Aptori Pro | 23 955 $/12 mois de référence | Entreprises qui achètent via le marché cloud | La page du marché est présentée selon des contrats annuels par utilisateur et par API ; il est nécessaire de vérifier les conditions actuelles avant le règlement. |
Le prix du marché public ne peut servir que de référence pour des achats isolés, il ne représente pas tous les contrats d’entreprise, et ne doit pas être converti directement en prix uniforme sur le site officiel.
Déploiement et contrôle des données
| Mode de déploiement | Caractéristiques | Scénarios adaptés |
|---|---|---|
| Hébergement SaaS | Services cloud fournis par la plateforme | Équipe souhaitant un lancement rapide |
| Environnement exclusif | Fournir des ressources d’isolement à l’organisation | Entreprises ayant besoin d’une isolation plus forte |
| Gestion autonome | Le contrôle de l’environnement de fonctionnement par l’entreprise | Il existe des exigences en matière de plateformes internes et de contrôle des données. |
| Déploiement isolé | Peut fonctionner dans un environnement isolé du réseau public | Scénarios de données strictement régulés ou hautement sensibles |
Dans un environnement réglementé, les entreprises peuvent également router les charges de travail d’IA vers des modèles locaux ou hébergés approuvés, et contrôler la destination des données applicatives ainsi que les permissions des agents.
Comment Aptori Sift fonctionne
- Lire la définition de l’API, la configuration de la plateforme et les informations sur l’environnement cible.
- Créer des modèles sémantiques pour les opérations API, les objets, l’identité et les workflows métier.
- Générer des chemins de test selon différents utilisateurs virtuels et niveaux d’accès.
- Envoyer des requêtes contrôlées à l’application cible et observer la réponse réelle.
- Identifier les risques liés aux autorisations, à la logique métier, à la configuration et à l’injection.
- Téléchargez les preuves, le degré de gravité et les recommandations de correction sur la plateforme.
- Exécuter à nouveau les mêmes tests après la correction pour valider la fermeture.
Tutoriel pour une première utilisation
- Réserver une démonstration du produit et confirmer l’application cible, les API et les limites de déploiement.
- Créez un projet dans la plateforme, puis ajoutez l’API à tester.
- Générer la clé de plateforme et la conserver soigneusement ; elle n’apparaîtra qu’une seule fois après sa création.
- Créez une configuration Sift dans l’interface, ou préparez des fichiers de configuration YAML ou JSON.
- Configurer l’adresse cible, la définition de l’API, les méthodes d’autorisation et les utilisateurs virtuels.
- Exécuter l’analyse initiale depuis la ligne de commande ou dans un conteneur.
- Vérifier les découvertes, les preuves d’attaque et les suggestions de correction dans la plateforme.
- Une fois les faux positifs et leurs impacts sur les opérations confirmés, le test sera intégré au processus d’intégration continue.
Tutoriel d’intégration CI/CD
- Placer la configuration de Sift dans le répertoire de configuration dédié du projet.
- Enregistrez la clé de plateforme en tant que clé de pipeline, sans l’écrire dans le dépôt de code.
- Définissez l’ID de configuration, l’environnement cible et les informations de soumission comme des variables ou des étiquettes.
- Exécuter le conteneur ou la commande Sift après avoir construit et lancé l’application de test.
- Exporter SARIF et le télécharger dans les résultats du scan de code.
- Définir des alertes, des tickets ou des contrôles d’accès en fonction du niveau de risque.
- Réexécuter les tests dans la soumission de correction et enregistrer les preuves de validation.
GitHub et le monde du logiciel open source
Aptori met à disposition officiellement une action Sift GitHub publique, permettant aux équipes de développement d’intégrer la CLI Sift dans GitHub Actions et de relier les résultats SARIF au processus de scan de code.
| Projet | Statut open source | Utilisation |
|---|---|---|
| Plateforme Aptori | Produits commerciaux à source fermée | Sécurité des applications, gestion des risques et conformité continue |
| Moteur Sift et CLI | Compte Aptori et clé de plateforme requis | Test de sécurité des API sémantiques |
| Sift GitHub Action | Licence MIT | Appeler Sift dans GitHub Actions et générer SARIF |
Le fait que GitHub Actions soit open source ne signifie que le code d’intégration peut être consulté et réutilisé, ce qui ne veut pas dire que l’engine Sift, les modèles d’IA ou l’ensemble de la plateforme Aptori sont open source.
Normes prises en charge et orientations en matière de conformité
- OWASP Top 10 et OWASP ASVS
- PCI DSS 4.0
- SOC 2 et ISO 27001
- HIPAA et HITRUST
- Cadre de développement sécurisé NIST
- NIS2, le règlement européen sur la résilience des réseaux et les exigences britanniques en matière de sécurité des télécommunications
Informations de base
| Projet | Contenu |
|---|---|
| Nom de l’outil | Aptori |
| Type d’outil | Plateforme de sécurité pour les applications natives d’IA |
| Capacité centrale | SAST IA, SCA, sécurité API, vérification en temps de exécution et gestion des vulnérabilités |
| Composants principaux | SMART, Sift, SGen, DART et Ingénieur en sécurité IA |
| Utilisateurs principaux | Équipe de sécurité, équipe de développement, équipe de plateforme et auditeurs |
| Mode d'utilisation | Plateforme web, CLI, conteneurs et intégration CI/CD |
| Mode de déploiement | SaaS, dédié, déploiement auto-géré et isolé |
| Modèle de prix | Tarif sur mesure pour les entreprises |
| Faut-il s’inscrire ? | Oui |
| Est-ce open source | La plateforme n’est pas open source, l’action GitHub officielle utilise la licence MIT. |
Indice de recommandation
L’indice de recommandation global est de 4,4 sur 5. Aptori convient aux équipes d’entreprise qui ont besoin de gérer de manière unifiée le code, les API, les dépendances et les risques en temps de exécution, en particulier pour les API multi-locataires, le développement assisté par l’IA et les scénarios de conformité continue.
Questions fréquentes
Quel problème Aptori résout-il principalement ?
Il est utilisé pour détecter et valider les risques exploitables dans les applications, les API, le code, les dépendances et les environnements cloud-native, et pour encourager les corrections et les rétests.
En quoi diffère-t-il du SAST traditionnel ?
Aptori combine des modèles sémantiques, le contexte d’application et des preuves en temps de exécution pour identifier les problèmes potentiels, sans se fier uniquement à des règles statiques.
Peut-il détecter les vulnérabilités de la logique métier ?
Oui, Sift comprend les identités, les objets et les relations d’opération, afin de tester les limites d’autorisation, les flux de travail métier et les transitions d’état.
Est-ce que CI/CD est pris en charge ?
Supporté, il peut être exécuté via la CLI, des conteneurs et GitHub Actions, et produit des résultats en JSON ou SARIF.
Peut-on le tester directement dans l’environnement de production ?
Techniquement, il est possible de configurer l’environnement cible, mais il convient d’activer d’abord le mode de sécurité, de limiter la portée des tests et d’évaluer leur impact sur les données réelles et les activités commerciales.
Combien coûte Aptori ?
Le site officiel ne divulgue pas de prix fixe pour les forfaits ; l’entreprise doit contacter les services officiels pour qu’ils évaluent l’application, l’API, les utilisateurs, le déploiement et la portée des services avant de proposer un devis.
Aptori est-il open source ?
La plateforme principale n’est pas un logiciel open source ; l’action officielle Sift sur GitHub utilise la licence MIT.
La privatisation ou le déploiement isolé sont-ils pris en charge ?
Prend en charge le déploiement autogéré et isolé ; les solutions concrètes en matière d’infrastructure, de modèles et de contrôle des données doivent être confirmées lors de la phase d’achat.
Est-ce adapté aux petits projets personnels ?
Les projets personnels permettent de comprendre leur approche technique, mais les ventes d’entreprise, la configuration environnementale et les devis sur mesure conviennent mieux aux organisations disposant de processus de sécurité formels.
Outils similaires à Aptori



 Numéro d’enregistrement de sécurité publique du Guangxi : 45132202000164