




Ishi
Ishi, outil intelligent axé sur la programmation par IA
Étiquettes :Outils de programmation IAUne phrase pour présenter
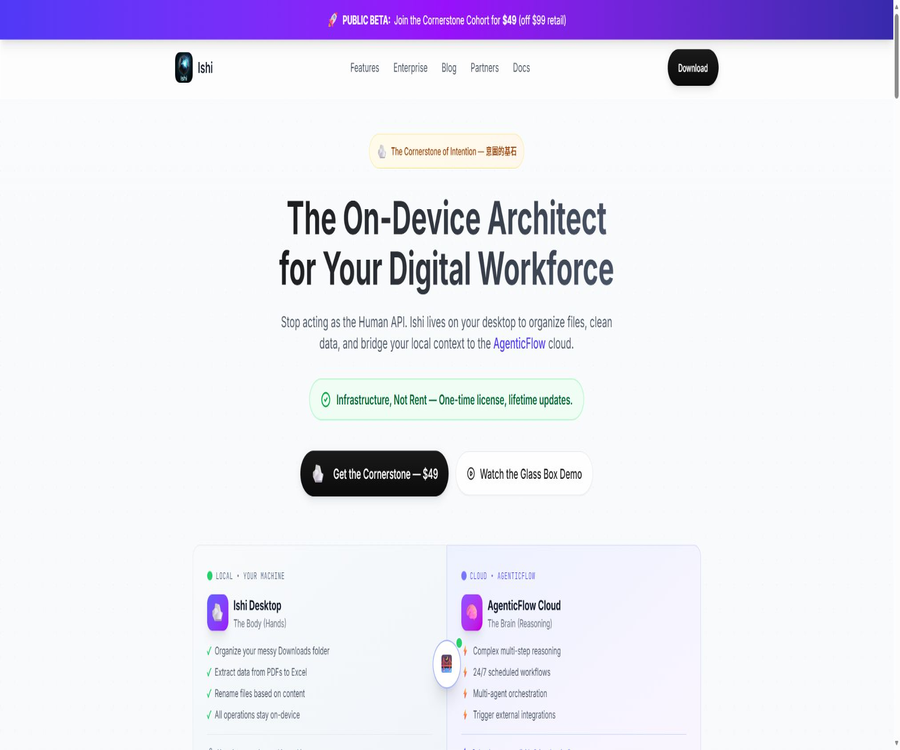
Ishi est un agent intelligent IA à priorité locale qui fonctionne sur les ordinateurs personnels ; il peut lire, créer, rechercher, renommer et modifier des fichiers avec l’approbation de l’utilisateur, ainsi que se connecter à des modèles, des outils MCP et des workflows cloud.
Présentation des outils
Ishi a été développé par Ishi Technologies et l’équipe Pixel ML ; ce produit compare l’environnement local de bureau à une « main » qui exécute les tâches, tandis que les grands modèles externes et le service cloud AgenticFlow sont comparés au « cerveau » chargé du raisonnement et de l’orchestration. Il s’adresse principalement aux techniciens qui ont besoin d’automatiser les fichiers, les données et les tâches opérationnelles quotidiennes.
La priorité locale ne signifie pas que tout le raisonnement doit nécessairement se faire hors ligne. Les opérations sur les fichiers s’effectuent sur le dispositif, mais lors du choix d’un modèle cloud, de recherches en ligne, de MCP à distance, de délégation AgenticFlow ou de partage de session, les requêtes correspondantes sont tout de même envoyées aux services appropriés.
Fonction principale
| module | Capacités principales | Adéquat pour la tâche | Contrôle clé |
|---|---|---|---|
| File Tools | Lire, rechercher, créer, modifier et organiser des fichiers | Télécharger les dossiers, les factures, les captures d’écran et les documents du projet | Répertoire du projet et droits d’accès |
| Ghost Files | Afficher une prévisualisation et les différences avant l’exécution | Renommer en masse et modifier des documents | Approuver ou refuser |
| System Commands | Exécuter des commandes locales et des scripts automatisés | Ouvrir l’application, convertir les fichiers et gérer les lots | Autoriser, Demander ou Refuser |
| AI Providers | Accès à plus de 75 services de modèles et à des modèles locaux | Tâches de raisonnement, de classification, de génération et de codage | Clé propre ou passerelle unifiée |
| MCP | Ajouter des services d’outils locaux ou distants | Bases de données, outils de développement et intégration des systèmes métier | Portée activée et authentification |
| AgenticFlow | Déléguer des processus multi-étapes, planifiés et inter-applications | Fonctionnement 24/7 et intégration externe | Autorisation explicite de l’utilisateur |
| Skills | Capacité à réutiliser des tâches spécialisées | Documents, recherches et processus opérationnels | Les avantages Free et Pro sont différents. |
| Enterprise | Configuration centralisée, SSO et passerelle d’IA interne | Déploiement d’équipe contrôlée | Personnalisation selon le nombre de places |
Automatisation des fichiers locaux
Ishi permet de consulter les dossiers, de lire des documents, de rechercher du contenu, de créer de nouveaux fichiers et d’éditer des fichiers existants. Les tâches typiques incluent de classer les factures par fournisseur et par date, de renommer les captures d’écran en fonction de leur contenu, d’extraire des données à partir de PDF et d’enregistrer les résultats dans des tableaux.
- Scannez le répertoire de téléchargement et suggérez de nouveaux noms de fichiers ainsi qu’une structure de dossiers.
- Extrait les champs des PDF, des documents et des tableaux pour générer un fichier de synthèse.
- Rechercher des mots-clés, des noms d’entreprise ou des motifs de données dans plusieurs fichiers.
- Modifier en masse le texte, les dates, le format ou les métadonnées d’un document.
- Comparer les tableaux locaux avec les données commerciales externes et identifier les différences.
- Supprimez les métadonnées inutiles avant de partager l’image.
Mécanisme d’exécution Glass Box
Ishi met l’accent sur le processus en quatre étapes : Draft, Plan, Simuler, Exécuter. L’agent comprend d’abord les exigences et élabore un plan, puis utilise des Fichiers Fantômes pour afficher les résultats virtuels modifiés ; l’exécution a lieu uniquement après confirmation de l’utilisateur.
- Expliquez en langage naturel l’objectif, le répertoire à traiter et les éléments qui ne doivent pas être touchés.
- Vérifier les étapes générées par Ishi, la portée des fichiers et les résultats attendus.
- Voir l’état actuel, l’état prévu pour modification et les différences dans la Prévisualisation Ghost.
- Approuver article par article, approuver en bloc ou refuser l’opération.
- Après exécution, ouvrez le historique pour vérifier les modifications réelles.
- Utilisez « Annuler » pour revenir en arrière lorsque le résultat n’est pas conforme aux attentes.
Fichiers fantômes et annulation
Ghost Files affiche les renommages, déplacements et modifications de contenu non encore exécutés sous forme d’avant-première semi-transparente. Pour les tâches en batch, il est possible de consulter des échantillons au préalable, ou d’examiner chaque fichier individuellement.
- Afficher l’ancien nom et le nouveau nom en même temps lors du renommage.
- Lors de l’édition d’un document, la vue des différences affiche les éléments supprimés et ceux ajoutés.
- Refuser la prévisualisation n’affecte pas le fichier original.
- Une fois approuvé, l’opération sera enregistrée dans le historique.
- Les actions exécutées peuvent être annulées sur la page d’historique.
- Les catalogues importants doivent toujours être sauvegardés en premier lieu ; on ne peut pas faire de la réversion le seul mécanisme de restauration.
Glissière des permissions et de la sécurité
Les permissions peuvent être contrôlées selon trois niveaux : Allow, Ask et Deny. Il est recommandé que les nouveaux utilisateurs commencent par définir l’option Ask pour l’édition de fichiers, les commandes système, la connexion à Internet et les dossiers en dehors du projet, avant d’autoriser progressivement les actions à faible risque.
| Élément de permission | Allow | Ask | Deny | Point de départ recommandé |
|---|---|---|---|---|
| éditer un fichier | Modifier directement | Voir en avance et attendre l’approbation | On ne peut que conseiller | Ask |
| Commande système | Exécuter directement | Approuver après affichage de la commande | Interdiction de fonctionner | Ask |
| Accès au réseau | Demande directe | Vérifier avant de demander | Désactiver complètement | Demander ou Refuser |
| Dossier externe du projet | Accessible directement | Chaque fois que l’on demande | Accès interdit | Ask |
Les permissions des commandes peuvent également être subdivisées en modes, par exemple autoriser l’ouverture de fichiers, demander une confirmation avant de déplacer, supprimer, et refuser directement les commandes d’administrateur. La configuration au niveau du projet prend le pas sur la configuration globale, ce qui permet aux projets sensibles d’appliquer des règles plus strictes de manière indépendante.
Outils intégrés
| Type d’outil | Par défaut | Travaux pouvant être réalisés | Risques principaux |
|---|---|---|---|
| Read | Activer | Lire des PDF, des documents et des tableaux | Contenu sensible entrant dans le contexte du modèle |
| Edit | Activer | Modifier un fichier existant | Couvrir ou modifier les données originales |
| Write | Activer | Créer des rapports, des tableaux et des tableaux de contenu | Générer du contenu erroné ou de nombreux fichiers |
| Search | Activer | Recherche de mots-clés et de motifs à travers les fichiers | Une portée trop large affecte la vie privée. |
| List | Activer | Parcourir les dossiers et les répertoires | Afficher la structure du répertoire |
| Web | Activer | Récupérer des informations en temps réel et des documents | La demande quittera le dispositif. |
| Commands | Activer | Appeler des programmes et des scripts locaux | Peut provoquer des modifications du système ou des fichiers |
| Task Tracking | Activer | Gérer une liste de tâches à plusieurs étapes | Un plan erroné peut être exécuté en continu |
Le fait que la fonctionnalité soit activée par défaut ne signifie pas que les actions sensibles s’exécuteront automatiquement ; le comportement final dépend également des paramètres de droits. Après l’installation, il convient de vérifier immédiatement l’interrupteur de l’outil et les droits, plutôt que de se fier aux valeurs par défaut.
Modèles et BYOK
Ishi prend en charge plus de 75 services de modèles grâce à l’AI SDK et Models.dev, et peut également se connecter à des solutions d’inference locale telles que Ollama, LM Studio et llama.cpp. Les utilisateurs peuvent utiliser leurs propres clés pour des services tels qu’Anthropic, OpenAI, Google, OpenRouter, ou faire appel au gateway unifié Pixel ML.
| Mode d’accès | chemin des données | Frais | Adéquat pour la situation |
|---|---|---|---|
| Clé API cloud intégrée | L’équipement demande directement au fournisseur de modèles sélectionné | Facturation par le fournisseur du modèle | Comptes API d’entreprises ou de particuliers existants |
| Passerelle Pixel ML | La demande passe par le gateway du modèle unifié | Abonnement payant à l’usage, avec une offre d’essai de 1 dollar | Espérer une facture unifiée et un routage automatique |
| Modèle local | Inference sur le poste local ou dans un modèle de réseau privé | Principalement les coûts matériels et de maintenance. | Scénarios à forte confidentialité ou en mode hors ligne |
| Passerelle intranet d’entreprise | Infrastructure ne nécessitant que l’approbation de l’organisation | Coût des modèles propriétaires de l’entreprise | Déploiement d’équipe contrôlée |
La clé du modèle est stockée dans le fichier d’authentification Ishi de l’appareil de l’utilisateur. La clé doit toujours faire l’objet de restrictions de droits, être renouvelée régulièrement, et il convient d’éviter d’enregistrer les identifiants dans des fichiers de projet ordinaires ou des sessions partagées.
Extension MCP
Ishi prend en charge les services locaux et distants du Model Context Protocol ; une fois ajoutés, les outils correspondants sont fournis au modèle. Les services distants peuvent utiliser des en-têtes de requête, des clés API ou OAuth, et prennent en charge l’enregistrement dynamique des clients.
- Le MCP local est démarré via une commande, et il est possible d’entrer les variables d’environnement nécessaires.
- Le MCP à distance se connecte via l’adresse de service et permet de configurer les en-têtes de demande d’authentification.
- MCP peut être activé globalement, ou ne être accessible qu’aux agents spécifiés.
- Les services peu utilisés peuvent conserver leurs paramètres mais être désactivés temporairement.
- Chaque MCP occupe un contexte ; un trop grand nombre d’outils peut dépasser les limites du modèle.
- Le MCP de tiers possède ses propres politiques de permissions et de données, qui doivent être examinées séparément avant l’installation.
AgenticFlow délégation cloud
Ishi peut déléguer les tâches préparées localement à AgenticFlow, afin d’effectuer des raisonnements complexes, des workflows planifiés, de l’orchestration multi-agents et l’intégration avec des applications externes. La page du produit affirme qu’il est possible de se connecter à plus de 2500 applications.
Les fichiers locaux ne seront pas automatiquement téléchargés lors de l’installation d’Ishi, mais la délégation vers le cloud nécessite une autorisation explicite de l’utilisateur. Avant de l’exécuter, il convient de vérifier quels textes, contenus de fichiers et identifiants seront transférés dans le cloud, ainsi que de confirmer les coûts liés à l’utilisation du service cloud.
Multi-agents et compétences
Ishi prend en charge des sessions multi-entités isolées, permettant à différents agents de traiter des projets distincts en même temps. Skills est utilisé pour encapsuler des tâches répétitives, et la page Pro liste plus de 100 avantages liés au marché des compétences avancées.
- Créer des agents intelligents indépendants pour la recherche, les finances, l’organisation des documents et le traitement du contenu.
- Restreindre les répertoires, MCP et commandes visibles pour chaque agent.
- Inscrire les normes d’équipe dans le document des règles du projet afin de réduire les explications redondantes.
- Testez d’abord les compétences de tiers sur une copie, puis autorisez le traitement des données officielles.
- Les tâches parallèles doivent éviter de modifier en même temps le même fichier ou dossier.
Plateforme d’installation et de support
| Plateforme | État actuellement disponible | Mode d’installation | Exigences minimales ou indications |
|---|---|---|---|
| macOS Apple Silicon | GitHub dispose de paquets d’installation | DMG | macOS 12 ou une version ultérieure |
| macOS Intel | GitHub dispose de paquets d’installation | DMG | macOS 12 ou une version ultérieure |
| Windows x64 | GitHub dispose de paquets d’installation | EXE | Windows 10 64 bits ou une version ultérieure |
| Windows ARM64 | La page de téléchargement indique une sortie prochaine | Pas de package d’installation confirmé pour le moment | Ne pas utiliser d’instruction x64 en remplacement |
| Linux | Indiqué comme à venir | Pas de nappe officielle pour le moment | La liste des exigences de glibc sur la page ne signifie pas qu’elle est déjà publiée. |
| Ligne de commande | Fournir un paquet npm | Installer @pixelml/ishi | Un environnement Node.js est nécessaire. |
La page de téléchargement indique toujours que plusieurs icônes du bureau seront bientôt disponibles, mais les sections documents et publications GitHub offrent déjà des fichiers pour Mac et Windows x64. Lors de l’installation, il convient de vérifier en priorité les ressources publiées, la signature numérique, l’architecture du système et la date de version.
Installation et configuration initiale
- Vérifiez l’architecture de l’ordinateur et la version du système, puis téléchargez le paquet d’installation correspondant pour Mac ou Windows.
- Vérifiez la page de publication, le nom du fichier et la signature avant d’exécuter l’installation.
- Lors du premier démarrage, choisissez le gateway Pixel ML, une clé de modèle cloud intégrée ou un modèle local.
- Définissez l’édition de fichiers, les commandes, le réseau et les dossiers externes au projet sur Ask.
- Créez un répertoire de test pour y placer des copies de documents et de tableaux restaurables.
- Effectuer un test pour chaque opération : lecture, prévisualisation, approbation, annulation et export.
- Ajoutez les connexions MCP ou AgenticFlow une par une lorsque des outils externes sont nécessaires.
- Vérifier le coût du modèle réel et des services cloud avant de traiter le projet officiel.
Version gratuite et prix Pro
| Version | Prix de la page | Principaux droits | Frais supplémentaires | Adéquat pour les utilisateurs |
|---|---|---|---|---|
| Ishi Free | 0 dollar, gratuit à long terme | Fonctionnalités de base du bureau sur Mac et Windows, différences de visualisation préliminaire, manipulation des fichiers locaux, BYOK, essai gratuit du modèle à 1 dollar et point d’accès à la délégation cloud | Les modèles personnalisés ou l'utilisation cloud sont facturés séparément | Essai personnel et automatisation de base |
| Test public d’Ishi Pro | La page affiche toujours 49 dollars à la commande. | Toutes les fonctionnalités gratuites, base de connaissances partagée, plus de 100 compétences avancées, support prioritaire, assistance en ligne 24/7 et accès via un modèle de abonnement | Les modèles externes et les services cloud peuvent être facturés séparément. | Personnes à haute fréquence et utilisateurs précoces |
| Prix standard Ishi Pro | La page indique 99 dollars en une seule fois | Licence desktop à vie, mises à jour futures de V1.x garanties actuellement | La portée de la grande version n’est pas précisée. | Utilisateurs souhaitant éviter le loyer mensuel du poste de travail |
| Enterprise | Tarif sur mesure selon le nombre de places | Configuration centralisée, SSO, passerelle d’IA interne et support à la mise en œuvre | Aucun frais de token de modèle n’est facturé lors de l’utilisation d’un gateway propre. | Équipe Organisation et Conformité |
L’offre de 49 dollars indique une date d’expiration au 28 février 2026, mais la page actuelle affiche toujours ce prix ainsi que le lien d’achat, tout en qualifiant 99 dollars de prix standard. Avant l’achat, il est nécessaire de vérifier sur la page de paiement le montant réel, la monnaie, les taxes et les droits liés à la licence.
Les limites de la licence à vie
La licence Pro à usage unique couvre Ishi Desktop, mais cela ne signifie pas que tous les modèles d’IA, les tâches AgenticFlow et les services tiers soient gratuits de manière permanente. La description publique ne mentionne que les mises à jour futures V1.x, sans promesse concernant toutes les versions majeures ultérieures.
- Les frais de raisonnement avec une clé API intégrée sont facturés par le fournisseur du modèle correspondant.
- Le gateway Pixel ML fonctionne selon un modèle d’utilisation payant à l’usage.
- Le service cloud AgenticFlow peut engendrer des frais de consommation.
- Les MCP tiers et les applications métier peuvent comporter des frais de abonnement supplémentaires.
- La version entreprise est facturée par poste et n’est pas incluse dans la licence Pro personnelle.
- Les remboursements, le transfert de licences et le nombre d’équipements ne sont pas clairement indiqués sur la page des prix.
Édition entreprise
Enterprise offre une configuration centralisée, SSO et un accès via un gateway d’IA interne, permettant d’interdire d’autres services de modèles afin de s’assurer que les requêtes ne passent que par l’infrastructure approuvée par l’organisation. Les prix sont personnalisés en fonction des postes, et il n’y a plus de paiement à Ishi en fonction des tokens de modèle lorsque l’on utilise son propre gateway LLM.
| Capacité d’entreprise | État actuel | effet | Précautions à prendre |
|---|---|---|---|
| Central Config | Disponible | Unification des modèles, des permissions et de la configuration des outils | Il est nécessaire de mettre en œuvre des processus de gouvernance. |
| SSO | Intégrable | Utiliser le système d’identité existant pour obtenir les identifiants du gateway interne | Les détails du contrat doivent être confirmés avec le service des ventes. |
| Internal Gateway | Soutien | Seuls les modèles approuvés par l’organisation sont autorisés. | Reste soumis à la politique de journalisation du gateway interne |
| Conversation Share | Peut être désactivé | Éviter d’envoyer la session vers un service de partage | Il est recommandé de le désactiver par défaut lors de l’essai. |
| Page de partage auto-hébergée | Feuille de route | Pourra être intégré à l’infrastructure organisationnelle à l’avenir | Ne peut pas être considéré comme une fonctionnalité déjà disponible en ligne |
| Private npm registry | Soutien | Installer les dépendances depuis un dépôt d’entreprise | Le terminal doit d’abord se faire authentifier. |
Confidentialité et itinéraire des données
La politique de confidentialité indique qu’Ishi ne téléchargera pas, n’accédera pas ni ne stockera le contenu des fichiers et dossiers locaux ; les opérations sur les fichiers s’exécutent sur le dispositif. Du côté du compte, il est cependant possible de traiter l’adresse e-mail, le nom, l’identifiant utilisateur, les informations de paiement, l’IP, le dispositif, les données d’utilisation, les erreurs et les données de performance.
| Opération | Est-il possible que les données quittent le dispositif ? | Recommandations de contrôle |
|---|---|---|
| Déplacement et renommage de fichiers locaux | L’opération elle-même sur le dispositif | Conserver Ask et vérifier l’avant-première |
| Inférence par modèles de nuages | Enverra le contexte nécessaire pour accomplir la tâche | Sélectionnez un service fiable et masquez d’abord les données sensibles. |
| Inférence du modèle local | Peut être conservé sur l’appareil ou dans le réseau privé | Désactiver le réseau et les MCP inutiles |
| Déléguement d’AgenticFlow | Accéder au processus cloud après autorisation | Vérifier le contenu des fichiers, les connecteurs et les identifiants |
| MCP à distance | La demande est envoyée au service MCP. | Vérifier les droits d’accès au service et la politique de sauvegarde |
| Partager la session | La session et les données associées sont envoyées au service de partage et mises en cache dans le réseau edge. | Désactiver le partage pour les projets sensibles |
| Analyse du produit | Collecte de données d'utilisation et de performance | Vous pouvez désactiver l’analyse dans les paramètres de l’application. |
La priorité locale ne peut réduire que partiellement le risque d’exposition des données ; elle ne remplace pas la classification des données, le principe du moindre privilège ni l’audit par les fournisseurs de modèles. En particulier, lorsque le contenu d’un fichier est inclus dans les suggestions d’un modèle cloud, même si le fichier original n’a pas été téléchargé, le texte correspondant a déjà quitté l’appareil.
Code, sortie et licence
Les conditions d’utilisation stipulent que les fichiers de l’utilisateur restent sa propriété, et Ishi ne revendique pas non plus la propriété des données traitées ni des résultats générés. L’utilisateur reste responsable de s’assurer que les matériaux d’entrée, le code généré par le modèle et les dépendances tierces respectent les droits d’auteur, les licences et les contrats clients.
Le dépôt GitHub officiel est accessible au public, mais la LICENSE stipule clairement l’adoption d’une licence logicielle propriétaire, interdisant la copie, la modification, la distribution, la revente et le reverse engineering sans autorisation écrite. Le fait que le dépôt soit public ne signifie pas qu’il s’agit de logiciel open source, et cela ne permet pas non plus de publier des versions modifiées de sa propre initiative.
GitHub et cohérence des documents
L’entrepôt actuel contient principalement des actifs de publication, un point d’installation, des documents d’instruction et des licences propriétaires ; il ne s’agit pas d’un projet open source complet qui puisse être librement compilé et redistribué. La licence conserve encore l’ancien nom du produit, Claw, ce qui indique que les documents de migration contiennent encore des éléments non supprimés.
L’expression « Ishi est open source » apparaît dans la documentation de l’entreprise, ce qui entre en conflit direct avec l’indication « Propriétaire » figurant dans la licence du dépôt et le README. Les informations du catalogue doivent se fonder clairement sur la licence ; le produit doit être marqué comme propriétaire, et il convient d’attendre que l’équipe corrige la documentation avant de procéder à des ajustements.
À qui s’adresse-t-il
- Des personnes chargées des opérations techniques qui doivent organiser en masse les dossiers de téléchargement, les factures, les captures d’écran et les documents de projet.
- Utilisateurs prudents qui souhaitent voir les différences de fichiers avant exécution et conserver l’approbation manuelle.
- Développeurs qui possèdent déjà une clé API de modèle grand et souhaitent changer librement de fournisseur.
- Utilisateurs qui ont besoin de connecter des outils locaux, des bases de données et des services métier via MCP de manière automatisée.
- Les équipes qui souhaitent traiter des projets sensibles à l’aide de modèles locaux ou de passerelles internes.
- Les organisations ayant besoin d’une configuration centralisée, de SSO et d’un gateway d’IA d’entreprise.
Avantages du produit
- Les opérations sur les fichiers s’exécutent localement et offrent une simulation avant exécution ainsi qu’une vue préliminaire des différences.
- Allow, Ask et Deny peuvent être subdivisés par outils, commandes et niveaux de dossier.
- Prend en charge plus de 75 services de modèles ainsi que diverses façons d’exécuter des modèles locaux.
- Les MCP locaux et distants permettent d’élargir les bases de données et les outils métier.
- Pro utilise des licences à usage unique, et les fonctionnalités desktop ne comportent pas de frais mensuels fixes.
- Il existe des actifs pour Mac Intel, Apple Silicon et Windows x64.
- L’édition entreprise permet de restreindre de manière unifiée les gateways de modèles et d’intégrer SSO.
Restrictions d'utilisation
- Le produit est encore en phase de test public, l’interface, l’installation et la documentation peuvent évoluer rapidement.
- Aucun paquet d’installation officiel pour Linux et Windows ARM64 n’a encore été confirmé.
- Les pages web, les pages de téléchargement, les paquets npm et les licences présentent des résidus des anciens noms Ishi et Claw.
- La période promotionnelle de 49 dollars est terminée, mais l’information de prix n’a pas été mise à jour sur la page.
- Les modèles externes, le gateway unifié et les frais de délégation cloud ne sont pas inclus dans la licence desktop à vie.
- Les opérations sur les fichiers locaux ne signifient pas que le modèle cloud, le MCP distant et la session de partage restent locaux.
- Les commandes système et les outils de fichiers par lots sont destructeurs ; une autorisation incorrecte peut encore entraîner la perte de données.
- Les dépôts publics de GitHub utilisent des licences propriétaires et ne peuvent pas être qualifiés de logiciels libres.
- L’hébergement auto-géré des pages de partage reste dans la feuille de route, ce n’est pas une capacité actuelle pour les entreprises.
Conseils pour une utilisation sécurisée
- Vérifiez d’abord la lecture, l’édition, le déplacement et l’annulation à l’aide d’un répertoire de test réversible.
- Tous les droits sensibles commencent par Ask ou Deny ; le mode entièrement automatique n’est pas activé.
- Définir des règles de refus explicites pour la suppression, les commandes d’administration et les dossiers en dehors du projet.
- Minimiser les fichiers, textes et dossiers fournis au modèle en fonction de la tâche.
- Pour les projets confidentiels, on privilégie l’utilisation de modèles locaux ou de passerelles internes approuvées.
- Vérifier individuellement les permissions des connecteurs MCP, compétences et AgenticFlow.
- Créer des sauvegardes indépendantes pour les catalogues importants, et tester régulièrement leur restauration.
- Conserver le journal des opérations, annuler immédiatement en cas d’anomalie et rotater les clés correspondantes.
Questions fréquentes
Ishi est-il gratuit ?
Il existe Ishi Free, gratuit à long terme, qui comprend les fonctionnalités de base du bureau, la prévisualisation de fichiers, les opérations locales, BYOK ainsi qu’une petite quantité d’accès d’essai à Pixel ML. L’appel à des modèles externes ou à des services cloud peut toutefois entraîner des frais.
Ishi Pro est-il vraiment une licence à vie ?
La page décrit Pro comme une licence desktop unique à vie, incluant explicitement les mises à jour V1.x. Cela ne signifie pas que toutes les futures grandes versions, les tokens de modèles, AgenticFlow ou les services tiers seront gratuits à perpétuité.
Le prix actuel est de 49 dollars ou de 99 dollars ?
La page affiche toujours un prix de test public de 49 dollars, ainsi qu’un prix standard de 99 dollars, mais la période de promotion à 49 dollars est écoulée. Le montant final affiché sur la page de règlement final doit être pris en compte.
Ishi va-t-il télécharger mes fichiers ?
Les opérations sur les fichiers locaux sont effectuées directement sur le dispositif, et le produit ne stocke pas le contenu des fichiers. Lors de l’utilisation des modèles cloud, de MCP à distance, d’AgenticFlow ou du partage de session, les données nécessaires à l’exécution de la tâche peuvent être envoyées au service correspondant.
Quels systèmes sont pris en charge ?
GitHub dispose déjà de versions d’installation pour macOS Apple Silicon, macOS Intel et Windows x64. Aucun fichier de version officielle pour bureau sous Linux et Windows ARM64 n’a encore été confirmé.
Est-il possible d’utiliser un modèle local ?
Il est possible de configurer des services de modèles locaux tels que Ollama, LM Studio et llama.cpp. Le fait de pouvoir fonctionner entièrement hors ligne dépend également du fait que les outils en ligne, MCP, la délégation cloud et la configuration des modèles soient tous désactivés.
Prend-il en charge MCP ?
Il prend en charge les MCP locaux et distants, ainsi que l’authentification OAuth pour les services distants. Trop d’outils consomment beaucoup de contexte ; seuls les services réellement nécessaires à l’agent actuel doivent être activés.
Ishi est-il un projet open source ?
Non. Bien que les dépôts GitHub soient publics, le LICENSE et le README indiquent clairement qu’il s’agit de logiciels propriétaires, interdisant toute copie, modification et distribution sans autorisation ; les affirmations sur le logiciel open source dans la documentation entreprise entrent en conflit avec la licence.
L’édition entreprise peut-elle être déployée en mode privé ?
L’édition entreprise permet d’utiliser une configuration centralisée, SSO et un gateway d’IA interne, tout en pouvant désactiver les services de modèles externes. Le self-hosting des pages de partage reste dans la feuille de route et ne peut pas être considéré comme une plateforme complète ; elle est actuellement disponible pour un déploiement privé.
Résumé
Ishi convient aux responsables techniques qui souhaitent que l’IA gère réellement des fichiers locaux sans pour autant renoncer au contrôle de la prévisualisation, de l’approbation et des annulations. Grâce à une sélection libre de modèles, ainsi qu’aux connexions MCP et AgenticFlow, il étend l’exécution sur le bureau à des processus d’automatisation plus complexes.
Il convient encore de rester prudent face aux incohérences entre l’état des tests publics, les délais de prix, la page d’installation et les mentions relatives au logiciel open source. Il est préférable de réaliser d’abord des tests de sécurité dans le répertoire de copie en utilisant Free, puis de vérifier le prix final, les coûts des services cloud et les chemins des données avant de passer à des workflows à long terme ou professionnels.
Outils similaires à Ishi



 Numéro d’enregistrement de sécurité publique du Guangxi : 45132202000164