




Codeball
Codeball – ein intelligentes Tool, das sich auf die Programmierung mit KI konzentriert.
Tags:AI-ProgrammierwerkzeugeWas ist Codeball?
Codeball ist ein von dem Team Sturdy entwickeltes Tool zur automatischen Überprüfung von GitHub Pull Requests. Es wurde im Jahr 2020 ins Leben gerufen und gehörte zur Wintergruppe von Y Combinator im Jahr 2021. Codeball nutzt Machine-Learning-Modelle, um den Beiträgen zum Code eine Zahl zwischen 0 und 1 zuzuweisen. Anhand dieser Zahl werden die Pull Requests entweder genehmigt, markiert oder abgelehnt.
Sein Schwerpunkt liegt nicht darin, wie ein Chatbot jeden Codezeile für Zeile zu erklären, sondern darin zu beurteilen, ob eine Änderung sicher genug ist, um schnell einer manuellen Überprüfung zu unterzogen werden zu können. Das Team kann außerdem Änderungen mit mittlerer bis niedriger Zuverlässigkeit als solche markieren, die überprüft oder mit Vorsicht geprüft werden müssen.
Derzeitiger Betriebszustand
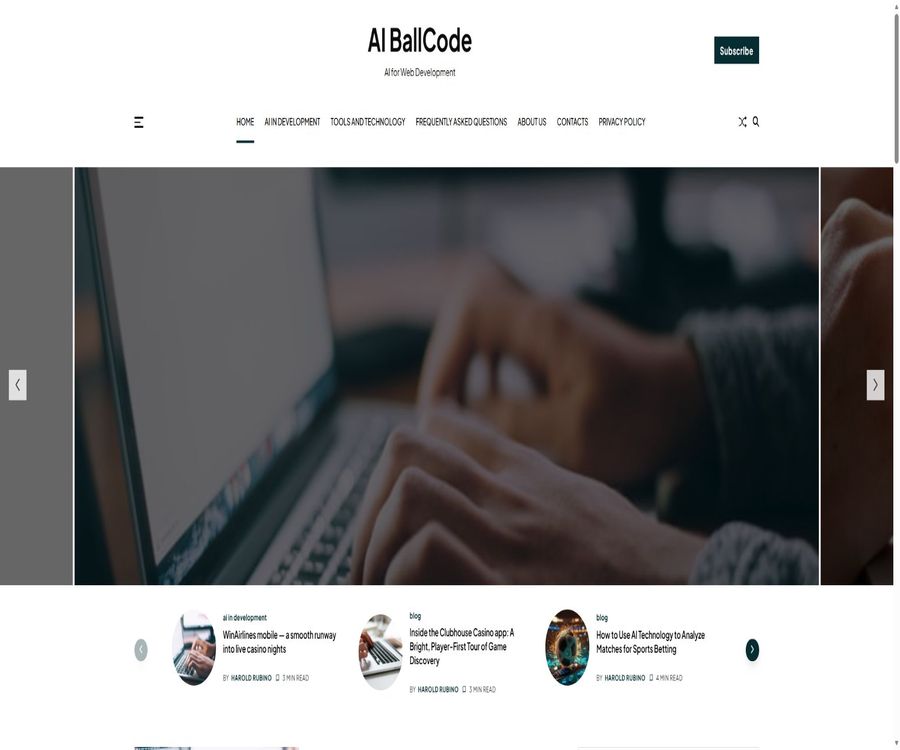
Stand dem 21. August 2026 kann Codeball seinen regulären Service zur Überprüfung von AI-Code nicht mehr wie gewohnt anbieten. Die Seite von Y Combinator stuft ihn als inaktiv ein. Die ursprüngliche Produktwebsite wurde außerdem in eine Website mit dem Namen AI BallCode umgewandelt, auf der Artikel zu Themen rund um Glücksspiele zu finden sind.
Der Domainname der entfernten API, mit der Action standardmäßig verbunden ist, kann derzeit nicht aufgelöst werden. Daher können keine neuen Workflows mit normalen Codeball-Überprüfungsaufgaben erstellt werden. Der GitHub Marketplace behält weiterhin den Eintrag von Version v2.6.0 sowie die Kennzeichnung als „Verified Publisher“ bei. Dies belegt lediglich, dass Action von einem offiziellen Partner veröffentlicht wurde – es kann jedoch nicht nachgewiesen werden, dass der Modelldienst weiterhin online ist.
| Überprüfungspunkte | Aktuelle Ergebnisse | Tatsächlicher Einfluss |
|---|---|---|
| Unternehmensstatus | Inactive | Man sollte keine anhaltende Betriebsführung und wirtschaftliche Unterstützung erwarten. |
| Offizielle Website des Herstellers | Ist zu einer Website mit anderem Inhalt geworden. | Nicht zum Anmelden, Installieren oder Einreichen von Code verwenden. |
| Modell-API | Die Domain kann nicht aufgelöst werden. | Action kann keine Fernbewertung durchführen. |
| GitHub Marketplace | Zeigt weiterhin v2.6.0 an | Alte Dokumente und Installationsbeispiele sind weiterhin sichtbar. |
| Action-Lager | Öffentlich und unarchiviert | Der Quellcode kann untersucht werden, aber der letzte Push endete im April 2023. |
| Y Combinator-Daten | Unternehmensstatus: Inaktiv | Im Einklang mit den Beweisen für die Einstellung des Produkts |
| Aktueller Preis | Kann nicht überprüft werden | Es gibt keinen zuverlässigen Eingang zur Kauf- oder Abonnementsregistrierung. |
| Privatsphäre und Bedingungen | Der ursprüngliche Eingang ist nicht verfügbar. | Es ist nicht möglich, die geltenden Regeln für die Datenverarbeitung zu bestätigen. |
Eine kurze Beschreibung
Codeball hat früher mithilfe von GitHub Actions Pull Requests analysiert und Sicherheitsänderungen mit hoher Zuverlässigkeit automatisch genehmigt. Doch seine Firma, seine Website sowie der Backend für die Remote-Modelle sind derzeit nicht mehr in einem funktionsfähigen Zustand – sie eignen sich nur noch für historische Zwecke sowie zur Bereinigung von Daten.
Kernfunktionen der Geschichte
Pull Request-Risikobewertung
Codeball bewertet jede PR mit einer Zahl von 0 bis 1, wobei eine höhere Zahl bedeutet, dass das Modell eher der Ansicht ist, dass der Beitrag akzeptiert werden kann. Der Standardwert für die Genehmigung liegt bei 0,935; Werte unter 0,300 deuten darauf hin, dass eine sorgfältige Prüfung erforderlich ist.
| Zahlungsbereiche | Standardverarbeitung | Bedeutung |
|---|---|---|
| Größer oder gleich 0,935 | Genehmigen und das approved-Tag hinzufügen | Das Modell weist ein hohes Vertrauen in die Sicherheit auf. |
| Zwischen 0,300 und 0,935 | Man kann das Tag „needs-review“ hinzufügen. | Es ist weiterhin eine manuelle Überprüfung durch Menschen erforderlich. |
| Unter 0,300 | Man kann das Label „Needs-careful-review“ hinzufügen. | Es sollten strengere manuelle Überprüfungen durchgeführt werden. |
| Kein Ergebnis zurückgegeben | Workflow fehlgeschlagen oder Wartezeit | Daraus kann man nicht auf die Sicherheit des Codes schließen. |
Der Schwellenwert kann im Workflow geändert werden, doch eine Senkung des Freigabeschwellenwerts erhöht das Risiko von Fehlzuordnungen. Die Punktzahl spiegelt lediglich die statistischen Beurteilungen des alten Modells wider und kann Tests, Sicherheitsscans, Geschäftsüberprüfungen sowie die Freigabe durch den Codebesitzer nicht ersetzen.
Automatische Freigabe sicherer PRs
Wenn die Modellbewertung den Freigabenschwellenwert erreicht, kann Action eine Überprüfung zur Freigabe einreichen. Diese Funktion setzt voraus, dass der Repository- oder Organisationseigentümer es GitHub Actions erlaubt, Pull Requests zu erstellen und zu freigeben.
- Automatische Freigabemodelle betrachten Beiträge als sicher.
- Markieren Sie PRs mit hoher Zuverlässigkeit als codeball:approved.
- Entfernen Sie die alten Risikoeinstufungen, die im Widerspruch zu den neuen Beurteilungen stehen.
- Die Verwendung von speziellen Roboterkonten zur Unterstützung des CODEOWNERS-Prozesses wird unterstützt.
- Die automatische Freigabe kann deaktiviert werden, sodass nur die Ergebnisse der Tag-Überwachung verbleiben.
Risikolabel
Action kann auf Basis der Punktzahl drei Arten von Labels für PR hinzufügen, damit die Betreuer zuerst die hochriskanten Änderungen bearbeiten. Die Label-Funktion eignet sich besser für Testläufe als die automatische Freigabe, da sie den für die Fusion erforderlichen Überprüzungsstatus nicht direkt ändert.
- codeball:approved bedeutet, dass das Modell einen hohen Vertrauensschwellenwert erreicht hat.
- codeball:needs-review bedeutet, dass eine reguläre manuelle Überprüfung erforderlich ist.
- codeball:needs-careful-review bedeutet, dass eine sorgfältige Überprüfung erforderlich ist.
- Jedes Mal beim Ausführen werden alte Labels entfernt, die nicht mit der aktuellen Punktzahl übereinstimmen.
- Das Team kann die verschiedenen Tags einzeln aktivieren oder deaktivieren.
CI-Blockade
Die Option „failJobsWhenReviewNeeded“ ermöglicht es, den Workflow in einen fehlerhaften Zustand zu versetzen, wenn das Modell einen Beitrag nicht genehmigt. Der Standardwert ist „false“, was bedeutet, dass Codeball standardmäßig nicht nur aufgrund einer niedrigen Bewertung des Modells den CI-Prozess blockiert.
Die Einstellung der Modellergebnisse auf eine verpflichtende Konsolidierungsprüfung wird die Auswirkungen von Serviceausfällen verstärken. Da die aktuelle Remote-API bereits nicht mehr interpretierbar ist, könnte das Beibehalten der verpflichtenden Prüfung dazu führen, dass alle neuen PRs abgelehnt werden.
Pfadfilterung und Überspringen von Entwürfen
Mit den integrierten Pfadbedingungen von GitHub Actions kann festgelegt werden, dass Codeball nur einen bestimmten Service oder Ordner analysiert. Zudem ermöglichen Workflow-Bedingungen es, Entwurfspull Requests zu überspringen. Dadurch werden Überprüfungen durch unrelevanten Änderungen vermieden.
Vorschläge zur Umwandlung von Kommentaren in Code
codeSuggestionsFromComments diente einst als Testfunktion, um PR-Kommentare in Codevorschläge umzuwandeln. Diese Option ist standardmäßig deaktiviert, und die vorhandenen Dokumentationen belegen nicht, dass diese Testfunktion in einem stabilen Zustand ist.
Codeball AI Writer-App
Codeball AI Writer ist eine App für GitHub, die es ermöglicht, dass auch Pull Requests von Forks genehmigt und mit Tags versehen werden können. Sie kann Schreibrechte für öffentliche oder private Repositorien bereitstellen, ist jedoch ebenfalls auf den Codeball-Remote-Service angewiesen.
Die Installation der GitHub-App gewährt Zugriffsrechte auf das Repository – man sollte nicht weiterhin Vertrauen darauf setzen, nur weil die Seite im Marketplace noch vorhanden ist. Bestehende Benutzer sollten überprüfen, ob die App weiterhin installiert ist, und nach Deaktivierung des Services die nicht mehr benötigten Zugriffsrechte widerrufen.
Wie Codeball historisch funktionierte
- GitHub triggert Workflows bei neuen PRs oder bei Aktualisierungen von PRs.
- Action liest die Pull-Request-Adresse und das GitHub-Token.
- Der Client sendet die PR-Adresse, den Zugriffstoken und die Schwellenwert an die Codeball-Remote-API.
- Der Server verwendet Token, um die entsprechenden Beitragsinformationen abzurufen und asynchrone Überprüfungsaufgaben zu erstellen.
- Abfragen des Status der Action-Polling-Aufgaben, um die Zuverlässigkeit, das Genehmigungsresultat und den Status der Empfehlungen zu ermitteln.
- Fügen Sie je nach Konfiguration Etiketten hinzu oder entfernen Sie sie und entscheiden Sie, ob eine Genehmigungsprüfung eingereicht werden soll.
- Wenn die obligatorische Fehlerbehandlung aktiviert ist, führt ein nicht genehmigtes Ergebnis dazu, dass der Workflow in einen nicht-null-Status zurückkehrt.
Alte Dokumente besagen, dass das Modell Hunderte von Eingabedaten berücksichtigt – darunter den perzeptuellen Hash der Codeunterschiede, die jüngsten Erfahrungen des Autors mit den betreffenden Dateien, die Häufigkeit von Änderungen an den Dateien sowie historische Rollbacks oder Korrekturen. Der Backend des Modells ist nicht im Action-Repo unter Open Source veröffentlicht, weshalb die ursprünglichen Bewertungen derzeit nicht nachvollzogen werden können.
Historische Installationsanleitung
- Erstellen Sie einen GitHub Actions-Workflow-Ordner im Lager.
- Neue Workflow-Konfigurationsdateien für Codeball hinzugefügt.
- Stellen Sie den Auslöseevent auf Pull Request ein und fügen Sie bei Bedarf Kommentare hinzu.
- Im Auftrag wird codeball-action v2 von sturdy-dev verwendet.
- Schalten Sie zunächst die automatische Genehmigung sowie fehlgeschlagene CI-Aktivitäten aus und aktivieren Sie nur die Tags zur Überwachung.
- Für den Workflow werden Berechtigungen zum Lesen von Inhalten, zum Erstellen von Issues sowie zum Erstellen von Pull Requests festgelegt.
- Übertragen auf die Test-Branch, um die Ergebnisse der Tags für verschiedene Risiko-PRs anzusehen.
- Nach der Überprüfung der Genauigkeit und der Kosten für Fehlentscheidungen wird entschieden, ob die Automatisierung ausgeweitet werden soll.
Das ist die bisherige Methode zur Konfiguration – es wird nicht empfohlen, jetzt einen neuen Workflow hinzuzufügen. Die Remote-API kann nicht verarbeitet werden, außerdem hat sich die ursprüngliche Website geändert. Eine Neuinstallation würde nicht nur die Überprüfung verhindern, sondern auch veraltete Abhängigkeiten sowie unnötige Token-Übertragungen mit sich bringen.
Leitfaden zur sicheren Deaktivierung und Migration
- Suchen Sie nach Verweisen auf sturdy-dev/codeball-action in den Workflow-Dateien des Repositoriums.
- Überprüfen Sie, ob die Regeln zur Schutz der Branchen Codeball als obligatorische Statusüberprüfung festlegen.
- Entfernen Sie zuerst die notwendigen Überprüfungen, um zu vermeiden, dass das Zusammenführen blockiert wird, wenn der Workflow gelöscht wird.
- Entfernen oder deaktivieren Sie den Codeball-Workflow und reichen Sie eine separate Reinigungs-Pull Request ein.
- Laden Sie die Codeball AI Writer-App in den Lager- und Organisationseinstellungen herunter.
- Löschen Sie CODEBALL_BOT_TOKEN sowie andere verwandte Secrets.
- Entziehen Sie den Accounts für spezielle Roboter die nicht mehr benötigten Lagerrechte sowie Personal Access Tokens.
- Überprüfen Sie, ob in den letzten Workflow-Protokollen ungewöhnliche Antworten oder sensible Informationen ausgegeben wurden.
- Wählen Sie einen Ersatz-Prüfprozess, der weiterhin gewartet wird, und überprüfen Sie ihn zunächst im Kommentar-Modus.
Historische Nutzer
Codeball eignet sich derzeit nicht für die Einrichtung durch neue Benutzer. Die folgenden Benutzergruppen sind nur dazu geeignet, die ursprüngliche Produktstrategie zu verstehen oder die Migration sowie die sichere Bereinigung bestehender Repositorien durchzuführen.
- Open-Source-Projektbetreuer: Hat gehofft, durch Beiträge aus der Risikominimierenden Gemeinschaft schnell voranzukommen.
- Hochfrequenz-PR-Team: Mit Tags wird die manuelle Aufmerksamkeit auf verdächtige Änderungen gelenkt.
- Plattform-Entwicklerteam: Fügen Sie die Modellbewertung der GitHub Actions-Pipeline hinzu.
- Mehrfachdienstlager: Überprüft nur die Änderungen im angegebenen Verzeichnis entlang des Pfads.
- Sicherheits- und DevOps-Mitarbeiter: Überprüfung alter Workflows, Anwendungsrechte und Token.
- Forscher zur Code-Review mit KI: Analyse früher PR-Bewertungssysteme auf der Grundlage statistischer Merkmale.
Historische Anwendungsszenarien
- Automatische Freigabe von Dokumenten, Abhängigkeitsaktualisierungen oder andere PRs mit geringem Risiko.
- Für komplexe Änderungen werden Etiketten hinzugefügt, die eine sorgfältige Prüfung erfordern.
- Umwandlung einer niedrigen Modellbewertung in einen CI-Fehler, um unüberprüfte Fusionen zu verhindern.
- Überspringen Sie den Entwurf PR und führen Sie ihn erst aus, wenn der Autor fertig ist.
- Das Modell wird nur ausgelöst, wenn sich der angegebene Dienstverzeichnis ändert.
- Verwenden Sie ein Roboterkonto, um eine autorisierte Identität für Beiträge zu Fork bereitzustellen.
- Die Modellbewertungen sowie die Ergebnisse der manuellen Überprüfung werden gesammelt, um den Nutzen der Automatisierung zu bewerten.
Historische Vorteile
- Durch eine GitHub Actions-Konfiguration kann man sich dem bestehenden PR-Prozess hinzufügen.
- Die Punktzahl von 0 bis 1 sowie die drei Kennzeichnungsstufen erleichtern einen schrittweisen Einsatz.
- Die drei Strategien – automatische Genehmigung, nur Labels und CI-Fehler – können unabhängig voneinander kombiniert werden.
- Unterstützung für Pfadfilterung, Überspringen von Entwürfen und kundenspezifische Roboteridentitäten.
- Die Quellcode des Action-Clients ist öffentlich, wodurch Schlüsselinformationen und Berechtigungen überprüft werden können.
- Der Standardwert für die Schwellenwertlegung zielt auf hohe Genauigkeit ab, um fehlerhafte automatische Genehmigungen zu vermeiden.
Diese Vorteile hängen von einem reibungslosen Betrieb der Fernbewertungsdienste ab. Offene Quellcode-Clienten können nicht ausgleichen, dass Modelle, Trainingsdaten, die Backend-Infrastruktur sowie der Betriebszustand nicht verfügbar sind; daher sollten historische Designvorteile nicht als aktuelle Kaufkraft angesehen werden.
Einsatzbeschränkungen und Risiken
- Das Unternehmen wurde als inaktiv markiert, da es keine Belege für kontinuierliche Wartung und Kundensupport gibt.
- Die ursprüngliche Website wurde zu einer Seite mit anderen Inhalten umgewandelt, auf der Themen im Zusammenhang mit Glücksspiel zu finden sind.
- Der Standard-Remote-API-Domainname lässt sich nicht auflösen, wodurch keine normalen Aufgaben erstellt werden können.
- Der letzte Update des Action-Repositories endete im April 2023; Abhängigkeiten und Laufzeitumgebungen sind veraltet.
- Die Existenz eines Eintrags im GitHub Marketplace bedeutet nicht, dass der Dienst online ist.
- Action sendet die PR-Adresse und das GitHub-Zugriffstoken an die entfernte API.
- Die ursprüngliche Datenschutzerklärung und die Nutzungsbedingungen sind derzeit nicht auf der Produktwebsite einsehbar.
- Das Modell und der Trainings-Backend sind nicht open source, wodurch der Bewertungsdienst nicht lokal wiedergestellt werden kann.
- Die automatische Freigabe fehlerhafter PRs kann Fehler, Sicherheitsprobleme oder bösartige Änderungen in die Hauptbranche einbringen.
- Eine Konfiguration mit erzwungener Fehlerbehandlung wandelt Ausfälle externer Dienste in kumulative Blockaden um.
- Spezielle Roboter und GitHub-Apps erweitern die Schreibrechte und müssen rechtzeitig wieder aufgehoben werden.
- Die Genauigkeit in alten Werbematerialien sowie die Größe der Trainingsdaten können nicht als Garantie für die aktuelle Leistung angesehen werden.
- Der öffentliche Lager-Code verwendet die alte Node Action-Umgebung, wodurch eine langfristige Kompatibilität fehlt.
- Melden Sie sich nicht über die ursprüngliche Website mit der geänderten Verwendung ein oder installieren Sie keine Dateien.
Preise und Verfügbarkeit
Historische Veröffentlichungsunterlagen zu Codeball boten eine kostenlose Testversion an, und einige Drittanbieterkataloge vermerkten ebenfalls Gebühreninformationen, doch derzeit gibt es keine überprüfbaren offiziellen Seiten für Preise, Abrechnungen oder Abonnements. Keine alten Preise dürfen als aktuelle Paketpreise angegeben werden.
| Projekt | Aktueller Preis oder Kosten | Verfügbarkeit | Erklärung |
|---|---|---|---|
| Codeball-Cloud-Zensurdienst | Kann nicht überprüft werden | Nicht bestätigen, verfügbar | Das Unternehmen ist inaktiv und die API kann nicht interpretiert werden. |
| GitHub Action Quellcode | Kostenlos erhalten | Der Quellcode bleibt weiterhin öffentlich. | Apache 2.0-Lizenz, ohne verfügbare Modell-Backend |
| Laufzeit von GitHub Actions | Gemäß den Regeln des GitHub-Kontos des Benutzers | Der Workflow verbraucht weiterhin Ressourcen zum Laufen. | Auch bei Fehlern bei der Fernverwaltung kann eine Ausführungszeit entstehen. |
| Codeball AI Writer | Keine aktuellen Preise gefunden. | Die Anwendungsseite existiert weiterhin. | Es wird nicht empfohlen, weiterhin Schreibrechte für das Lager zu erteilen. |
| Wirtschaftliche Unterstützung | Keines | Nicht gefunden | Erwarten Sie keine Servicequalität oder Rückerstattungsgarantie. |
Die kostenlose Herunterladung der Open-Source-Version von Action bedeutet nicht, dass auch der Codeball-Service kostenlos ist – und es bedeutet auch nicht, dass man das vollständige Produkt selbst ausführen kann. Ohne Backend-Modelle sowie API-Implementierungen kann der Client nur als Beispiel für historischen Code und Workflows dienen.
Support-Plattformen und Integration
| Plattform oder Integration | Historische Unterstützung | Aktueller Zustand |
|---|---|---|
| GitHub Actions | Kernunterstützung | Die Marketplace-Einträge existieren, aber die Remote-API ist nicht verfügbar. |
| GitHub Pull Request | Bewertungen, Tags, Freigabe und Fehlerrückmeldung | Es ist notwendig, alte Konfigurationen zu migrieren oder zu löschen. |
| GitHub App | Codeball AI Writer | Die Anwendungsseite existiert bereits; es wird nicht empfohlen, weitere Berechtigungen hinzuzufügen. |
| Öffentlicher Lagerplatz Fork | Schreibzugriff über die GitHub-App bereitstellen | Das Risiko bezüglich der Berechtigungen ist höher als der Nutzen der aktuellen Funktionen. |
| Privater Lagerplatz Fork | Durch Anwendung oder Senden eines Schreib-Tokens | Es wird nicht empfohlen, weiterhin zu verwenden. |
| GitLab | Keine offizielle Integration bereitgestellt. | Nicht unterstützt |
| Bitbucket | Keine offizielle Integration bereitgestellt. | Nicht unterstützt |
| Lokale CLI | Nicht bereitgestellt | Es ist nicht möglich, offline zu bewerten. |
| Selbstverwalteter Modell-Backend | Nicht bereitgestellt | Der Action-Quellcode reicht nicht aus, um den Service nachzubilden. |
| Web-Demo | Historisch zur Verfügung gestellt | Die ursprüngliche Website dient nicht mehr als Produktpräsentation. |
Rechte, Privatsphäre und Sicherheit
Zu den Berechtigungen, die für GitHub Actions vorgeschlagen werden, gehören das Lesen des Inhalts des Repositoriums, das Erstellen von Issues sowie das Erstellen von Pull Requests. Falls eine automatische Genehmigung gewünscht ist, muss GitHub Actions außerdem die Möglichkeit haben, PRs zu erstellen und zu genehmigen; bei der Verwendung eines speziellen Bots muss zudem ein Personal Access Token mit Schreibrechten gespeichert werden.
Laut dem Open-Source-Klienten werden beim Erstellen einer Aufgabe die Adresse des PRs oder der Kommentare, das GitHub-Zugriffstoken sowie die Freigabenschwelle an die entfernte API übermittelt. Da die API nicht mehr funktionsfähig ist und die geltende Datenschutzrichtlinie nicht verfügbar ist, kann man nicht länger davon ausgehen, dass die Zusagen bezüglich des Zugriffs auf Daten, deren Speicherung und Löschung aus dem alten Service weiterhin gelten.
- Stellen Sie vor dem Entfernen des Codeball-Workflows die notwendigen Überprüfungen für den Branch-Schutz ein.
- Löschen Sie CODEBALL_BOT_TOKEN aus dem Repository und der Organisation.
- Den alten Personal Access Token für das Konto des dedizierten Roboters zurückziehen.
- Deinstallieren Sie Codeball AI Writer und überprüfen Sie den Lizenzumfang seines Repositoriums.
- Überprüfen Sie den Historie-Log des Workflows, um sicherzustellen, dass es keine Lecks von Tokenen oder sensiblen Antworten gibt.
- Betrachten Sie die Genehmigung durch KI aus der Ferne nicht als einzige Hürde für die Codequalität.
- Ersatzwerkzeuge sollten zunächst im Modus „nur Kommentare“ oder „nur Tags“ ausgeführt werden.
- Für private Lager werden überprüfbare Richtlinien für die Datenverarbeitung, -löschung und Modelltrainierung gefordert.
API, GitHub und Open-Source-Status
Codeball verfügt tatsächlich über ein offizielles GitHub-Repo namens sturdy-dev/codeball-action, das den GitHub Action-Client, mehrere Unter-Actions sowie Tests und Konfigurationen enthält. Die Lizenz für das Repo ist Apache 2.0. Stand der Überprüfung gibt es etwa 324 „Stars“ sowie 35 „Forks“.
Doch der Repository enthält nur den Workflow-Client sowie die Logik für die GitHub-Aktionen. Das Bewertungsmodell, die Trainingspipeline sowie der Backend für die Cloud-API sind nicht öffentlich zugänglich. Das Produkt kann daher nicht als vollständig open source bezeichnet werden; es lässt sich lediglich so beschreiben: „Der Action-Client ist open source, während das Modell sowie der Service-Backend nicht open source sind und außerdem nicht mehr verfügbar sind.“
| Bestandteile | Ob Open Source | Lizenz oder Status | Erklärung |
|---|---|---|---|
| Codeball-Action-Client | Ja | Apache 2.0 | Es kann angesehen, geändert und weiterverbreitet werden, sofern die Lizenz eingehalten wird. |
| Etiketten, Freigaben und Status-Unteraktionen | Ja | Mit der Hauptlagerstätte öffentlich gemacht | Abhängigkeit von GitHub-Rechten und Ergebnissen von Remote-Aufgaben |
| Bewertungsmodell | Nein | Nicht veröffentlicht | Es ist nicht möglich, eine Bewertung von 0 bis 1 lokal nachzustellen. |
| Trainingsdaten und Pipeline | Nein | Nicht veröffentlicht | Die alten Unterlagen beschreiben nur das Ausmaß der Ausbildung. |
| Cloud-API-Backend | Nein | Die Domain kann nicht aufgelöst werden. | Es gibt keinen einsetzbaren Servercode. |
| Öffentliche Entwickler-API | Interne Schnittstelle der Geschichte | Keine aktuellen Dokumente vorhanden. | Es sollte nicht als verfügbare API-Anbindung genutzt werden. |
| Offizielles SDK | Nicht gefunden | Keines | GitHub Action ist kein universelles Sprach-SDK. |
| Vollständig offene Quellcode-Produkte | Nein | Nur Open Source für den Client | Eine vollständige Codeball-Installation darf nicht privatisiert werden. |
Grundlegende Informationen
| Felder | Inhalt |
|---|---|
| Name des Tools | Codeball |
| Entwicklerteam | Sturdy |
| Gründer | Kiril Videlov, Gustav Westling |
| Gründungsdatum | 2020 |
| Y Combinator-Batch | Winter 2021 |
| Unternehmensstatus | Inactive |
| Arten von Werkzeugen | GitHub Pull Request AI-Code-Review |
| Hauptausgabe | 0 bis 1-Bewertung, Risikolabel, Freigabe und CI-Zustand |
| Neueste Action-Version | v2.6.0 |
| Hauptplattformen | GitHub Actions und GitHub Pull Request |
| Aktuelle Verfügbarkeit des Services | Unbestätigt, der Standard-API-Domainname kann nicht aufgelöst werden. |
| Aktueller Preis | Kann nicht überprüft werden |
| Chinesische Unterstützung | Chinesische Produktoberfläche nicht bereitgestellt |
| Offizieller GitHub | Ja, sturdy-dev/codeball-action |
| Action-Lizenz | Apache 2.0 |
| Offenes Modell | Nein |
| Vollständig offene Quellcode-Produkte | Nein, nur der Action-Client ist open source. |
Empfehlungswert
Die Empfehlungswertung beträgt 1,3 von 5 Punkten. Die Bewertungen, Tags, die automatische Freigabe sowie das CI-Blocking-Design von Codeball sind weiterhin nützlich für den Prozess der Frühprüfung von KI-Code. Zudem erleichtert der Action-Quellcode das Verständnis der GitHub-Rechte und der Fernaufrufe.
Doch das Unternehmen ist inaktiv, die ursprüngliche Website dient nun einem anderen Zweck, die Standard-API-Domain lässt sich nicht auflösen, und der Repository wird seit Jahren nicht mehr ordnungsgemäß gewartet. Es eignet sich nicht für neue Implementierungen, und es sollte auch nicht weiter auf private Code-Bibliotheken zugegriffen werden oder Schreibrechte am Repository beibehalten werden.
Häufige Fragen
Kann Codeball noch verwendet werden?
Es kann nicht als verfügbare Dienstleistung angesehen werden. Die Action-Einträge sind weiterhin im GitHub Marketplace vorhanden, doch die Domain der Remote-API, die zur Erstellung von Aufgaben benötigt wird, lässt sich derzeit nicht auflösen.
Warum ist die offizielle Codeball-Website kein Code-Review-Tool?
Die ursprüngliche Domain zeigt nun Inhalte von AI BallCode an und enthält Artikel zum Thema Glücksspiel, was darauf hindeutet, dass sich der Inhalt sowie der Kontrollzustand der Domain geändert haben. Loggen Sie sich nicht über diese Website ein, laden Sie nichts herunter und erteilen Sie keine Genehmigungen für deren Nutzung.
Ist Codeball kostenlos?
Derzeit gibt es keine überprüfbaren offiziellen Preise oder Kaufmöglichkeiten. Die Quellcodes von Action sind unter der Apache 2.0-Lizenz kostenlos verfügbar, doch der Backend für die Fernmodellierung ist nicht verfügbar – man kann daher nicht davon ausgehen, dass es kostenlose Cloud-Dienste gibt.
Wird es den PR automatisch genehmigen?
Historisch gesehen war es möglich, bei einem Wert über dem Standardwert von 0,935 eine Genehmigungsprüfung einzureichen. Derzeit ist der Fernbewertungsdienst nicht verfügbar, daher sollte man sich nicht weiter auf diesen automatischen Genehmigungsprozess verlassen.
Welche Berechtigungen benötigt Action?
Die historische Konfiguration erfordert das Lesen des Repository-Inhalts sowie das Schreiben von Issues und Pull Requests. Für die automatische Freigabe muss außerdem das Repository es GitHub Actions ermöglichen, PRs zu erstellen und zu freigeben.
Warum sollten alte Token entfernt werden?
Der Client sendet das GitHub-Zugriffstoken an die entfernte Codeball-API; bei speziellen Roboterlösungen können zudem dauerhafte Token gespeichert werden. Nach dem Deaktivieren des Services sind diese Anmeldeinformationen nicht mehr erforderlich.
Ist Codeball open source?
Nur der GitHub Action-Client ist open source und unterliegt der Apache 2.0-Lizenz. Das Bewertungsmodell, die Trainingspipeline sowie der Service-Backend sind nicht open source, weshalb das vollständige Produkt keine Open-Source-Lösung darstellt.
Kann Codeball selbst installiert werden?
Man kann keine vollständigen Dienste allein durch die Bereitstellung eines öffentlichen Speichers bereitstellen. Der Speicher enthält weder das ursprüngliche Bewertungsmodell noch den API-Backend-Bereich; der Client benötigt weiterhin eine Schnittstelle für Remote-Aufgaben.
Wie werden alte Workflows entfernt?
Zuerst sollte die in der Zweigschutzfunktion erforderliche Überprüfung von Codeball deaktiviert werden, anschließend die Workflows, Anwendungen und Secrets entfernt. Zum Schluss müssen die Roboter-Token zurückgenommen werden, und es muss überprüft werden, dass die neue PR nicht mehr auf den alten Status wartet.
Was bedeutet das Verified-Siegel von GitHub?
Es bedeutet, dass GitHub die Ersteller der Actions manuell als offizielle Partnerorganisationen überprüft hat. Dies bedeutet jedoch nicht, dass GitHub die Ergebnisse der KI bestätigt, und es wird auch nicht garantiert, dass der aktuelle Remote-Service weiterhin verfügbar ist.
Kann der Codeball-Quellcode in ein neues Tool umgewandelt werden?
Der Client-Code kann unter den Bedingungen von Apache 2.0 untersucht oder modifiziert werden, doch es ist notwendig, eigene Backend-Lösungen für die Bewertung, Konzepte zur Berechtigungskontrolle sowie Richtlinien bezüglich der Daten zu entwickeln. Man darf nicht weiter davon ausgehen, dass das ursprüngliche API-Protokoll oder -Modell weiterhin verfügbar ist.
Zusammenfassung
Codeball bot eine klare Vorgehensweise für die Überprüfung von AI-Code an: Es wurde eine Zuverlässigkeitsbewertung für PRs berechnet, wobei die Ergebnisse der Modellbewertung mithilfe von Labels, Freigaben oder CI-Zuständen in den Teamprozess integriert wurden. Die öffentlichen Action-Beispiele beibehalten weiterhin dieses Design- und Konfigurationsmodell für den Client.
Was derzeit wirklich wichtig ist, ist die sichere Handhabung nach dem Stilllegen, nicht die weitere Installation. Das Team sollte die notwendigen Überprüfungen, Workflows, GitHub-Apps sowie alte Token entfernen und auf ein Prüfsystem wechseln, das weiterhin gewartet wird, dessen Datenschutzbedingungen klar sind und das zunächst im Kommentarmodus überprüft werden kann.
Werkzeuge, die ähnlich wie Codeball sind



 Guigong-Netzwerk-Sicherheitsnummer: 45132202000164