




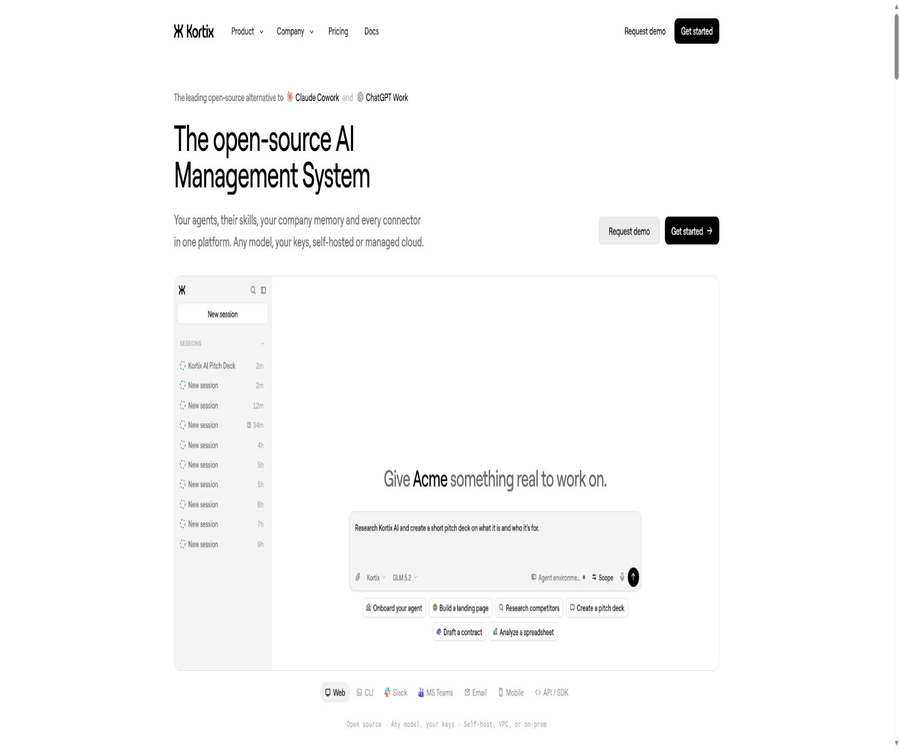
一句話介紹
Kortix是一套針對企業與團隊的AI Agent管理系統,它將智能體、技能、共享記憶、連接器、觸發器以及運行環境等元素,整合在可進行版本控制的專案中。
工具簡介
Kortix強調「Company as Code」的概念:每個專案都以Git倉庫作為配置與知識的永久儲存方式,而Agent則在獨立的運算環境中執行任務,並以變更請求的形式提交成果。人類可以先查看這些差異,再決定是否要合併它們。
早期專案以Suna通用AI助手廣為人知,目前官方倉庫的路徑仍保留Suna名稱,但產品、文件及程式碼說明已統一轉向Kortix AI Management System。舊教學中的介面、部署方式及定價可能已經過時。
核心架構
| 層級 | 主要內容 | 解決的問題 |
|---|---|---|
| 專案倉庫 | 清單、Agent、技能、記憶與觸發器檔案 | 把企業AI配置變成可比較和回滾的版本 |
| 連接器 | 應用目錄、MCP、OpenAPI、GraphQL和網頁請求 | 讓Agent讀取和操作業務系統 |
| 模型層 | 多家模型、自帶密鑰與相容端點 | 避免固定綁定單一模型供應商 |
| Agent Harness | 基於OpenCode的規劃、工具調用和權限 | 把模型變成可完成多步工作的Agent |
| Agent Computer | 每個會話獨立的Linux沙箱 | 為代碼、檔案和工具提供實際運行環境 |
| 變更請求 | 分支、差異、審核與合併 | 在成果進入預設分支前保留人工控制 |
主要功能
Company as Code
代理人定義、技能、組織記憶、連接器設定以及觸發器,都可以以文字檔案的形式儲存在同一個Git倉庫中。如此一來,團隊就能夠搜尋、比較、審查這些變更,而不必僅依賴於封閉式資料庫中的設定。
多Agent與共享技能
團隊可以為銷售、工程、財務、運營或資料相關的任務,建立不同的 Agent,並透過技能檔案來重複使用標準的工作流程。每個 Agent 可以擁有不同的模型、工具、連接器、金鑰以及執行權限。
公司記憶
記憶以專案檔案的形式累積業務事實、流程與經驗,並能隨著Git的歷史紀錄一同被審核。長期記憶有助於在執行重複性任務時保持一致性,但錯誤或過期的資料也會影響後續的決策。
Agent Computer
每次會話都會啟動一個獨立的 Linux 沙箱,該沙箱會複製專案倉庫並建立專屬的分支。Agent 可以安裝相關的依賴項目、執行程式、處理檔案,以及呼叫各種工具;而當沙箱結束後,只會保留已提交到 Git 的工作成果。
連接器與工具
平台展示3000多種應用連接,並支援MCP、OpenAPI、Postman、GraphQL以及通用網頁請求介面。這些連接器適用於與Slack、GitHub、Notion、CRM、支付系統及工單系統相連接。
自動化觸發器
任務可以透過人工對話、定時計劃或簽名 Webhook 啟動,並統一進入同一種會話執行流程。適用於日報、監控、資料同步、錯誤排查以及週期性內容維護。
變更請求
Agent的文件改動先停留在會話分支,透過變更請求呈現新增、刪除和修改內容。預設情況下Agent只能提出變更,合併屬於獨立權限。
CLI與開發介面
Kortix提供命令列工具、REST介面以及SDK,用於建立專案、啟動會話、查看運行狀態、管理連接器,以及處理變更請求。開發人員還可以將Agent會話嵌入到自己的應用程式中。
一次任務如何運行
- 團隊在Git倉庫中定義項目清單、Agent、技能、記憶和運行環境。
- 管理員連接模型、業務應用和必要密鑰,並限定Agent授權範圍。
- 使用者可透過網頁、Slack、CLI、API、定時器或Webhook來發起任務。
- 平台為該會話創建獨立沙箱及同名Git分支。
- OpenCode Agent會讀取任務、規劃步驟,並調用已獲授權的工具。
- 需要審批的外部操作會暫停並顯示具體參數。
- Agent將需要保留的檔案和設定提交到會話分支。
- 系統會建立變更請求,並顯示與預設分支的差異。
- 負責人審查結果、要求修改、關閉或合併變更。
- 合併後的內容成為後續會話的新項目狀態。
Agent、技能與記憶的區別
| 項目 | 保存內容 | 更新方式 | 典型用途 |
|---|---|---|---|
| Agent | 角色、模型、權限和可用資源 | 編輯Agent檔案或清單 | 研究員、開發者、財務助理和運營Agent |
| 技能 | 可重複使用的步驟、規則和工作方法 | 人工維護或經審核後更新 | 發票核對、錯誤排查和內容刷新 |
| 記憶 | 企業事實、歷史經驗與任務上下文 | 會話累積並通過Git審核 | 客戶偏好、流程經驗和專案知識 |
| 項目清單 | 運行鏡像、連接器、金鑰和觸發器授權 | 修改kortix.yaml | 確定整個項目的能力與治理邊界 |
| 變更請求 | 會話對項目提出的持久修改 | 人工審核與合併 | 讓Agent改進技能、記憶、代碼或報告 |
模型支援與BYOK
Kortix並非固定綁定於單一模型,使用者可根據Agent、會話或訊息來選擇模型。它支援連接主流的模型供應商、自建的相容端點、自己的API金鑰,或是現有的ChatGPT訂閱服務。
| 模型方式 | 費用關係 | 主要特點 | 適合用戶 |
|---|---|---|---|
| 自帶API密鑰 | 直接向模型供應商付款 | 模型賬單與Kortix計算積分分開 | 已有企業模型合約的團隊 |
| ChatGPT訂閱連接 | 使用已有訂閱資格 | 可減少單獨配置部分OpenAI訪問 | 已有合適訂閱的個人或團隊 |
| Kortix託管模型 | 按模型Token消耗Team積分 | 無需自行管理對應模型密鑰 | 希望統一體驗與賬單的團隊 |
| 相容端點 | 由自建或第三方服務決定 | 可使用私有模型和特定網關 | 有數據地區或模型治理要求的企业 |
不同訪問方式的模型、額度、地區和數據條款並不相同。上線前應使用真實任務驗證所選定的模型、API方言、上下文長度、工具調用以及帳單情況,而非僅檢查金鑰是否可以連接。
連接器與憑證代理
第三方連接器的憑證會儲存在伺服器端,而 Agent 沙箱通常只擁有範圍受限的 Kortix 令牌,實際的工具調用則由平台代理來執行。如此一來,就能降低原始 OAuth 令牌進入通用沙箱的機會。
- 應用目錄涵蓋常見的協作、代碼、CRM、財務及文件工具。
- 自訂系統可透過MCP或API描述接入。
- 連接器應按工作區和Agent分別授權。
- 讀取、寫入和破壞性操作應設定不同策略。
- 工具參數條件可以限制收件人、帳號或目標資源。
- 外部網頁和文件可能包含提示注入內容。
- 連接器服務自身的條款、限流和保留規則仍然適用。
- 撤銷上游憑證後應驗證Kortix令牌也不能繼續訪問。
金鑰管理
專案金鑰會以 AES-256-GCM 進行靜態加密,且由每個專案所衍生的金鑰來進行隔離。那些被允許作為運行環境變數的金鑰,會在沙箱啟動時被寫入臨時檔案系統中,而 Agent 在使用相關工具時,仍有可能取得其真實值。
| 密鑰方式 | 沙箱中看到什麼 | 控制邊界 | 注意事項 |
|---|---|---|---|
| 連接器憑證 | 受範圍限制的平台令牌 | 服務端代理實際憑證 | 檢查連接器與參數級權限 |
| 普通運行密鑰 | 真實環境變數值 | Agent清單與啟動人權限取交集 | 獲准Agent可能讀取或洩露真實值 |
| 出口限制金鑰 | 受控句柄 | 僅對列入清單的主機替換為真實值 | 不能代替應用級用戶授權 |
| 模型供應商金鑰 | 通常由LLM網關在服務端使用 | 按項目與模型配置 | 驗證具體模型、地區與限額 |
| 禁用金鑰 | 不交付 | 平台拒絕授予 | 適合停用和事件響應 |
當首次新增 Agent 權限清單時,未列在清單中的其他 Agent 將無法取得專案的密鑰存取權,這屬於重要的治理變更。生產環境的設定應列出所有需要密鑰的 Agent,並透過測試會話來驗證其實際權限。
工具調用審批
項目策略可將工具呼叫設定為直接運行、要求審批或阻止,並可依工具路徑及參數進行匹配。適當的預設策略能讓讀取操作自動執行,同時將發送、付款、刪除及生產寫入等操作交由人工確認。
- 使用風險模式作為明確的預設策略。
- 對郵件發送按收件域名設定條件。
- 對支付和賬單工具預設要求審批。
- 對刪除、部署和權限變更直接阻止或二次確認。
- 每次審批顯示完整目標和關鍵參數。
- 不要使用覆蓋整個會話的永久允許。
- 無法解析參數條件時應按失敗關閉處理。
- 定期用惡意輸入和錯誤參數測試策略。
沒有策略塊的舊專案可能會繼續使用較寬鬆的歷史預設值。在遷移現有專案時,必須明確檢查預設模式,不能因為新版介面具備審批功能,就認為所有舊Agent都已受到控制。
會話隔離
一個會話對應一個沙箱、一個檔案系統以及一個Git分支,且不會與其他會話共享運行目錄。沙箱有其使用期限,一旦出現錯誤安裝或破壞性的修改,就可以被銷毀並重新建立。
| 沙箱提供方式 | 隔離形式 | 主要特點 | 需要確認 |
|---|---|---|---|
| Platinum | Cloud Hypervisor微型虛擬機 | 更強的虛擬化邊界 | 是否屬於當前賬戶和套餐 |
| Daytona | 由外部沙箱供應商運行 | 自託管預設可選路徑之一 | 地區、網路、保留和計費 |
| E2B | 由外部沙箱供應商運行 | 適合按需Agent計算 | 資料處理與資源限制 |
| 容器型預設計算 | 容器隔離 | 啟動快且成本較低 | 與微型虛擬機安全邊界不同 |
隔離強度取決於實際選用的計算服務供應商,無法將所有的 Kortix 會話都視為微型虛擬機。採購時應確認運行位置、租戶隔離、網路出口、鏡像、日誌以及銷毀機制。
變更請求與人工審核
每個會話都在獨立的分支中運作,因此,任何代碼、Agent、技能、記憶或專案清單的變更,都必須透過變更請求的方式才能被應用到預設分支中。系統會檢查其中的差異、提交關係、設定是否有效,以及是否有合併衝突。
- Agent在會話分支完成工作並創建小而可驗證的提交。
- 提交推送後創建變更請求,填寫標題和說明。
- 負責人查看文件清單、增刪行和執行結果。
- 涉及策略、密鑰或Agent權限的修改進行額外審查。
- 需要修正時請求更改並讓原會話繼續處理。
- 合併前預覽衝突並驗證項目清單。
- 只有具備獨立合併權限的人或服務帳號才能執行合併。
- 合併後觀察新狀態對後續會話和自動化的影響。
訪問渠道
| 渠道 | 當前定位 | 適合場景 | 成熟度注意 |
|---|---|---|---|
| Web | 項目、會話和配置主界面 | 日常任務與團隊管理 | 核心渠道 |
| CLI | 本地初始化、會話、主機和變更管理 | 開發者與運維自動化 | 核心渠道 |
| Slack | 在頻道中提及機器人啟動會話 | 團隊協作和運營任務 | 當前明確支持 |
| Microsoft Teams | 企業協作渠道 | Microsoft生態團隊 | 需要功能開關和帳戶確認 |
| 移動端 | 查看和控制會話 | 外出審批與跟進 | 平台與功能應按當前商店確認 |
| 電子郵件和語音 | 實驗性渠道 | 自動接收或發起任務 | 不宜直接用於關鍵生產流程 |
| API與SDK | 嵌入會話和項目能力 | 自建應用與工作流 | 需要開發與權限治理 |
| 定時器與Webhook | 無人值守觸發 | 報告、同步和監控 | 必須設定簽名、重試和幀等性 |
自動化場景
- 每天匯總錯誤日誌並提出代碼修復。
- 整理銷售線索並生成個性化外聯草稿。
- 檢查CRM欄位並維護銷售管道。
- 對賬、追蹤缺失憑證並生成財務報告。
- 監控搜尋表現並提出內容更新。
- 聚類用戶反饋並形成產品改進變更。
- 查詢數據倉庫並定期發布經營指標。
- 處理員工入職、離職及訪問申請。
- 整理安全問卷、合規證據和審計材料。
- 在人工批准後發送郵件或更新外部系統。
自託管方式
Kortix支援在筆電、VPS、企業級VPC或本地網路上運行控制平面,可利用Docker Compose來部署網頁、API、認證系統、PostgreSQL、檔案儲存以及網關等元件。而資料庫、檔案、專案倉庫、策略以及平台金鑰則會儲存在由使用者管理的磁碟中。
常規的自托管並不等同於完全離線,Agent沙箱預設仍由Daytona、Platinum或E2B等運算服務供應商來執行,而鏡像也需要從登錄表中取得。所謂的隔離網路或氣隙環境,則是需要另行規劃的企業級部署方式。
自託管實施步驟
- 確定只是評估、生產VPC還是嚴格隔離部署。
- 準備Docker、域名、傳輸加密、磁盤和備份環境。
- 安裝Kortix CLI並啟動自託管配置向導。
- 設定可回呼地址、管理員及組織創建權限。
- 選擇沙箱提供方並配置相應密鑰。
- 按需連接應用目錄服務和自動更新窗口。
- 在網頁中配置Git、模型、成員和項目權限。
- 建立測試專案並驗證會話、分支和變更請求。
- 備份PostgreSQL目錄、檔案目錄和實例環境設定。
- 測試密鑰輪換、服務恢復、版本升級和回滾。
- 通過安全驗收後再接入生產業務系統。
Cloud與自託管對比
| 方式 | 控制平面 | Agent計算 | 維護責任 | 適合用戶 |
|---|---|---|---|---|
| Kortix Cloud Free | 由Kortix託管 | 使用平台沙箱積分 | 平台維護服務,用戶管理項目與模型 | 試用和小型項目 |
| Kortix Cloud Team | 由Kortix託管 | 共享Team積分并可儲值 | 平台維護更新,團隊管理策略和費用 | 需要快速上線的團隊 |
| 免費自託管 | 運行在用戶設備或伺服器 | 仍需配置沙箱提供方 | 用戶負責資料庫、檔案、升級和備份 | 具備運維能力的團隊 |
| 企業VPC或本地部署 | 單租戶企業環境 | 按合約規劃計算與隔離 | 雙方按合同劃分 | 安全、合規及資料地區要求較高的組織 |
| 氣隙部署 | 隔離網路 | 需要訂製本地計算拓撲 | 訂製實施與持續維護 | 無法存取外部雲端服務的組織 |
價格與套餐
價格資訊於2026年8月23日核驗,實際金額、稅費、匯率及優惠可能變動,最終以結算頁面顯示為準。
Kortix採用席位加使用量的Cloud計費方式,計算與可選託管模型共享積分池。若使用自帶的模型金鑰,或連接現有的ChatGPT訂閱服務,則模型相關費用不會從免費沙箱積分中扣除。
| 套餐或版本 | 價格 | 計費週期 | 核心權益或額度 | 適合用戶 |
|---|---|---|---|---|
| Free | 0美元 | 每月刷新 | 200沙箱計算積分、1個項目、支援BYOK和ChatGPT訂閱 | 個人體驗與早期專案 |
| Team | 每席位40美元 | 按月 | 每席位2500個池化積分、最多200個項目和100個席位、託管模型可選、郵件支持 | 持續運行真實業務任務的團隊 |
| Team超量 | 按充值積分 | 用完後購買 | 補充Agent Computer或託管模型消耗,具體充值檔位以賬戶為準 | 運行量波動的團隊 |
| 免費自託管 | 軟體不收席位費 | 自行承擔基礎設施 | 完整控制平面、BYOK、用戶自管資料庫和檔案 | 具備Docker與運維能力的用戶 |
| Enterprise | 訂製報價 | 合同約定 | SAML SSO、SCIM、進階RBAC、審計讀取、SLA、DPA、VPC或本地部署 | 大型與受監管組織 |
每個Team席位包含2500積分,公開折算為25美元的使用額度。只有在所有積分都用於預設的Agent Computer計算時,約可運行125小時;使用託管模型時,也會同時消耗這部分池化積分。
Agent Computer計費
| 資源 | 公開單價 | 預設配置用量 |
|---|---|---|
| vCPU | 每vCPU秒0.0000168美元 | 預設2 vCPU |
| 記憶體 | 每GiB秒0.0000054美元 | 預設4 GiB |
| 儲存 | 每GiB秒0.000000036美元 | 預設20 GiB |
| 預設電腦 | 約每小時0.20美元或20積分 | 停止後不繼續扣計算積分 |
| 免費月度積分 | 200積分 | 若只用於預設計算約10小時 |
| 隊伍席位積分 | 2500積分 | 若只用於預設計算約125小時 |
計算費用是按資源和秒數來計算的,自動停止作業可以降低閒置成本。實際消耗還會受到更大的沙箱環境、同時進行的會話數量、儲存空間、運行時間以及託管模型的 Token 數量等因素的影響。
成本控制
- 優先為任務設定最大執行時間。
- 啟用空閒自動停止並驗證停止觸發。
- 將模型賬單與沙箱積分分開監控。
- 為高成本模型設定Agent和團隊預算。
- 限制無人值守任務的併發會話數。
- 緩存穩定數據並避免重複下載安裝。
- 對循環、重試和Webhook風暴設定上限。
- 按項目統計單位任務成本和成功率。
- 提前設定積分不足和模型限額告警。
安全與權限
- 每個會話使用獨立沙箱和Git分支。
- 專案金鑰以專案衍生金鑰加密。
- 連接器原始憑證通常不進入Agent電腦。
- Agent與啟動者權限共同決定密鑰交付。
- 工具調用可設定運行、審批或阻止。
- 合併是獨立權限並對Agent預設拒絕。
- 帳戶和Agent操作會生成審計事件。
- Enterprise可讀取、導出或發送審計記錄到SIEM。
- SAML、SCIM、自訂角色和群組屬於Enterprise類型。
SOC 2的Type I和Type II目前都仍處於進行中的狀態,還無法說已經取得相關報告。Kortix明確表示,目前並沒有ISO 27001或HIPAA的認證,因此仍需自行完成安全評估。
隱私與數據治理
專案倉庫、檔案、提示、業務連接器以及模型請求,都可能包含高度機密的公司資訊。託管版、自託管控制平面、沙箱提供者、模型供應商以及第三方應用程式,則分別構成不同的資料處理環節。
| 數據環節 | 主要內容 | 治理重點 |
|---|---|---|
| 專案Git倉庫 | 代理人、技能、記憶、配置和工作成果 | 訪問權限、提交歷史、刪除和備份 |
| Agent沙箱 | 克隆倉庫、運行檔案、依賴項目和臨時輸出 | 提供方、地區、網路出口和銷毀 |
| 模型請求 | 提示、上下文、文件片段和工具結果 | BYOK合約、訓練、保留與地區 |
| 連接器 | 郵件、文件、CRM、支付和工單數據 | OAuth範圍、參數審批和第三方條款 |
| 平台日誌 | 會話、工具呼叫、審批和帳戶操作 | 保存期限、敏感參數脫敏和審計讀取 |
| 自託管儲存 | 資料庫、檔案和實例金鑰 | 加密、備份、恢復和管理員訪問 |
Enterprise提供DPA選項,但具體的子處理商、資料儲存地點、訓練承諾以及資料保留期限,都必須依照現行的合約及隱私政策來確定。此外,自托管控制平面也無法自動消除外部沙箱、模型和連接器所產生的資料流。
開源與許可證
Kortix公開了完整的原始倉庫,並允許人們查看、修改該軟體,甚至可以自行托管它。不過,目前它採用的是Elastic License 2.0這個授權協議。此授權協議包含明確的商業限制,不允許將該軟體的主要功能用於第三方託管或託管式服務中。
| 項目 | 當前狀態 | 許可證或邊界 | 正確理解 |
|---|---|---|---|
| kortix-ai/suna主倉庫 | 公開且活躍 | Elastic License 2.0 | 代碼可審計、修改和自託管,但不是寬鬆許可證 |
| 商業託管限制 | 明確存在 | 禁止向第三方提供主要功能的託管服務 | 準備做SaaS必須先評估授權 |
| 許可證金鑰功能 | 不得繞過 | 受Elastic License 2.0限制 | 不能擅自移除企業授權控制 |
| OpenCode Agent Harness | 外部開放項目 | 按OpenCode自身許可證 | 其開放狀態不改變Kortix主倉庫許可 |
| 自託管鏡像 | 公開可拉取 | 仍受Kortix許可證約束 | 可運行不代表可轉售託管服務 |
| Enterprise功能 | 商業授權 | 企業許可證 | SSO、SCIM和審計讀取需相應授權 |
廠商使用開源來描述其產品,但 Elastic License 2.0 通常被歸類為源代碼可用許可證,而非 OSI 批准的傳統開源許可證。目錄中應同時標明代碼是否公開、是否可自行托管,以及是否有托管服務上的限制。
適合哪些用戶
- 希望統一管理多個企業Agent的團隊。
- 希望把Agent、技能和記憶放入Git治理的組織。
- 需要Agent在真實Linux環境運行程式並處理檔案的使用者。
- 希望使用不同模型並保留BYOK能力的企業。
- 需要連接大量SaaS、MCP和內部API的團隊。
- 希望透過 Slack、CLI、API 和定時器來觸發同一工作流的組織。
- 需要VPC、本地或自託管控制平面的企業。
- 願意建立審批、金鑰、沙箱和變更請求治理的技術團隊。
產品優勢
- 把Agent、技能、記憶和連接器集中到同一項目。
- Git結構讓配置和成果可比較、審核和回滾。
- 每個會話獨立沙箱和分支減少相互汙染。
- 變更請求將AI工作納入人工審核。
- 支援多模型、BYOK及相容端點。
- 連接器涵蓋應用目錄、MCP及多種API協議。
- 網頁、Slack、CLI、API和自動觸發共用執行模型。
- 控制平面可在自己的基礎設施運行。
- 免費版可用於小型驗證。
- 席位價格包含可量化的沙箱使用積分。
主要限制
- 主倉庫採用Elastic License 2.0並限制第三方託管服務。
- 自託管控制平面預設仍依賴外部沙箱提供方。
- 完全隔離或氣隙部署需要單獨規劃。
- 團隊同時按席位和使用積分計費。
- 託管模型與計算共享積分池,成本需要分項監控。
- Agent可執行代碼和外部操作,配置錯誤會造成真實影響。
- 沒有顯式策略塊的舊專案可能保持寬鬆預設。
- 獲准的運行密鑰會以真實環境值進入沙箱。
- 外部連接器與模型引入獨立隱私及安全風險。
- Microsoft Teams、電子郵件和語音等通路的成熟度並不相同。
- SOC 2報告仍在進行中,尚未取得ISO 27001或HIPAA認證。
- 複雜的Git、容器、金鑰和權限模型需要技術團隊維護。
實施與驗收清單
- 選擇結果可驗證、外部寫入較少的首個業務任務。
- 定義項目倉庫、Agent、技能、記憶和負責人。
- 確認Cloud、自託管、VPC或隔離部署邊界。
- 逐個梳理模型、沙箱和連接器的數據流。
- 設定明確的預設工具策略和參數條件。
- 只向Agent授予任務必需的連接器與密鑰。
- 禁止Agent直接合併預設分支或執行高風險操作。
- 測試提示注入、錯誤工具參數、循環和並發成本。
- 驗證沙箱銷毀、金鑰輪換、備份和恢復。
- 統計成功率、人工修改率、運行時間和總成本。
- 核對許可證、DPA、子處理商和安全材料。
- 小範圍通過驗收後再增加自動觸發和寫入權限。
常見問題
Kortix主要做什麼呢?
它幫助團隊集中管理企業的 Agent、技能、記憶體、連接器以及自動化功能,並讓每個任務在獨立的 Agent 電腦上執行,最終透過 Git 變更請求來交出成果。
Kortix和Suna是什麼關係?
Suna是該項目早期的通用AI助手品牌,目前的倉庫路徑仍保留Suna這個名稱。而現在的產品則已經被整合並統一稱為Kortix AI Management System。
Kortix免費嗎?
Cloud Free每月提供200個沙箱計算積分以及1個專案,而託管模型的費用則無法用這些免費積分來支付。雖然也可以免費自行託管軟體,但基礎設施、沙箱及模型的費用仍需由使用者自行承擔。
Team如何計費?
Team的費用為每個席位每月40美元,每個席位包含2500個池化積分。這些積分可用於Agent Computer以及可選的託管模型,若使用超過數量則需額外充值。
200個免費積分能用多久?
預設情況下,擁有2個vCPU、4 GiB記憶體以及20 GiB儲存空間的Agent Computer,每小時大約會消耗20點數;因此,若僅用於計算作業的話,其使用時間大約為10小時。而更大的資源需求或其他使用模式則會改變這個數值。
Kortix真的是開源軟體嗎?
代碼公開且可修改與自託管,但採用 Elastic License 2.0,禁止將主要功能作為第三方託管服務提供。更準確的描述是源代碼可用且支援自託管,而非寬鬆開源。
自託管可以完全離線嗎?
常規的一鍵自託管仍需拉取鏡像,並配置外部沙箱提供方。完全離線、氣隙或本地沙箱拓撲需要單獨規劃企業部署。
Agent能自動合併自己的修改嗎?
預設情況下是不可以的,Agent可以提交分支並建立變更請求,但合併則是一項獨立的動作,預設會被拒絕。如果管理員主動授權自動合併,仍需承擔相應的風險。
總結
Kortix適合那些希望將多個企業代理、共享的技能、組織記憶以及業務連接器加以統一管理,並透過Git及隔離式計算環境來控制交付過程的團隊。其主要特色包括多模型、BYOK、Agent Computer、變更請求以及自主管理功能。
採用前需要特別確認Elastic License 2.0的託管限制、自託管對外部沙箱的依賴、席位加使用量成本,以及預設權限和真實密鑰進入沙箱的邊界。只有把審批、密鑰、網路和變更審核配置好,平台的企业自動化能力才可控。
類似於Kortix的工具

 桂公網安備45132202000164號