




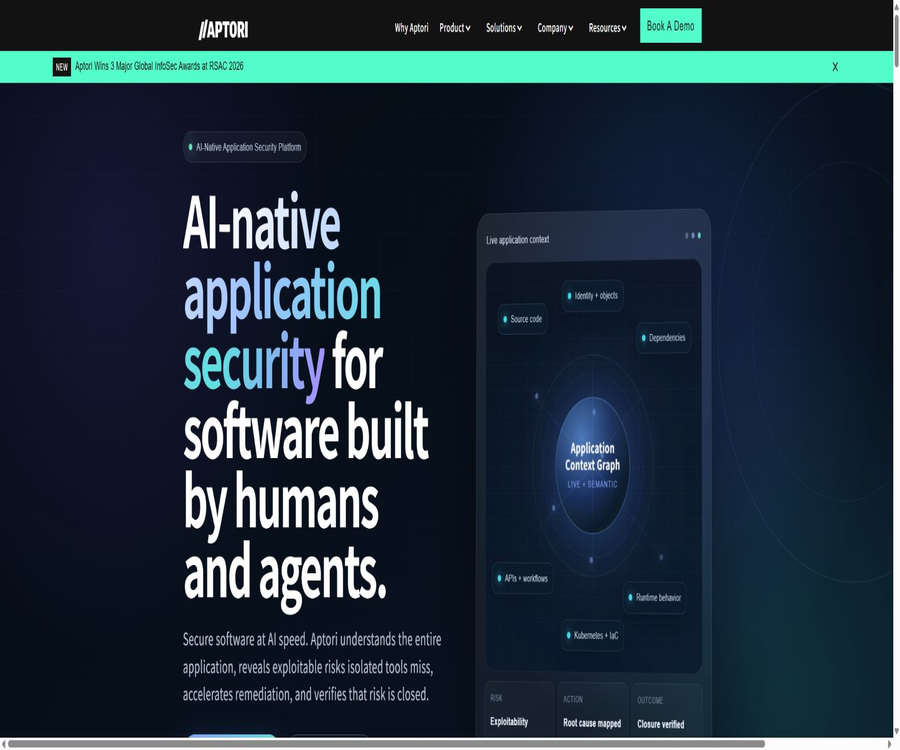
Aptori是什么
Aptori是一款AI原生应用安全平台,面向需要在快速开发节奏下持续验证代码、API、依赖、云原生环境和运行时行为的企业团队。
平台把确定性安全检查、语义模型、运行时证据和受控AI代理连接到同一应用上下文中,重点不是堆积告警,而是验证漏洞是否真的可利用并推动修复闭环。
产品定位
- 应用安全测试与风险管理平台
- 面向人类和AI代理共同开发的软件
- 覆盖开发、CI/CD、测试和运行阶段
- 服务安全、研发、平台、风险与审计团队
- 支持SaaS、专属、自管理和隔离部署形态
核心能力
AI SAST与安全代码审查
SMART能力通过语义分析理解控制流、数据流和应用逻辑,检测人工编写及AI生成代码中的安全问题。
- 识别代码级漏洞和不安全逻辑
- 结合应用上下文降低无效告警
- 分析根因并生成面向开发者的修复建议
- 在提交和拉取请求阶段提前反馈
API安全与语义运行时验证
Sift引擎会理解API操作之间的关系,按业务工作流生成测试,并在真实或类真实环境中验证授权、对象访问和业务逻辑。
- 测试REST、GraphQL、gRPC及复杂API工作流
- 发现BOLA、IDOR及角色权限控制问题
- 验证身份、对象、租户边界和状态转换
- 模拟SQL、NoSQL、命令和XML等注入攻击
- 以不同虚拟用户角色重复测试授权行为
软件供应链与云原生安全
平台可把开源依赖、SBOM、许可证、密钥、容器、基础设施即代码和Kubernetes配置纳入统一风险视图。
- 识别易受攻击或过期依赖
- 梳理组件和软件物料清单
- 检查容器、IaC与Kubernetes风险
- 把供应链问题关联到实际可达性和业务影响
自主渗透测试
DART使用受控代理探索应用、串联请求、切换身份并验证攻击路径,适合把周期性人工测试补充为持续的进攻式验证。
漏洞管理与修复闭环
Aptori将发现、上下文、运行时证据、根因、修复和复测串成一条证据链,便于团队确认风险是否真正关闭。
- 按可达性、可利用性和业务背景排定优先级
- 将问题分配给对应应用和负责人
- 向研发工作流推送修复上下文
- 修改后复测同一攻击路径
- 保留从发现到关闭的审计证据
AI Security Engineer
AI Security Engineer被定位为自主安全队友,可协助发现、分诊、解释和修复漏洞,同时在受控范围内执行安全工作流。
- 蓝队代理用于风险分级和处置建议
- 紫队代理用于生成修复并验证关闭
- 红队代理用于探索和证明攻击路径
- 确定性检查仍作为稳定的控制基线
- 企业可限制模型、数据流向和代理权限
适合哪些使用场景
- 在AI辅助编程中检查新生成代码
- 在CI/CD流水线中建立发布安全门禁
- 测试多角色、多租户API的授权边界
- 发现静态扫描难以识别的业务逻辑漏洞
- 统一管理代码、依赖、API和运行时风险
- 为PCI DSS、SOC 2和ISO 27001等项目持续留证
- 在受监管环境中采用专属或隔离部署
主要优势
- 覆盖SAST、SCA、API测试和运行时验证
- 通过真实可利用性验证减少告警噪声
- 能理解身份、对象、工作流和业务逻辑
- 修复建议直接面向开发者工作方式
- 支持从发现到复测的闭环管理
- 兼顾云服务和受控私有部署需求
- 测试结果可输出JSON与SARIF等机器可读格式
使用限制与注意事项
- 官网未提供可直接购买的标准订阅价
- 完整评估通常需要预约演示和销售沟通
- Sift测试需要平台密钥和项目配置
- 运行时测试需要可访问的目标环境
- 主动测试可能写入或修改业务数据
- 生产环境应先配置安全模式和测试边界
- 复杂授权流程需要准备虚拟用户和动态凭据
- AI建议仍需安全人员和开发者复核
- 平台核心产品不是开源软件
定价与版本
Aptori面向企业销售,官网目前没有公开固定套餐和按月自助购买入口,通常通过演示、试用和需求评估获得报价。
| 获取方式 | 公开价格 | 适合对象 | 说明 |
|---|---|---|---|
| 产品演示 | 免费预约 | 评估团队 | 用于了解能力、部署和集成方案 |
| 试用账户 | 联系官方 | 技术验证团队 | 开通条件与额度由官方确认 |
| 企业方案 | 定制报价 | 中大型组织 | 价格与应用、API、用户、部署及服务范围有关 |
| Aptori Pro年度授权 | 23,955美元/12个月参考 | 通过云市场采购的企业 | 市场页面按每用户、每API的年度合同展示,结算前需核对当前条款 |
公开市场价格只能作为单一采购场景的参考,不能代表所有企业合同,也不应直接换算为官网统一售价。
部署与数据控制
| 部署模式 | 特点 | 适合场景 |
|---|---|---|
| 托管SaaS | 由平台提供云端服务 | 希望快速上线的团队 |
| 专属环境 | 为组织提供隔离资源 | 需要更强隔离的企业 |
| 自管理 | 由企业控制运行环境 | 有内部平台和数据控制要求 |
| 隔离部署 | 可在与公网隔离的环境运行 | 严格监管或高敏感数据场景 |
在受监管环境中,企业还可以把AI工作负载路由到批准的本地或托管模型,并控制应用数据去向和代理权限。
Aptori Sift如何工作
- 读取API定义、平台配置和目标环境信息。
- 建立API操作、对象、身份和业务工作流的语义模型。
- 按不同虚拟用户和权限生成测试路径。
- 向目标应用发起受控请求并观察实际响应。
- 识别授权、业务逻辑、配置和注入类风险。
- 将证据、严重程度和修复建议上传到平台。
- 修复后重新执行相同测试以验证关闭。
首次使用教程
- 预约产品演示并确认目标应用、API和部署边界。
- 在平台中创建项目,再添加需要测试的API。
- 生成平台密钥并妥善保存,密钥创建后只显示一次。
- 在界面中创建Sift配置,或准备YAML、JSON配置文件。
- 配置目标地址、API定义、授权方式和虚拟用户。
- 在命令行或容器中运行首次分析。
- 检查平台中的发现、攻击证据和修复建议。
- 确认误报与业务影响后,将测试接入持续集成流程。
接入CI/CD教程
- 把Sift配置放入项目的专用配置目录。
- 将平台密钥保存为流水线密钥,不要写入代码仓库。
- 把配置ID、目标环境和提交信息设为变量或标签。
- 在构建并启动测试应用后运行Sift容器或命令。
- 导出SARIF并上传到代码扫描结果。
- 根据风险等级设置告警、工单或发布门禁。
- 在修复提交中重新执行测试并保存验证证据。
GitHub与开源情况
Aptori官方提供公开的Sift GitHub Action,开发团队可以把Sift CLI接入GitHub Actions,并将SARIF结果连接到代码扫描流程。
| 项目 | 开源状态 | 用途 |
|---|---|---|
| Aptori平台 | 闭源商业产品 | 应用安全、风险管理和持续合规 |
| Sift引擎与CLI | 需Aptori账户和平台密钥 | 语义API安全测试 |
| Sift GitHub Action | MIT许可证 | 在GitHub Actions中调用Sift并生成SARIF |
GitHub Action开源只代表集成代码可以查看和复用,不表示Sift引擎、AI模型或Aptori平台整体开源。
支持的标准与合规方向
- OWASP Top 10与OWASP ASVS
- PCI DSS 4.0
- SOC 2与ISO 27001
- HIPAA与HITRUST
- NIST安全开发框架
- NIS2、欧盟网络韧性法案和英国电信安全要求
基本信息
| 项目 | 内容 |
|---|---|
| 工具名称 | Aptori |
| 工具类型 | AI原生应用安全平台 |
| 核心能力 | AI SAST、SCA、API安全、运行时验证和漏洞管理 |
| 主要组件 | SMART、Sift、SGen、DART和AI Security Engineer |
| 主要用户 | 安全团队、研发团队、平台团队和审计人员 |
| 使用方式 | Web平台、CLI、容器和CI/CD集成 |
| 部署方式 | SaaS、专属、自管理和隔离部署 |
| 价格模式 | 企业定制报价 |
| 是否需要注册 | 是 |
| 是否开源 | 平台不开源,官方GitHub Action采用MIT许可证 |
推荐指数
综合推荐指数为4.4分,满分5分。Aptori适合需要把代码、API、依赖和运行时风险统一管理的企业团队,尤其适合多租户API、AI辅助开发和持续合规场景。
常见问题
Aptori主要解决什么问题?
它用于发现并验证应用、API、代码、依赖和云原生环境中的可利用风险,并推动修复和复测。
它和传统SAST有什么不同?
Aptori会结合语义模型、应用上下文和运行时证据,不只依靠静态规则输出潜在问题。
它能测试业务逻辑漏洞吗?
可以,Sift会理解身份、对象和操作关系,测试授权边界、业务工作流和状态转换。
是否支持CI/CD?
支持,可通过CLI、容器和GitHub Action等方式运行,并输出JSON或SARIF结果。
可以直接在生产环境测试吗?
技术上可配置目标环境,但应先启用安全模式、限制测试范围并评估对真实数据和业务的影响。
Aptori多少钱?
官网不公开统一套餐价,企业需要联系官方评估应用、API、用户、部署和服务范围后报价。
Aptori开源吗?
核心平台不是开源软件,官方Sift GitHub Action采用MIT许可证。
是否支持私有化或隔离部署?
支持自管理和隔离部署,具体基础设施、模型和数据控制方案需要在采购阶段确认。
适合小型个人项目吗?
个人项目可以了解其技术思路,但企业销售、环境配置和定制报价更适合有正式安全流程的组织。
类似于Aptori的工具



 桂公网安备45132202000164号