




WormGPT
WormGPT, outil intelligent axé sur la conversation par IA
Étiquettes :Dialogue IAQu’est-ce que WormGPT ?
WormGPT était à l’origine un type d’outil d’IA générative malveillante promu sur des forums clandestins en 2023, dont l’objectif principal était de contourner les restrictions de sécurité des modèles courants. Les chercheurs en sécurité ont découvert qu’il pouvait être utilisé pour générer des e-mails de phishing, des scripts de fraude commerciale et d’autres contenus malveillants.
Selon des études de sécurité publiques, le projet original a cessé de fonctionner en 2023. Par la suite, de nombreux sites web, outils de chat, projets de prompts et emballages de modèles portant le même nom sont apparus sur Internet ; on ne peut pas en déduire qu’ils proviennent du développeur initial simplement parce qu’ils ont le même nom.
Pourquoi il faut être prudent
- L’histoire de la marque est étroitement liée au cybercrime et aux activités de phishing.
- L’identité initiale du projet, l’entité opérationnelle et les relations de succession ultérieures sont opaques.
- Il existe actuellement plusieurs noms de domaine et services portant le même nom, mais qui ne sont pas liés entre eux.
- Certaines sites ne prennent que des paiements en cryptomonnaies irréversibles.
- Le contenu marketing met en avant l’absence de censure, l’absence de journalisation et une utilisation anonyme.
- Le programme téléchargé peut contenir du logiciel malveillant, des codes de vol de données ou un contrôle à distance.
- La soi-disant licence à vie peut expirer avec la fermeture du nom de domaine.
- Les comptes, codes et informations saisis par l’utilisateur peuvent être collectés par l’opérateur.
- L’utilisation de ce type d’outils peut enfreindre les lois, les contrats et les règles de la plateforme.
WormGPT original et le site web actuel du même nom
| dimension | WormGPT original de 2023 | Sites web et projets actuels du même nom |
|---|---|---|
| Canaux de diffusion | Forums clandestins et rapports sur la recherche en sécurité | Noms de domaine publics, plateformes sociales et projets GitHub |
| Position connue | L’IA générative à « chapeau noir » et l’aide au crime | De la soi-disant recherche en sécurité au chat illimité, il y a de tout |
| Terminologie technique | A été décrit comme étant basé sur le fine-tuning de GPT-J 6B | Souvent utilisé pour l’emballage de modèles tiers ou l’interface de prompts |
| Continuité des opérations | Des études publiques indiquent qu’il a été fermé en 2023. | Les relations avec le développeur initial ne peuvent généralement pas être prouvées |
| Fiabilité | On ne peut le comprendre qu’en se basant sur les matériaux de recherche historique. | Il faut vérifier chaque site individuellement ; l’identité de la marque ne peut pas être héritée automatiquement. |
Promotion publique du nom de domaine actuel
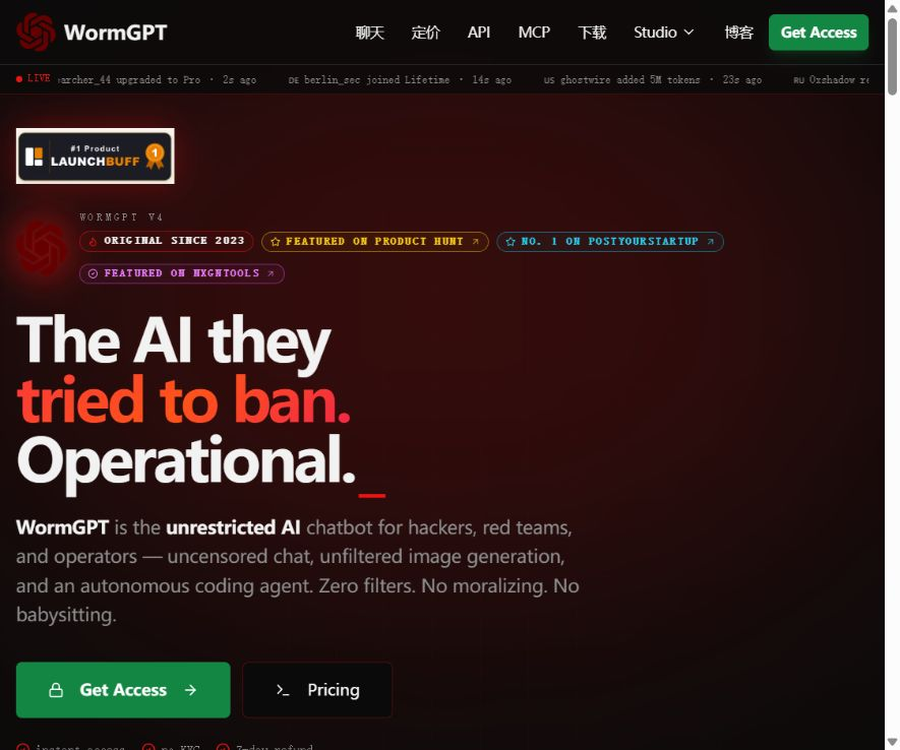
Au 20 août 2026, les noms de domaine listés dans la base de données se présentent comme WormGPT V4 et promettent une messagerie illimitée, des agents de programmation autonomes, des recherches sur le deep web, de l’OSINT, ainsi que des accès via API et MCP. La page affirme également un principe de zéro journalisation, pas de nécessité de fournir une identité réelle ou de valider avec un téléphone, et qu’elle ne accepte que des cryptomonnaies.
- Dialogue sans restriction et réponses dites sans refus.
- Agent autonome utilisé pour les tâches de codage.
- Recherche sur le deep web, OSINT et reconnaissance de fichiers.
- Accès externe sous forme d’API et de MCP.
- Aucune vérification KYC ni de numéro de téléphone requise.
- Prend en charge diverses paiements en cryptomonnaies.
Ces informations ne sont que de la publicité pour le site et ne signifient pas qu’il a été testé de manière indépendante. Lors des vérifications en temps réel, les sections concernant les prix, les téléchargements, l’API, la confidentialité et les conditions générales renvoient toutes à la même page marketing ; aucun document d’interface vérifiable, aucun texte des conditions générales ni de règles détaillées sur la protection des données n’a été trouvé.
Prix et modes de paiement
La page actuelle indique un paiement mensuel de 99 dollars ou un abonnement à vie de 199 dollars, et ne prend en compte que les cryptomonnaies. Ces prix ne prouvent pas que le service est réel, continu ou lié au WormGPT original, et il n’existe pas de mécanisme vérifiable de remboursement ni de traitement des litiges avant le paiement.
| Plan | Prix de la page | Caractéristiques de paiement | Risques principaux |
|---|---|---|---|
| Monthly | 99 dollars/mois | Cryptomonnaies | Les modalités de renouvellement automatique, des limites de crédit et des remboursements ne sont pas claires. |
| Toute la vie | 199 dollars à la fois | Cryptomonnaies | Il est difficile de récupérer des fonds après la fermeture d’un nom de domaine ou d’un service. |
| Essai | La page ne l’indique pas clairement. | Aucune règle complète visible | Il se peut que l’on doive s’inscrire, recharger ou télécharger au préalable. |
| API et MCP | Pas rendu public séparément | Aucun document de facturation officiel non observé | Les interfaces, les limites et la disponibilité des services ne peuvent pas être vérifiées |
Risques des paiements en cryptomonnaies
- Les virements sont généralement irrévocables et ne disposent pas de protection en cas de refus de carte de crédit.
- L’adresse de réception ne peut pas prouver directement l’identité réelle de l’entreprise.
- Le programme à vie ne offre aucune garantie de durée du service.
- Le service client anonyme a du mal à gérer les remboursements et les litiges de compte.
- L’adresse de paiement peut être associée à des risques de fraude, de blanchiment d’argent ou de sanctions.
- Les paiements effectués par les entreprises peuvent également enfreindre les systèmes financiers et de conformité.
Résultat de la vérification de la confidentialité et des conditions
Bien que la page indique les liens vers la politique de confidentialité et les conditions d’utilisation, lors de la vérification, ces liens ne présentent pas le texte complet des politiques respectives, mais répètent uniquement le contenu marketing de la page d’accueil. La prétendue absence de journalisation n’est pas non plus étayée par de documents techniques, de rapports d’audit, de tableaux de conservation des données ou de mécanismes de suppression vérifiables.
- Aucun nom légal de la société ni adresse d’enregistrement clairement indiqués.
- Aucune liste de collecte, d’utilisation et de partage des informations personnelles n’a été trouvée.
- Aucune durée de conservation pour les conversations, les fichiers et les journaux n’est indiquée.
- Aucun processus de désactivation du compte ou de suppression des données n’a été observé.
- Aucun fournisseur de modèles ni partenaire de traitement des données n’a été identifié.
- Aucune information concernant les remboursements, le règlement des litiges ou les modalités de résiliation du service n’est disponible.
- Aucune audit de sécurité indépendant ni preuve de journal zéro n’a été constatée.
Téléchargement et risques liés au compte
Les paquets d’installation, scripts, extensions de navigateur et applications mobiles marqués WormGPT peuvent provenir de fournisseurs complètement différents. Les programmes inconnus sont en particulier susceptibles de voler les cookies du navigateur, les portefeuilles de cryptomonnaies, les clés API, le presse-papiers ainsi que les identifiants de l’environnement de développement.
- Ne lancez pas de paquets d’installation d’origine inconnue sur l’ordinateur principal.
- Ne désactivez pas le logiciel antivirus ou les fonctionnalités de sécurité du système.
- Ne importez pas les mots de passe du navigateur, les cookies ou les mots de passe de portefeuille.
- Ne saisissez pas les clés de la plateforme cloud et du dépôt de code dans le script.
- Ne donnez pas de droits d’administrateur, de fonctionnalités d’accessibilité ou d’accès complet.
- Ne considérez pas un document comme sécurisé juste parce qu’il a été scanné une fois.
- L’équipement de l’entreprise doit être isolé et analysé par l’équipe de sécurité.
Description du projet GitHub du même nom
Il existe sur GitHub plusieurs dépôts utilisant le nom WormGPT, contenant des prompts, des clients de chat en ligne de commande, des wrappers d’API tierces et ce qu’on appelle des projets de recherche. Aucun dépôt de code source officiel unique et fiable, confirmé par le domaine actuel, n’a été trouvé.
- Un dépôt du même nom ne représente pas le code source original de WormGPT.
- Le nombre d’étoiles et de Fork ne prouve pas la sécurité du code.
- La clause de décharge de responsabilité ne peut pas éliminer les fonctionnalités malveillantes et les risques juridiques.
- Les clients qui appellent des services tels qu’OpenRouter ne sont pas des modèles entraînés de manière indépendante.
- Le projet de jailbreak des prompts n’équivaut pas non plus à une plateforme AI complète.
- L’archivage, la suppression et le renommage affectent la disponibilité à long terme.
- Il est encore nécessaire d’examiner les dépendances et les scripts d’installation pour chaque fichier avant de le télécharger.
Caractéristiques des contrefaçons et arnaques courantes
- Prétend être le seul officiel, mais ne peut pas prouver sa relation avec les développeurs de 2023.
- Copier le même nom de marque, logo et texte de marketing au style hacker.
- Prétendre ne pas avoir de limites et pouvoir accomplir toutes les tâches.
- Il est demandé d’utiliser un e-mail anonyme et de payer en cryptomonnaie.
- Utiliser un compte à rebours et un prix fixe à vie pour inciter à l’achat immédiat.
- Il n’y a pas d’entreprise réelle, d’équipe, d’adresse ni de documents juridiques.
- Il est nécessaire de désactiver le logiciel de sécurité ou d’exécuter des commandes à haut niveau avant de télécharger.
- Envoyer en privé l’adresse de paiement et le paquet d’installation dans le groupe de chat.
- Créer de la confiance à l’aide d’avis d’utilisateurs fictifs ou de logos de médias falsifiés.
Étapes de vérification de la fiabilité du site web
- Vérifier la date d’enregistrement du nom de domaine, les historiques des pages et les changements de propriétaire.
- Trouver des entités commerciales, des équipes et des adresses de contact vérifiables.
- Comparez les politiques de confidentialité, les conditions générales, les remboursements et les moyens de paiement.
- Vérifiez la signature, l’hash et le canal de publication du fichier téléchargé.
- Vérifier la réputation des noms de domaine et des fichiers sur une plateforme de sécurité multi-moteurs.
- Recherchez des analyses techniques d’organismes de sécurité indépendants, et non des articles de promotion de coalitions.
- Vérifier que le dépôt GitHub est confirmé par un lien bidirectionnel depuis le site officiel.
- Ne envoyez pas d’argent irréversible à une adresse de destinataire inconnue.
- Arrêter l’inscription, le paiement et le téléchargement en cas de manque de preuves clés.
Risques d’attaque posés par WormGPT
Ce type de modèles sans restrictions de sécurité peut abaisser le seuil d’accès à la création de contenus d’ingénierie sociale et aider les attaquants à réécrire en masse des appâts multilingues. Ils n’ont pas nécessairement des compétences techniques vraiment avancées, mais ils peuvent augmenter la quantité et le degré de personnalisation des contenus frauduleux.
- Créer des formulations de phishing et d’arnaques par e-mail commerciales plus naturelles.
- Réécriture en masse de pièges pour différentes langues, postes et secteurs.
- Aider à collecter des informations publiques et à créer des situations de simulation.
- Créer rapidement des notifications de service client, de recrutement et de paiement fictives.
- Expliquer le concept d’attaque publique aux attaquants à faible compétence.
- Accroître la vitesse de test et d’itération des contenus malveillants.
Comment les entreprises peuvent-elles se prémunir contre le phishing par l’IA
- Les paiements, les changements de compte et les modifications des informations de réception doivent faire l’objet d’une vérification supplémentaire.
- Vérifier les demandes à haut risque en utilisant un numéro de téléphone connu ou le système interne.
- Déployer l’authentification des e-mails, la lutte contre le phishing et la détection des liens malveillants.
- Former les employés à ne plus juger de l’authenticité des e-mails en se basant sur des erreurs grammaticales.
- Créer des alertes pour les nouveaux noms de domaine, les connexions anormales et l’envoi en masse.
- Restreindre l’exécution de macros, de scripts et d’attachements inconnus dans la console.
- Activez l’authentification à plusieurs facteurs pour les finances, le courrier électronique et les plateformes cloud.
- Organiser régulièrement des exercices de réponse aux arnaques par e-mail commerciaux et à la prise de contrôle de comptes.
Étapes à suivre après réception d’un e-mail suspect
- Ne cliquez pas sur les liens, ne téléchargez pas les pièces jointes et ne répondez pas directement.
- Contacter directement l’expéditeur prétendu à travers l’annuaire interne.
- Soumettre l’e-mail en pièce jointe à l’équipe de sécurité pour analyse.
- Vérifier le nom de domaine de l’expéditeur, l’adresse de réponse et le résultat de l’authentification du courriel.
- Vérifier la fiabilité des liens et des pièces jointes dans un environnement isolé.
- Changer immédiatement le mot de passe et annuler la session une fois qu’il a été saisi.
- Informer les services financiers, la banque et la direction en cas de paiement.
- Conserver l’en-tête du courriel, la chronologie et les preuves associées.
- Évaluer l’impact et la portée de la notification selon le processus de réponse aux incidents.
Les limites raisonnables de la recherche en sécurité
Les chercheurs peuvent analyser les rapports publics, l’infrastructure des noms de domaine, les méthodes de marketing et l’impact des mesures de défense, mais ne doivent pas créer ou déployer de contenu malveillant réel au nom de la recherche. Toute étude doit faire l’objet d’une autorisation écrite et être menée dans un environnement isolé.
- Étudier les caractéristiques de détection des contenus de phishing générés par l’IA.
- Analyser les noms de domaine de contrefaçon, les modes de paiement et l’infrastructure des arnaques.
- Concevoir des modèles de formation du personnel et d’e-mails défensifs.
- Évaluer les classificateurs de sécurité sur des données synthétiques.
- Tester la validation des e-mails internes et les processus de réponse aux événements.
- Signaler des indices de services malveillants à la plateforme ou aux autorités de police.
Scénarios où il ne faut pas l’utiliser
- Créer ou envoyer des e-mails de phishing et des scripts de fraude.
- Créer du logiciel malveillant, des logiciels de rançongiciels ou des outils de vol de données.
- Scanner, pénétrer ou contrôler les systèmes d’autrui sans autorisation.
- Collecter des identifiants, des portefeuilles, des informations d’identité personnelle ou de paiement.
- Contourner les contrôles de sécurité, les codes de vérification et les droits d’accès.
- Harcèlement automatisé, messages indésirables ou comptes fictifs.
- Utilisez des entreprises, des employés ou des clients réels comme cibles de test.
Comment voir les prétendus avantages du produit
- Des réponses à faible contrainte peuvent élargir la portée de la recherche en sécurité, mais elles élargissent également l’abus.
- Les paiements anonymes et en cryptomonnaies réduisent les frictions liées à l’inscription, mais diminuent la possibilité de tenir quelqu’un pour responsable et la protection en cas de remboursement.
- Les publicités d’API et de MCP indiquent une intégration facilitée, mais il manque actuellement des documents vérifiables.
- Les agents de programmation peuvent exécuter des tâches automatiquement, mais ils peuvent également amplifier les erreurs et les comportements malveillants.
- L’engagement de zéro journalage semble protéger la vie privée, mais l’absence d’audit ne peut pas en faire une réalité.
- Le prix à vie semble bon marché, mais l’entité qui fournit le service et sa durée ne sont pas garanties.
Restrictions d'utilisation et risques majeurs
- La relation entre le site actuel et WormGPT d’origine ne peut pas être vérifiée.
- Plusieurs sites portant le même nom se disputent la prétendue identité officielle.
- Les pages de confidentialité, de conditions générales, d’API et de téléchargement manquent de texte indépendant.
- Les paiements en cryptomonnaies sont irréversibles et la protection contre les remboursements est limitée.
- Un programme de téléchargement inconnu peut nuire directement au dispositif et au compte.
- On dit qu’il n’y a ni journal, ni audit indépendant, ni preuve technique.
- Le modèle peut générer du contenu erroné, dangereux ou illégal.
- L’utilisation peut entraîner des responsabilités pénales, civiles et contractuelles.
- Le logiciel de sécurité d’entreprise peut bloquer les noms de domaine et les programmes associés.
- Un dépôt GitHub du même nom ne prouve ni son statut officiel ni sa sécurité.
- Le service peut être fermé à tout moment, changer de nom de domaine ou devenir inaccessible.
- Inadapté pour être recommandé aux utilisateurs en tant qu’outil d’IA ordinaire.
Informations de base
| champ | Résultat de la vérification |
|---|---|
| Nom | WormGPT |
| Positionnement historique | Lié aux risques d’IA générative malveillante et de cybercriminalité |
| État du projet initial | Des études de sécurité publiques indiquent qu’il a été fermé en 2023 |
| Promotion du nom de domaine actuel | Le soi-disant chat illimité V4 et proxy de programmation |
| Prix actuel | 99 $ par mois ou 199 $ à vie |
| Moyen de paiement | La page affirme ne prendre en charge que les cryptomonnaies. |
| Entité opérationnelle | Aucune entité juridique vérifiable de manière suffisante n’a été identifiée. |
| Confidentialité et conditions | L’entrée ne présente pas de texte principal indépendant et complet. |
| Fournit-on une API ? | La page prétend le fournir, mais aucun document officiel n’est visible. |
| Est-ce open source | Non confirmé ; un dépôt du même nom n’équivaut pas au code source officiel |
| Niveau de risque | Risque élevé, l’enregistrement, le paiement ou le téléchargement ne sont pas recommandés. |
Indice de recommandation
0,5 / 5. WormGPT a un historique clair d’IA malveillante, et le site web portant le même nom manque de données fiables sur l’entité responsable, de politiques et de informations techniques, tout en utilisant des paiements en cryptomonnaies irréversibles ; les utilisateurs ordinaires et les entreprises ne devraient pas l’utiliser comme outil d’IA fiable.
Questions fréquentes
WormGPT est-il un outil d’IA légal ?
Le nom en lui-même ne détermine pas la légalité, mais le projet original est connu pour avoir facilité le phishing et des activités malveillantes. La légalité de son utilisation concrète dépend du comportement, des autorisations et des lois locales ; une utilisation malveillante est évidemment inacceptable.
Le site actuel est-il le site officiel original de WormGPT ?
Il n’est pas possible de le confirmer de manière fiable. Le projet initial aurait été fermé en 2023, et actuellement plusieurs domaines de nom non liés prétendent offrir WormGPT.
Combien coûte WormGPT ?
Les noms de domaine listés dans la base de données sont actuellement affichés à 99 dollars par mois ou 199 dollars pour une durée indéterminée, et seules les cryptomonnaies sont acceptées. Ce tarif ne garantit ni la fiabilité du service ni la sécurité du paiement.
Est-il possible d’essayer gratuitement ?
La page actuelle ne présente pas les règles complètes et vérifiables pour l’essai gratuit. Ne téléchargez pas de programmes inconnus, ne fournissez pas d’informations de portefeuille ni ne désactivez des logiciels de sécurité au nom d’un prétendu essai.
Vraiment ne pas enregistrer les journaux ?
Impossible de le confirmer. La page ne contient que des affirmations sur le marketing basé sur les journaux, sans texte indépendant sur la confidentialité, de descriptions techniques ou de rapports d’audit.
WormGPT sur GitHub, est-ce le site officiel ?
En général, on ne peut pas juger ainsi. Il existe sur GitHub de nombreux prompts et projets clients portant le même nom, et il n’existe aucune preuve unifiée indiquant qu’ils appartiennent au développeur original ou au domaine actuel.
Les chercheurs en sécurité peuvent-ils l’utiliser ?
Il convient de privilégier l’utilisation de modèles approuvés par l’institution et susceptibles d’être audités, ainsi que d’environnements d’expérimentation isolés. La recherche doit disposer d’une autorisation claire et ne doit pas générer, déployer ou diffuser de contenu malveillant réel.
Que faire en cas de découverte d’un site WormGPT suspect ?
Ne payez pas et ne téléchargez rien ; conservez des preuves du nom de domaine, des pages et de l’adresse de paiement, puis signalez-le au service de sécurité du navigateur, à l’hébergeur, à l’équipe de sécurité de l’entreprise ou aux autorités locales.
Outils similaires à WormGPT


 Numéro d’enregistrement de sécurité publique du Guangxi : 45132202000164