




Inscribe
Inscribe, outil intelligent axé sur les documents d’IA
Étiquettes :Outils de documents IAQu’est-ce que Inscrire ?
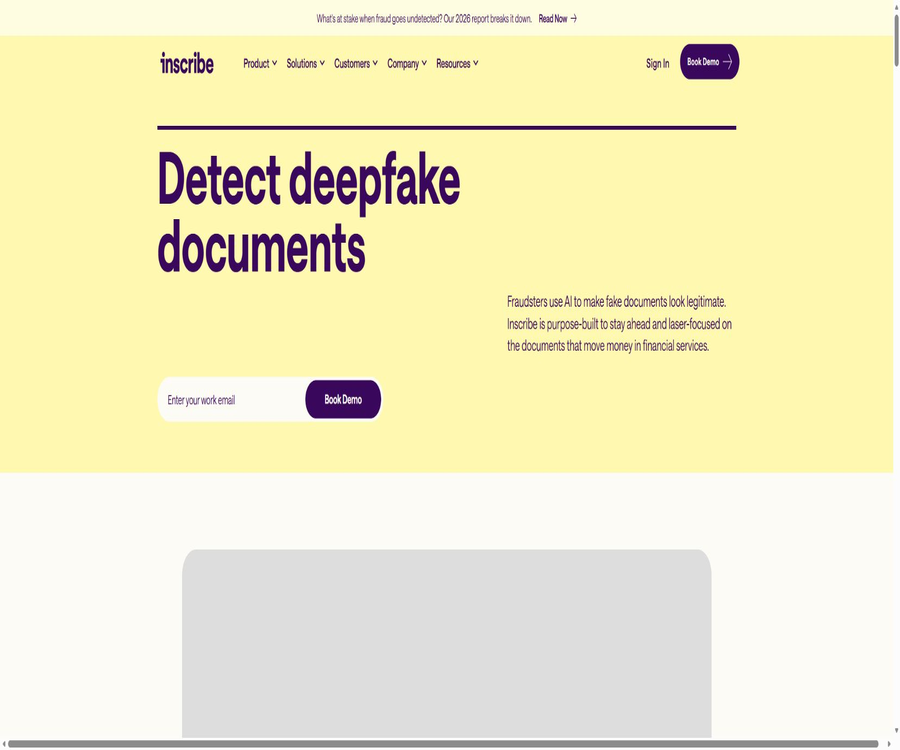
Inscribe est une plateforme de détection de la fraude documentaire par procuration, conçue spécialement pour les institutions financières, fournie par la société InscribeAI. Elle analyse les documents financiers et d’identité soumis par les demandeurs afin d’identifier les modifications, les falsifications, la réutilisation et le contenu généré par l’IA avant l’approbation des prêts, l’ouverture de comptes, les procédures KYC/KYB ainsi que la vérification des comptes.
La plateforme intègre des tests multicouches, le traitement de documents, la vérification de données publiques, l’inférence au niveau du client et des flux de travail de risque. Ce n’est pas un OCR universel, et il ne peut pas remplacer les décisions finales de crédit, les évaluations de conformité ou les enquêtes manuelles des institutions financières.
Une phrase pour présenter
Inscribe analyse les documents financiers grâce à une analyse collaborative basée sur l’expertise forensique, le web, la sémantique, les pixels et l’IA par proxy, et restitue le niveau de risque, les preuves ainsi que des données structurées aux responsables du contrôle des risques ou aux systèmes métier.
Positionnement du produit
Les faux documents modernes peuvent ressembler visuellement à des documents authentiques, et une inspection manuelle simple ou des règles de format fixe peuvent laisser passer des modifications cachées. Inscribe se concentre sur les documents qui influencent les décisions financières et cherche à fournir des indices de risque explicites tout en maintenant un faible niveau de bruit.
| Dimensions de localisation | La capacité d’inscrire | Valeur commerciale | Travaux irremplaçables |
|---|---|---|---|
| Fraude documentaire | Détection de la modification, de la falsification, du réutilisation et des fichiers générés par l’IA | Empêcher les matériaux à haut risque avant l’approbation | Décision finale concernant la fraude et mesures à prendre |
| Traitement de documents | Classer, analyser et extraire les transactions ainsi que les champs clés | Réduire la saisie répétée et la vérification manuelle | Interprétation manuelle de fichiers anormaux complexes |
| Raisonnement au niveau du client | Lier plusieurs documents et signaux de risque au sein d’une même demande | Détecter les contradictions entre fichiers et la fraude collaborative | Vérification complète du client |
| Décisions de flux de travail | Configurer les règles de risque, la gravité et la liste d’interdiction | Faire en sorte que le test soit conforme aux SOP de l’institution | Politique de crédit et responsabilités réglementaires |
| Intégration de systèmes | Applications web, API REST, Webhook et connexions partenaires | Intégrer les résultats dans le processus de demande existant | Gouvernance des systèmes internes de l’institution |
Fonction principale
Détection de la fraude dans les documents multicouches
Chaque document fait l’objet de plusieurs méthodes de vérification en même temps, au lieu d’utiliser un seul modèle. Les différentes preuves sont regroupées en niveaux de risque clairs ainsi que des explications, afin d’aider les analystes à traiter en priorité les demandes véritablement suspectes.
Classification des documents
Le système reconnaît les relevés bancaires, les bulletins de salaire, les déclarations fiscales, les factures, les reçus et d’autres types de documents afin de déterminer l’analyse ultérieure et la vérification de fraude. Un pipeline hybride combinant l’apprentissage automatique traditionnel, les grands modèles de langage et les modèles linguistiques visuels est également utilisé pour améliorer la classification des documents non en anglais et des types inconnus.
Analyse des champs et des transactions
La plateforme peut extraire des informations structurées telles que les noms, adresses, dates, solde, revenus et chaque transaction individuelle. Les résultats de l’analyse permettent à la fois de détecter la fraude et d’alimenter l’analyse des flux de trésorerie, des dépenses, des revenus, des prêts et des risques de crédit.
Analyse des risques au niveau du client
Inscribe permet non seulement de consulter un fichier individuel, mais aussi d’établir des liens entre les différents documents d’un client ou d’une demande. Le système peut détecter des incohérences numériques, une réutilisation d’identités, des modèles répétés et des schémas de transactions inexplicables.
Inscribe Assistant
Assistant est un assistant IA par proxy intégré dans les applications Web, capable de répondre à des questions telles que les raisons pour lesquelles un fichier a été marqué, la cohérence entre différents documents, l’existence d’activités de jeu ou d’actifs cryptographiques. Les réponses sont basées sur les fichiers existants dans l’espace de travail, les informations clients et les signaux de fraude, mais nécessitent néanmoins une révision par un analyste.
Insights commerciaux personnalisés
L’équipe de gestion des risques peut définir des signaux spécifiques à l’institution en fonction de la catégorie de transaction, du commerçant, du canal de paiement, du montant, de la période temporelle et des variations du solde. Avant la mise en œuvre des règles, il est possible de les tester à nouveau sur un ensemble d’demandes historiques afin d’observer l’échelle de déclenchement et d’ajuster les seuils.
Moteur de décision configurable
Le moteur de décision permet d’ajuster la gravité des détecteurs, la logique de décision, les listes de blocage, les insights sur les transactions et les insights sur les documents. L’objectif de la configuration est de s’adapter aux préférences en matière de risque de l’institution, plutôt que de laisser un modèle universel décider directement de toutes les demandes.
Collecte de documents
Collect sert à demander et à collecter des documents auprès des demandeurs ; la plateforme peut envoyer le processus de collecte ou l’intégrer dans une application d’entreprise. Le système peut retourner, au cours du téléchargement, la classification, le type de fichier, la langue et les champs déjà analysés, ce qui permet de signaler précocement les documents incorrects.
Six méthodes de détection
| Méthode de détection | Contenu de l’analyse | Anomalies pouvant être détectées | Précautions à prendre |
|---|---|---|---|
| Vérification d’authenticité | Polices, métadonnées et historique du fichier | Traces d’édition, incohérences de format et anomalies dans la chaîne de génération | L’absence de métadonnées ne signifie pas fraude. |
| Renseignement en ligne | Comparaison de modèles et de schémas à partir d’un grand nombre de demandes réelles | Répétition de la mise en page, réutilisation de fichiers et attaques coordonnées | Les modèles similaires nécessitent une prise en compte du contexte métier. |
| Détection sémantique | Texte, montant, date et relations contextuelles | Contradictions dans le récit, calculs incohérents et transactions irréalistes | Des activités anormales peuvent également être normales. |
| Détection de perception | Édition au niveau des pixels et différences visuelles | Modifications locales difficiles à détecter à l’œil nu | La qualité de compression et de balayage affecte le signal. |
| Insights personnalisés | Règles institutionnelles, seuils et comportements spéciaux | Indicateurs de risque conformes aux SOP internes | Les règles doivent faire l’objet de tests répétés et d’une gouvernance continue. |
| Données publiques | Informations externes telles que l’identité, les entreprises et les adresses | Risques d’entité en dehors des documents | La couverture et les licences varient selon la région. |
Fichiers et flux de travail pris en charge
Inscribe met l’accent sur le traitement des documents utilisés pour prouver l’identité, les revenus, les actifs, la légitimité de l’entreprise et sa santé financière. La portée réelle du soutien, les pays, les langues ainsi que les modules achetés doivent être confirmés un par un avant la mise en œuvre.
| Flux de travail métier | Fichiers courants | Risques majeurs | Utilisateur typique |
|---|---|---|---|
| Assurance de prêt | Comptes bancaires, bulletins de salaire, déclarations fiscales, états financiers et factures de carte de crédit | Faux enrichissement des revenus, falsification d’actifs et manipulation de transactions | Banques, organismes de crédit et startups fintech |
| Ouverture de compte | Permis de conduire, carte d’assurance sociale, enregistrement de l’entreprise, factures et documents fiscaux | Identité fictive, entreprise synthétique et adresse incohérentes | Banques et coopératives de crédit |
| KYC et KYB | Documents d’identité, documents d’entreprise, formulaires fiscaux et documents bancaires | Entité inexistante, réutilisation d’identité et falsification de documents | Équipe de conformité et d’exploitation |
| Vérification du compte bancaire | Comptes bancaires, factures et bulletins de salaire | Modification du numéro de compte et justificatif de compte fictif | Équipe des paiements, des prêts et de la gestion des fonds |
| Autres vérifications à haut risque | Factures, baux, formulaires de prestations et états d’investissement | Relations falsifiées, montants anormaux et modèles répétés | Équipe des risques et des enquêtes |
Processus d’analyse de documents
- Recevoir des demandes et des documents dans les systèmes de prêts, CRM, systèmes de dossiers, Collect ou applications web.
- Créer un objet client pour le demandeur, et regrouper les documents pertinents sous le même client ou dossier.
- Après le téléchargement du fichier, exécutez les modules de classification, d’analyse, de détection de fraude ainsi que ceux de vérification et de recherche achetés.
- Relier les documents, les transactions et les signaux d’entité au sein de la même demande pour effectuer une inférence au niveau du client.
- Retourne le niveau de risque, les instructions de détection, les preuves clés et les champs structurés.
- Permettre aux matériaux à faible risque de continuer à circuler conformément aux règles de l’institution, et envoyer les cas à haut risque dans une file manuelle.
- Les analystes utilisent Assistant, les documents originaux et des matériaux externes pour réexaminer et consigner la décision finale.
- Les résultats de la validation sont renvoyés aux règles de l’institution, aux seuils et aux processus ultérieurs de gouvernance des modèles.
Processus d’audit par l’équipe des risques
- Vérifiez d’abord que le type de document, le nombre de pages, le demandeur et le contexte d’usage sont corrects.
- Lisez la description en langage naturel des signaux de gravité maximale et localisez les pages et champs correspondants.
- Comparer le nom, l’adresse, le revenu, le solde, la date et la logique des transactions du même client.
- Vérifier si la multiplexation réseau, les données publiques et la liste d’interception personnalisée fournissent des preuves indépendantes.
- Posez des questions précises à l’Assistant, mais ne considérez pas ses réponses comme des faits définitifs.
- Selon les procédures opérationnelles standard de l’organisation, l’approbation automatique, la demande de documents complémentaires, une enquête approfondie ou le rejet sont décidés.
- Conserver les versions des raisons, des preuves et des règles manuelles pour répondre aux besoins d’audit et de recours.
- Analyser régulièrement les faux positifs, les faux négatifs et les différences entre groupes, puis ajuster les règles et le degré de gravité.
Que peut faire l’Assistant d’inscription ?
- Expliquer pourquoi le document ou le client a été marqué comme à risque ;
- De nombreux chiffres provenant des relevés bancaires, des bulletins de salaire et des déclarations fiscales ;
- Identifier les contradictions entre identité, revenus, solde et dates à travers les fichiers ;
- Rechercher le jeu, les actifs cryptographiques ou les activités de commerçants spécifiques ;
- Exécuter les calculs et vérifier les transactions ainsi que les chiffres de synthèse ;
- Rechercher des soumissions similaires récentes et d’éventuels schémas de fraude concertée ;
- Aider les analystes à comprendre rapidement le contexte des demandes complexes.
Les résultats générés par l’IA peuvent être inexacts, incomplets ou similaires à ceux d’autres clients ; la plateforme ne garantit pas leur unicité. Les institutions financières doivent utiliser l’Assistant comme outil d’aide à l’enquête et conserver des preuves vérifiables ainsi que des décisions prises par des humains.
Règles personnalisées et backtesting
Chaque institution a sa propre définition des risques, des transactions anormales et des documents acceptables. Inscribe permet de convertir les politiques internes en signaux configurables, et d’évaluer, à partir des demandes historiques, le nombre de personnes et de dossiers qui pourraient être affectés par les règles.
| Paramètre de configuration | Contenu ajustable | Valeur d’usage | Exigences de gouvernance |
|---|---|---|---|
| Détection de la gravité | Impact des différents détecteurs sur les résultats | Réduire le bruit inutile | Enregistrer les raisons de la modification et le responsable de l’approbation |
| Logique de décision | Combinaisons de signaux et conditions d’acceptation, de révision ou de rejet | Adapter la préférence en matière de risque de l’institution | Éviter le rejet automatique d’un signal faible unique |
| Liste de blocage | Entités suspectes, comptes ou schémas connus | Empêcher les attaques répétées | Mettre en place des mécanismes d’expiration et de recours |
| Insights commerciaux | Règles pour commerçants, catégories, montants, dates et solde | Vérification spécifique pour les actionneurs automatiques | Évaluation des effets de groupe et des faux positifs |
| Insights sur le document | Intégrité des matériaux et conditions anormales particulières | Procédure opérationnelle standard pour l’examen des documents | Mise à jour en fonction des produits et des méthodes de fraude |
| Critères d’acceptation | Conditions à faible risque permettant de poursuivre le processus automatique | Accélérer la vitesse des demandes normales | Contrôle qualité par échantillonnage conservé |
Intégration API et Webhook
Inscribe propose une API REST orientée ressources, organisant les interfaces autour des clients, des documents, des comptes, des transactions, des sessions de collecte et des informations sur les risques. Les requêtes utilisent une authentification standard et des codes d’état réseau, tandis que les réponses sont renvoyées sous forme JSON.
| Capacité d’intégration | Utilisation principale | Indications clés |
|---|---|---|
| Interface client | Créer, consulter, mettre à jour et supprimer des objets clients | Supprimer un client supprime définitivement les fichiers qui lui sont associés. |
| Interface de document | Télécharger, rechercher, mettre à jour et supprimer des fichiers | Après le téléchargement, il est placé dans les files d’attente pour la fraude, l’analyse et la vérification optionnelle. |
| Interface de résultats | Lire les documents et les résultats du traitement au niveau client | Certains champs ne sont pas disponibles avant la fin du traitement. |
| Interface Collect | Créer des sessions de collecte et des demandes de documents | Adapté à la réparation automatique et au téléchargement par le demandeur |
| Interface entre flux de trésorerie et risque | Lire les revenus, les dépenses, les prêts, le solde et les informations sur les risques | Le contenu disponible dépend du service acheté. |
| Webhook | Réception en temps réel de documents, de clients et d’état de collecte | Les scénarios à fort débit ont la priorité sur le polling fréquent. |
| Données de la banque ouverte | Soumettre des données de compte et de transactions dans un format spécifique | Certaines anciennes interfaces Plaid ont été dépréciées. |
Limites de téléchargement de documents
Le téléchargement de documents est pris en charge pour les formats PDF, JPG, PNG ainsi que certains types de fichiers binaires ; la taille maximale d’un fichier est de 50 MB, et un fichier PDF ne peut pas dépasser 350 pages. Avant le téléchargement, il convient de vérifier le type de fichier, sa taille, son état de chiffrement et la présence de contenus malveillants.
Sécurité des Webhooks
Chaque Webhook dispose d’une clé unique, et la plateforme utilise HMAC-SHA256 pour générer une signature du corps de la requête. Le destinataire doit valider la signature, distinguer les événements de test, rejeter les redirections dépendantes et limiter les données sensibles dans les journaux.
Intégration des partenaires
La plateforme peut se connecter à des systèmes de demande de prêts, à des plateformes d’orchestration et de prise de décision, à des services de données et à des infrastructures cloud. Actuellement, Alloy, Taktile et Oscilar sont clairement présentés ; d’autres systèmes peuvent être connectés via des API ou des connexions sur mesure.
| Mode de connexion | Adéquat pour la situation | Caractéristiques de mise en œuvre | Il faut confirmer |
|---|---|---|---|
| Application web | Les analystes examinent directement les documents et les dossiers. | Démarre rapidement, permet d’utiliser l’Assistant et les files d’attente | Permissions des utilisateurs, audit et répartition des tâches |
| Alloy | Création de compte et orchestration des décisions déjà en place | La détection de la fraude peut être intégrée aux processus existants. | Champs disponibles et contrats commerciaux |
| Taktile | Utiliser un processus de décision pour gérer l’assurance ou l’ouverture de compte | Appel en temps réel et routage par signal | Délai dépassé, tentative de réessai et attribution des règles |
| Oscilar | Il est nécessaire de combiner le signal du document avec d’autres données. | Les résultats de risque entrent dans les règles de décision | Logique de mappage, de version et de régression |
| REST API | Demande de développement propre, prêt ou système de dossiers | Fort pouvoir de contrôle, nécessite une mise en œuvre technique | Authentification, limitation du débit, Webhook et gestion des erreurs |
| Collect | Nécessite des pièces de sécurité et un téléchargement intégré | Améliorer l’expérience de téléchargement pour les demandeurs | Configuration de la marque, consentement et conservation des données |
À quels organismes convient-il ?
- Banques qui examinent de grandes quantités d’extraits bancaires, de bulletins de salaire et de déclarations fiscales ;
- Cooperatives de crédit souhaitant réduire la vérification manuelle des documents ;
- Institutions de crédit nécessitant une souscription numérique en quelques secondes ;
- Les startups financières qui intègrent le KYC, le KYB et l’ouverture de compte dans des processus en ligne ;
- Équipe chargée de vérifier les informations du compte bancaire avant l’octroi d’un prêt ou un virement ;
- Espérer disposer d’un département de contrôle des risques capable de configurer des signaux de risque spécifiques aux transactions et aux documents de l’institution ;
- Les entreprises qui disposent déjà d’un système de prêts ou d’une plateforme d’orchestration des décisions et qui ont besoin d’une intégration API.
Quand cela ne convient pas vraiment ?
- Utilisateurs individuels qui veulent simplement convertir un PDF ordinaire en texte ;
- Équipes à la recherche d’un OCR gratuit et en ligne ou de logiciels de reconnaissance desktop hors ligne ;
- Des activités prévoyant le traitement en masse de documents financiers personnels sans base réglementaire ;
- Institutions qui espèrent que l’IA prendra automatiquement des décisions finales de prêt incontestables ;
- Les acheteurs qui doivent télécharger le modèle principal et le faire fonctionner en mode totalement hors ligne sur leur propre appareil ;
- Impossible de créer des projets de petite taille avec une vérification manuelle, des archives d’audit et une gouvernance par règles.
Avantages du produit
- Se concentrer sur les relevés bancaires, les bulletins de salaire, les déclarations fiscales et autres documents à haut risque financier ;
- Détection multidimensionnelle complémentaire : collecte de preuves, réseau, sémantique, pixels et données publiques ;
- Le raisonnement par proxy peut relier plusieurs documents au sein d’une même demande ;
- Le niveau de risque et les explications en langage naturel réduisent le temps consacré par les analystes à assembler les preuves ;
- Les règles, le degré de gravité, la liste d’interception et les insights peuvent être configurés par institution ;
- Prend en charge les applications Web, les API, les Webhook, Collect et l’intégration avec des partenaires ;
- La classification, l’analyse, la vérification, les flux de trésorerie et les signaux de fraude peuvent être utilisés sur la même plateforme ;
- Les tests historiques aident à observer l’impact des signaux personnalisés avant leur mise en production.
Restrictions d'utilisation
- L’IA et les résultats de détection ne peuvent pas garantir une précision, une exhaustivité ou une unicité ;
- Une anomalie dans le document n’équivaut pas nécessairement à de la fraude ; il faut l’examiner en fonction du contexte de la demande.
- Les scans de faible qualité, la compression, le langage et les formats de fichiers peuvent affecter certaines signaux ;
- Le niveau de prise en charge des données nationales, des documents et des données publiques peut varier en fonction du contexte ;
- Une configuration inadéquate des règles personnalisées peut augmenter les faux positifs ou avoir un impact injuste.
- La capacité d’API, les modules, la durée de conservation et le support technique sont soumis aux conditions du contrat et du forfait.
- Les résultats présentés dans les cas clients ne peuvent pas être garantis pour être reproduits dans d’autres institutions ;
- La plateforme ne peut pas remplacer les politiques de crédit, la conformité réglementaire et la responsabilité humaine.
Prix et modalités d’achat
Inscribe ne communique pas de tarifs mensuels, annuels ou unitaires par document standard ; une démonstration doit être prévue et les prix sont négociés selon la commande. Les frais, les modules, le volume de traitement, le nombre d’utilisateurs, le support et l’étendue de la mise en œuvre dépendent tous de la commande.
| Forfait ou version | Prix | Période de facturation | Droits ou crédit principal | Adéquat pour les utilisateurs |
|---|---|---|---|---|
| Démonstration de produit et audit de fraude | Tarif non divulgué | Réservation | Démonstration du produit et évaluation de la fraude des documents éventuellement fournis | Les organismes en cours de sélection technique |
| Déploiement d’applications web | Cotation sur mesure | Selon la commande | Interface d’analyse, détection multicouche et fonctionnalités achetées | Équipes ayant besoin d’un poste de travail pour l’audit manuel |
| Intégration API avec des partenaires | Cotation sur mesure | Selon la commande et la quantité utilisée | API, Webhook ou connexion à une plateforme existante | Processus d’assurance et d’ouverture de compte automatisés |
| Collecter et étendre les insights | Cotation sur mesure | Selon la commande | Collecte de documents, flux de trésorerie, vérification ou autres modules | Organisations ayant besoin d’un flux de fichiers bout en bout |
| Service Beta | Une évaluation gratuite peut être proposée. | Essai temporaire | Aucun soutien de production n’est garanti ; des frais pourraient être facturés ou le service pourrait être interrompu à l’avenir. | Évaluation des fonctionnalités pour les clients existants |
Les conditions publiques ne garantissent pas une version gratuite universelle ; l’essai gratuit ou l’audit présentés sur la page de démonstration ne sont pas équivalents à un compte gratuit permanent. Lors de l’achat, il convient d’inclure dans la commande la quantité minimale, les frais supplémentaires, les frais de mise en œuvre, le renouvellement, le transfert des données et l’assistance en cas de résiliation.
Niveaux de service et support
Les conditions standard prévoient un objectif d’disponibilité mensuelle de 99,9 % ; les exclusions spécifiques, les remèdes et le crédit de service doivent être vérifiés en fonction des annexes du contrat. Le support de base est généralement fourni par e-mail pendant les jours ouvrés aux États-Unis, et les entreprises peuvent négocier un niveau de support plus élevé dans la commande.
| Affaire | Conditions publiques | Recommandations d’achat |
|---|---|---|
| Disponibilité | Objectif mensuel de 99,9 % | Vérification de la maintenance, des pannes externes et du mode de calcul |
| Support technique | Le plan de base offre un support par e-mail les jours ouvrés. | Niveaux de gravité convenus, délais de réponse et canaux d’escalade |
| Fonction bêta | Fourni tel quel, sans garantie de support de production | Ne pas l’utiliser directement dans les processus de décision clés |
| Portée fonctionnelle | Selon la description de la commande et des services. | Lister les modules, les documents et les régions un par un |
| Capacité d’interface | Les documents publics ne fournissent aucune promesse de débit uniforme. | Limitation de débit conventionnelle, pic, traitement par lots et tentatives de réessai |
| Notification d’état | Page d’état des services | Intégrer la notification des pannes dans le processus de garde interne |
Données, vie privée et résultats de l’IA
Les données saisies par le client et les résultats générés par l’IA fournis par la plateforme sont considérés comme des données du client et lui appartiennent. Le client est responsable de l’exactitude, de la légalité et de la licéité des données saisies, et ne doit pas utiliser directement les résultats de l’IA pour prendre des décisions à haut risque sans les vérifier.
| Questions de données | Principes de traitement | Points à noter pour les institutions |
|---|---|---|
| Fichier d’entrée | En tant que traitement des données clients | Vérification de la notification, de l’accord et des bases de traitement par le demandeur |
| Sortie de l’IA | Classé dans les données du client et appartenant au client | Aucune garantie de précision, d’exhaustivité, d’unicité ou d’absence de violation des droits d’auteur n’est donnée. |
| Modèles de base tiers | Ne pas utiliser de contenu d’IA pour entraîner ou améliorer des modèles de base tiers | Il convient encore de vérifier le fournisseur du modèle et les annexes de traitement des données. |
| Données après clôture | La clause prévoit un délai de 60 jours pour le retrait, après quoi elle est supprimée conformément aux règles. | Exporter à l’avance les dossiers, les preuves et les archives d’audit |
| Entraînement et analyse des données | Une partie des données d’entraînement et d’analyse d’agrégation peut être conservée conformément aux conditions. | Vérifier la méthode de déidentification et les options de retrait lors de l’achat |
| Recherche sur le Web | Inscrivez automatiquement pour stockage | Peut être traité par un service de recherche externe conformément à ses politiques |
| Sous-traitant | Vous pouvez consulter la liste dans le Centre de confiance. | Mettre en place des notifications de modification et un examen des transferts transfrontaliers |
Surveillance humaine dans les décisions à haut risque
La plateforme ne garantit pas explicitement que les résultats fournis par l’IA soient exacts ou complets, et n’assume aucune responsabilité totale pour les décisions prises sur la base de ces résultats. Les organismes doivent mettre en place des mécanismes de mise à jour manuelle, un enregistrement des raisons, des voies de recours et des tests périodiques d’équité.
Capacités en matière de sécurité et de conformité
Le centre de confiance d’Inscribe cite SOC 2 Type II et ISO 27001:2022, et fournit des documents d’évaluation de la sécurité. Le produit divulgue également un contrôle d’accès par rôle, des journaux d’audit, le chiffrement des données et un soutien pour les audits de sécurité d’entreprise.
| Projets de sécurité | État actuel | Recommandations de mise en œuvre |
|---|---|---|
| SOC 2 Type II | Inclus dans le Centre de confiance | Demander la portée de l’audit actuel et les exceptions |
| ISO 27001:2022 | Inclus dans le Centre de confiance | Vérifier l’entité de certification, le lieu et la durée de validité |
| Permissions des rôles | Soutien | Classer les analystes, les administrateurs et les développeurs selon le principe du moindre privilège |
| Journal d’audit | Soutien | Déterminer la durée de conservation, le mode d’exportation et les alertes |
| Chiffrement des données | Soutien | Vérification de la transmission, du chiffrement statique et de la responsabilité des clés |
| Signature Webhook | HMAC-SHA256 | Il faut valider la signature et protéger la clé indépendante. |
| Vérification d’entreprise | Fournir un centre de confiance et un soutien spécialisé | Terminer la revue des documents relatifs aux risques fournisseurs et aux tests d’infiltration |
API, GitHub et statut open source
Inscribe dispose d’une documentation API publique et d’une organisation GitHub vérifiée, mais les plateformes commerciales, les modèles de détection et les services de production ne sont pas open source. Les dépôts publics de l’organisation comprennent principalement des outils, des projets forks et des ressources marketing, et ne peuvent pas être considérés comme le code du produit principal.
| Projet technique | État actuel | Explication |
|---|---|---|
| REST API | Document public | Données clients, documents, transactions, insights, Collect et banque ouverte |
| Webhook | Soutien | Envoi en temps réel de documents, de clients, et suivi des états de collecte et d’approbation |
| SDK officiel | Non confirmé | Les documents publics se concentrent principalement sur les points de terminaison REST et les requêtes d’exemple. |
| Collection Postman | Disponible | Facilite la consultation et le test des points d’entrée API publics |
| GitHub officiel | Existence | Inclut des outils publics, des branches et un dépôt de ressources |
| Produit principal open source | Non | Modèles, intelligence réseau et plateformes SaaS pour des services propriétaires |
| Déploiement privatisé | Solution standard non divulguée | Une confirmation commerciale est requise en cas de besoins de stockage des données ou de localisation. |
Recommandations d’évaluation et de mise en ligne
- Créer un ensemble de test à partir d’échantillons réels de l’institution, mais masqués de manière conforme aux réglementations ;
- Calculez séparément le taux de vrais positifs, de faux positifs, d’oublis de détection et le taux de révision manuelle ;
- Séparer les résultats par type de document, pays, langue et qualité de numérisation ;
- Tester séparément la génération par l’IA, la réutilisation de modèles et la modification traditionnelle ;
- Comparer les conclusions du modèle aux analyses des analystes expérimentés et aux résultats de l’enquête finale ;
- Mettre en ligne progressivement les processus à faible risque, tout en conservant une voie de retrait ;
- Vérification de la signature du Webhook, tentatives de réessai, événements répétés et gestion des pannes ;
- Enregistrer la version des règles, les modifications manuelles et les résultats des recours ;
- Surveillance continue des changements dans les stratégies de fraude et de l’équité au sein du groupe.
Informations de base
| Projet | Contenu |
|---|---|
| Nom de l’outil | Inscribe |
| Société de développement | InscribeAI |
| Type d’outil | Détection de la fraude documentaire par agent et intelligence pour les risques financiers |
| Clients principaux | Banques, coopératives de crédit, organismes de prêt et startups financières |
| Fichier principal | Comptes bancaires, bulletins de salaire, déclarations fiscales, factures, relevés de compte et documents d’identité |
| Mode de déploiement | Applications web, API REST, Webhook, Collect et intégration avec des partenaires |
| Prix public | Non, devis sur mesure |
| API | Oui |
| GitHub officiel | Oui |
| Produit principal open source | Non |
| Qualifications de sécurité | SOC 2 Type II, ISO 27001:2022 |
Questions fréquentes
Inscribe est-il un outil OCR ?
Il comprend la classification, l’analyse et l’extraction de champs, mais son objectif principal est la détection de la fraude dans les documents financiers et l’intelligence en matière de risque. La reconnaissance de texte ordinaire n’est pas son principal cas d’usage.
Est-il possible de détecter les fichiers générés par l’IA ?
Il est possible d’identifier les documents financiers générés par l’IA, modifiés ou falsifiés, en combinant des éléments de preuve, sémantiques, de pixels et de signaux réseau. Tout résultat individuel doit néanmoins être vérifié conformément aux procédures opérationnelles standard de l’institution.
Quels fichiers sont pris en charge ?
Les éléments clés comprennent les relevés bancaires, les bulletins de salaire, les déclarations fiscales, les états financiers, les factures de carte de crédit, les factures et les documents d’identité. Les besoins en termes de pays spécifiques, de langues et de modèles doivent être confirmés lors de la démonstration et des tests.
Inscribe propose-t-elle une API ?
Des API REST publiques et des documents Webhook sont fournis, permettant de télécharger des fichiers, de gérer les clients, de lire les résultats et de se connecter aux workflows internes. Pour une utilisation à fort débit en production, il est nécessaire de confirmer la capacité contractuelle et l’assistance technique.
Quel est le prix ?
Il n’existe pas de tarif standard public ; les organismes doivent prendre rendez-vous pour une démonstration et obtenir un devis en fonction des modules, de la quantité utilisée, du déploiement et du support. Une démonstration ou un audit gratuit ne constituent pas un forfait gratuit permanent.
L’IA peut-elle refuser automatiquement les demandes de prêt ?
Techniquement, les signaux de risque peuvent être intégrés dans le processus de décision, mais les institutions ne doivent pas transformer directement les sorties d’IA opaques en refus définitif sans surveillance humaine. La responsabilité pour l’octroi de crédit, la notification, les recours et l’équité reste à la charge des institutions financières.
Les données seront-elles utilisées pour entraîner de grands modèles de tiers ?
Les conditions standard précisent que le contenu IA du client ne sera pas utilisé pour entraîner ou améliorer des modèles de base tiers. L’institution doit néanmoins examiner la commande, les annexes relatives au traitement des données, la définition des données d’entraînement et les dispositions concernant les sous-traitants.
Inscrire OpenSource ?
La plateforme principale et les modèles ne sont pas open source. Bien qu’il existe une organisation officielle sur GitHub ainsi que plusieurs dépôts publics, ces projets ne représentent pas le code complet pour un système de détection de la fraude en production.
Résumé
Inscribe combine l’extraction d’informations à partir de documents financiers, la compréhension sémantique, les modèles réseau, la détection de pixels et le raisonnement par proxy pour créer un flux de travail anti-fraude explicite. Il convient aux institutions financières qui doivent traiter rapidement de grandes quantités de documents à haut risque dans les processus d’assurance, d’ouverture de compte et de vérification des comptes.
Lors de l’achat, il ne faut pas se concentrer uniquement sur le nombre de tests présentés lors de la démonstration, mais aussi vérifier les faux positifs et faux négatifs sur les échantillons de l’institution, la capacité API, la gouvernance des règles, les conditions relatives aux données et la supervision humaine. Ce n’est qu’en concevant ensemble le modèle, les processus et les mécanismes d’audit que l’on peut étendre l’automatisation en toute sécurité.
Outil similaire à Inscribe


 Numéro d’enregistrement de sécurité publique du Guangxi : 45132202000164