




InsightAI
InsightAI – ein intelligentes Tool, das sich auf die Erkennung von AI-Inhalten konzentriert.
Tags:KI-InhaltsprüfungWas ist InsightAI?
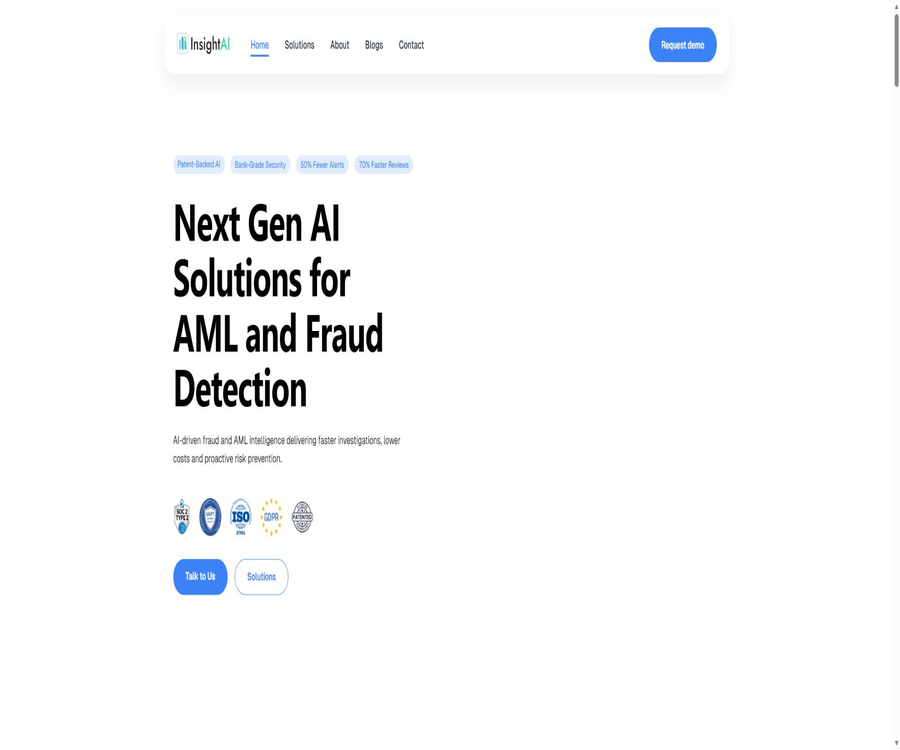
InsightAI ist eine KI-basierte Plattform für die Prävention von Geldwäsche, die Erkennung von Betrugsfällen sowie die Risikoanalyse, die sich an regulierte Finanzinstitute richtet. Sie wird von der Firma Pinnacle Technologies and Media Solutions betrieben. Durch die Verknüpfung von Gerätesignalen, Verhaltensanalysen, Beziehungsnetzwerken, Transaktionskontexten sowie Dokumentenbeweisen hilft sie den Institutionen dabei, Risiken bereits vor ihrem Auftreten zu erkennen.
Das Produkt dient hauptsächlich Banken, Zahlungsplattformen, FinTech-Unternehmen, Versicherungen sowie dem Geschäftsökosystem – es handelt sich dabei nicht um ein Tool zur Datenanalyse für normale Nutzer. Es kann als eigenständiges Modul eingesetzt werden oder auf bestehende AML- und Transaktionsüberwachungssysteme aufgebaut werden.
Eine kurze Beschreibung
InsightAI bietet Finanzinstituten mithilfe von Signalen aus verschiedenen Ebenen – wie Geräten, Transaktionen, Beziehungsnetzwerken und Dokumenten – Echtzeit-Bewertungen bezüglich Betrugsrisiken, Unterstützung bei AML-Ermittlungen sowie erklärbare Beweise für Risiken.
Vier Hauptlösungen
| Lösung | Zentrale Frage | Haupteingabe | Hauptausgabe |
|---|---|---|---|
| Device Intelligence | Ist das Gerät bei der Anmeldung, beim Handel oder bei sensiblen Vorgängen vertrauenswürdig? | Geräte, Netzwerke, Browser, Verhaltensweisen und Identitätsbeziehungen | Gerätefingerabdrücke, Risikosignale und Echtzeitereignisse |
| AML Case Investigation | Wie man aus einer großen Anzahl von Alarmen die echten Geldwäschenetze herausfindet | Transaktionen, Entitäten, Dokumente, Geräte und Analystenfeedback | Beziehungsdiagramme, Fallzusammenfassungen, Risikubeschreibungen und Beweismittelpakete |
| Fraud Risk Management | Sind die Zahlungen, die Eröffnung des Kontos sowie die Aktivitäten auf dem Konto ungewöhnlich? | Geschwindigkeit, Geografie, Verhalten, Transaktionen und Kontextsignale | Millisekunden-genaue Bewertungen, Alarme und Empfehlungen zur Handhabung |
| Document Forgery | Ob Finanzdokumente und Ausweisdokumente manipuliert oder gefälscht wurden | PDF, Bilder, Metadaten, Texte und externe Prüfdaten | Erklärbare Risikobewertungen, Anomalieindizes und Berichte |
Geräteinformationen
Die Geräteinformationen dienen dazu, bei der Anmeldung, beim Bezahlen oder bei anderen sensiblen Vorgängen zu prüfen, ob das aktuelle Gerät und die aktuelle Sitzung vertrauenswürdig sind. Dabei werden sowohl die Erkennung am Endgerät als auch die historischen Daten im Backend sowie die Echtzeitübertragungen berücksichtigt – anstatt nur auf IP-Adressen und Cookies zu schauen.
| Detektionslayer | Analyseinhalt | Erkennbare Risiken |
|---|---|---|
| RASP | Root oder Jailbreak, Emulatoren, Debugger, dynamische Interposition und Anwendungsmanipulation | Kontrollierte Geräte, neu verpackte Anwendungen und automatisierte Angriffe |
| Netzwerke und Identität | Geräteverknüpfung, SIM-Karte, Netzwerk, Festlegung von Zertifikaten und Beziehung zwischen Gerät und Benutzer | Kontoverwaltung, Gerätefarmen und Missbrauch mehrerer Konten |
| Verhaltenssignale | Berührung, Maus, Eingabegeschwindigkeit, Einfügen und Formularverhalten | Skripte, Roboter und Kartennummern-Tests |
| Beziehungsdiagramm | Die Verbindungen zwischen Geräten, Benutzern, Konten und Transaktionen | Banden, Trojaner-Konten und koordinierte Betrügereien |
| Echtzeit-Lieferung | SDK, signierte Anbindungsanschlüsse, Webhook und Echtzeitkanäle | Zeitnahe Abwehr an Entscheidungspunkten im Geschäftsbetrieb |
Typen der Schwerpunktangriffe
- Übernahme von Konten durch neue Geräte, Agentennetzwerke und Kombinationen von Brute-Force-Angriffen;
- Schnelles Einfügen der Kartennummer sowie wiederholte fehlgeschlagene Karten-Tests und BIN-Angriffe;
- Umverpackte oder manipulierte Mobile-Apps mit unübereinstimmenden Signaturen;
- Eine Gerätefarm, die mit demselben Gerät zahlreiche unverwandte Konten steuert;
- Automatisierung von headless-Browsern, Skripten und dynamischem Inserting;
- Angriffe durch Zwischenpersonen und Abfangen von Datenverkehr;
- Beziehung zwischen Trojaner-Konten und synthetischen Identitäten sowie den zugehörigen Geräten.
Ermittlungen in AML-Fällen
Der AML-Modul untersucht das Verhalten der Konten in einem Netzwerk von Beziehungen sowie in einer Zeitachse – anstatt nur einzelne Alarme zu betrachten. Transaktionen, Einheiten, Dokumente, Geräte und Verhaltensmuster werden in einem einheitlichen Fallbild miteinander verbunden.
- Erkennung von Trojaner-Kontomustern wie Kapitalansammlung, -verteilung und zyklische Übertragungen;
- Automatische Verbindung von Transaktionen, Entitäten, Dokumenten und zugehörigen Geräten;
- Erstellung von Fallzusammenfassungen, Beschreibungen der Risiken sowie Empfehlungen für weitere Ermittlungen;
- Priorisierung nach dem Kontext, anstatt nur statische Schwellenwerte zu verwenden;
- Die Ermittlungen werden in den Verhältnisdiagrammen, Zeitlinien der Transaktionen sowie im Bereich mit den Beweisen durchgeführt.
- Exportieren von Beweismitteln für STR, SAR oder ähnliche regulatorische Meldungen;
- Bestätigte Betrügereien und falsche Meldungen werden in den kontinuierlichen Rücktest-Prozess eingespeist.
Warum sind Kartierungen wichtig?
Wenn man jede einzelne Transaktion für sich betrachtet, erscheinen die Einzahlungen und Auszahlungen möglicherweise nicht ungewöhnlich; wenn man jedoch Konten, Gegenseiten, Geräte sowie Zeitfaktoren in einem Netzwerk darstellt, wird es einfacher, Bandenstrukturen und Hierarchien zu erkennen. Das Diagramm muss dennoch von Analysten im Zusammenhang mit dem Geschäftskontext interpretiert werden.
Echtzeit-Management von Betrugsrisiken
Das FRM-Modul liefert mit geringer Verzögerung Bewertungen für Zahlungen, Kontoeinrichtungen und Kontoverbindlichkeiten, basierend auf Analysegeschwindigkeit, Geografie, Benutzerverhalten und Transaktionskontext. Das Modell passt sich neuen Mustern an, doch die Institutionen müssen weiterhin Regeln, manuelle Überprüfungen sowie Notfallmaßnahmen beibehalten.
| Risikoszenarien | Hauptsignale | Mögliche Aktionen | Hinweise |
|---|---|---|---|
| Bezahlfraud | Betrag, Häufigkeit, Gerät, Händler und Verhalten | Genehmigung, Herausforderung, Verzögerung oder Ablehnung | Einstellung von Fehlertoleranz und Reklamationsmöglichkeiten im Geschäftsablauf |
| Kontoverwaltung | Neue Geräte, Netzwerkanomalien, Anmeldeversuche und Verhaltensänderungen | Erhöhte Authentifizierung oder Einfrierung sensibler Operationen | Lehnen Sie es nicht nur aufgrund einer Reise oder eines Umsteigs ab. |
| Trojan-Konten | Kapitalzufuhr und -abfluss, gemeinsam genutzte Geräte und Netzwerke | Erhöhung der AML-Untersuchungen | In Kombination mit der Alter des Kontos und der Art des Geschäfts |
| Missbrauch der Automatisierung | Skriptverhalten, Simulator, wiederholte Eingaben und abweichende Geschwindigkeiten | Geschwindigkeitsbegrenzung, Verifizierungscode oder Blockierung | Überwachung von Fehlalarmen bei Barrierefreiheitstools |
| Synthetische Identität | Widersprüche bezüglich Identität, Geräten, Dokumenten und Transaktionen | Zusätzliche Überprüfung oder manuelle Due Diligence | Befolgen Sie die Anforderungen an faire Kreditvergabe und Datenschutz. |
Erkennung von Dokumentenfälschungen
Der Dokumentenmodul dient dazu, in finanziellen und identitätsbezogenen Dokumenten Pixeländerungen, Abweichungen in den Metadaten, inkonsistente Schriftarten, Strukturprobleme sowie numerische Widersprüche zu erkennen. Die Ergebnisse werden als Risikobewertung, spezifische Markierungen und ein verständliches Berichtsdokument zurückgegeben.
| Prüfmodul | Analyseinhalt | Repräsentiert Anomalien |
|---|---|---|
| Pixel-Forensik | Lokalisierte Bilder, Überlagerungsschichten und Bearbeitungsgrenzen | Ersatzteile und Synthesen, die mit bloßem Auge kaum erkennbar sind |
| Metadaten-Informationen | Bearbeitungstools, Zeitstempel und Dateihistorie | Die Erstellungszeit der Kette und die Meldezeit stimmen nicht überein. |
| AI-Dokumentenprüfung | Struktur, Vorlagen und Anomalien im maschinellen Lernen | Falsche Layouts und synthetische Materialien |
| Schriftart und Layout | Schriftart, Abstände, Position und Formatkonsistenz | Lokale Zahlen- oder Namensersatz |
| Datenüberprüfung | Datum, Betrag, Zusammenfassung und externe Aufzeichnungen | Ungleicher Saldo, Änderungen der Zahlen sowie Konflikte zwischen verschiedenen Materialien |
| Risikobewertung | Mehrere Signale zu erklärbaren Ebenen zusammenfassen | Verteilung der Arbeitsqueues nach Schweregrad |
Gültige Dokumente
- Lohnabrechnungen, Bankauszüge, Unterlagen zur Einkommensteuer und Arbeitsbescheinigungen im Rahmen der Kreditvergabe;
- KYC sowie PAN, Aadhaar, Reisepass und nationale Identitätskarte bei der Eröffnung eines Kontos;
- Reparaturrechnungen, medizinische Berichte und Anspruchsunterlagen bei Versicherungsansprüchen;
- Rechnungen, L/Cs, Frachtpapiere und Verträge im Handelsfinanzierungsbereich;
- Finanzberichte, Rechnungen und Registrierungsunterlagen im Rahmen der Unternehmensprüfung.
Die Produktpräsentation zeigt mehr als 60 Dokumenttypen sowie 12 Signalstufen und Beispiele im Subsekundenbereich – doch dies sind nur Beschreibungen der Fähigkeiten der Plattform und stellen keine einheitliche Garantie für alle Formate, Sprachen und Implementierungsweisen dar. Organisationen sollten für die Überprüfung eigene, echte Beispiele verwenden.
Dokumentverarbeitungsprozess
- Dateien über die Verwaltungsoberfläche, in Batch-Modus oder über Schnittstellen einreichen und mit dem richtigen Kunden sowie Fall verknüpfen.
- Fertigstellung der OCR- und Dokumenttypenerkennung, um zu prüfen, ob die Datei den grundlegenden Verarbeitungsanforderungen entspricht.
- Parallel laufen die Überprüfungen von Pixeln, Metadaten, Schriftarten, Strukturen, KI und Datenvalidierung.
- Überprüfen Sie die Dokumentfelder durch Abgleich mit Transaktionen, Identitätsdaten und anderen Unterlagen.
- Erstellung von Risikostufen, abweichenden Positionen, konkreten Gründen und Analyseberichten.
- Materialien mit niedrigem Risiko werden automatisch aufgrund der Schwellenwerte der jeweiligen Stelle durchgewiesen, während verdächtige Dokumente in eine manuelle Warteschlange gelangen.
- Aufzeichnung der Ermittlungsergebnisse, nachgereichter Unterlagen, Ablehnungen oder Bestätigungen von Betrugsfällen.
- Die überprüften Rückmeldungen werden für Rückgetests, Anpassungen der Regeln und die Überwachung des Modells verwendet.
AML-Ermittlungsverfahren
- Warnungen aus dem Transaktionsmonitoring oder anderen Systemen entgegennehmen und die entsprechenden Fälle erstellen.
- Automatische Verknüpfung von Konten, Kunden, Transaktionen, Geräten, Dokumenten und Gegenparteien.
- Prüfen Sie die Beziehungsdiagramme und die Transaktionszeitlinien, um Eingangs-/Ausgangsverbindungen, Schleifen sowie gemeinsam genutzte Geräte zu identifizieren.
- Lesen Sie die AI-Zusammenfassungen, die Beschreibungen der Risiken sowie die Empfehlungen, prüfen Sie aber die ursprünglichen Belege.
- Ergänzung durch KYC, Geschäftsverlauf, negative Informationen und interne Historieuntersuchungen.
- Die Analysten entscheiden über Fehlmeldungen, weiteres Monitoring, Aufstufung oder Bestätigung als verdächtig.
- Exportieren Sie die Beweise und bereiten Sie gemäß den lokalen Vorgaben Unterlagen wie STR oder SAR vor.
- Die Ergebnisse der Fälle werden an das Modell und die Schwellenwertbewertung zurückgegeben, wobei eine vollständige Auditrückverfolgung beibehalten wird.
Erklärbarkeit und Prüfung
Die Plattform betont die Aufteilung von Risiken in konkrete Signale wie Geräte, Transaktionen, Diagramme und Dokumente, um es Analysten zu erleichtern, die Ursachen zu verstehen. In regulatorischen Szenarien müssen weiterhin Versionen des Modells, Eingaben, Regeln, menschliche Eingriffe sowie die endgültigen Begründungen aufbewahrt werden.
| Prüfungsgegenstand | Was sollte beibehalten werden? | Warum ist es wichtig? |
|---|---|---|
| Risikobestimmung | Werte, Signale, Schwellenwerte und Zeit | Beweis der damaligen Begründung und Kohärenz |
| Modelle und Regeln | Versionen, Parameter und Genehmigung von Änderungen | Historische Ergebnisse wiederholen und Drift verwalten |
| Manuelle Bedienung | Anzeigen, Ändern, Aufrüsten und Löschung von Aufzeichnungen | Klare Zuweisung von Verantwortlichkeiten und Verhinderung von Überschreitung der Befugnisse |
| Beweismittel im Fall | Ursprüngliche Transaktionen, Dokumente, Beziehungsdiagramme und Erläuterungen | Unterstützung bei der Registrierung und Überprüfung |
| Ergebnisse der Rückmeldung | Bestätigung von Betrug, Fehlmeldungen und Verlusten | Bewertung der tatsächlichen Leistung des Modells |
| Schnittstellenereignisse | Anfragen, Antworten, Fehler und Wiederholungsversuche | Überprüfung von Unterberichterstattung, Verzögerungen und doppelten Bearbeitungen |
Einrichtungsmethode
| Einsatzmodus | Geeignete Situationen | Vorteile | Bestätigung erforderlich |
|---|---|---|---|
| Verwalteter SaaS | Schnelle Bereitstellung und Reduzierung der Infrastrukturwartung | Einheitliche Wartung und Erweiterung der Plattform | Datenregionen, Netzwerke, Reservierungen und Unterauftragsverarbeiter |
| Private Cloud | Eigene Umgebung und Cloud-Steuerung erforderlich | Stärkere Isolation und Unternehmenskontrolle | Cloud-Konten, Schlüssel, Upgrades und Verantwortungsbereiche |
| Lokale Bereitstellung | Es gibt strenge Anforderungen an die Speicherung oder Trennung der Daten. | Daten und Umgebungen sind besser steuerbar | Hardware, Modellaktualisierungen, Überwachung und Support |
| Mischimplementierung | Echtzeit-Anbindung der Gerätesignale, interne Funktionsweise des Fallmanagementsystems | Berücksichtigung von Echtzeitfähigkeit und Datenverwaltung | Überumgebungsübertragung und Fehlerrückfall |
| Einzelmodul | Lösen Sie zuerst klare Probleme mit Geräten oder Dokumenten. | Geringerer Umfang der Umsetzung | Wie es mit anderen Signalen und Fallabläufen verbunden ist |
| Vollständiger Stack | Einheitliche Maßnahmen gegen Betrug, AML sowie bei Geräten und Dokumenten | Kontext und Diagramme sind vollständiger | Datenintegration, Projektzyklus und Gesamtkosten |
API, SDK und Echtzeitlieferung
InsightAI bietet Schnittstellen mit Bearer-Token-Authentifizierung, Webhooks sowie Echtzeitkanäle. Für Geräteinformationen stehen native Android-, iOS- und Flutter-Plugins zur Verfügung, und in den Dokumentationen wird die Unterstützung durch Python-, Node.js- und Java-SDKs aufgelistet.
| Entwicklungsfähigkeit | Aktueller Zustand | Hauptverwendungszweck | Aufmerksamkeit einsetzen |
|---|---|---|---|
| REST API | Unterstützung | Kunden, Transaktionen oder Dokumente hochladen und Risiktergebnisse erhalten | Schlüsselwechsel, Limitierung, Zeitüberschreitung und Idempotenz |
| Webhook | Unterstützung | Echtzeit-Übermittlung des Verarbeitungsstatus und der Risiktergebnisse | Signaturverifizierung, Wiederholungsversuche und Entduplizierung von Ereignissen |
| Echtzeit-Kanal | Unterstützung | Geräte mit niedriger Verzögerung und Sitzungssignale | Strategien für das Wiederherstellen der Verbindung und den Rückfall auf eine alternative Lösung |
| Android SDK | Unterstützung | Terminal-RASP, Geräte und Verhaltenssignale | Anwendungssignatur, Berechtigungen und Versionskompatibilität |
| iOS SDK | Unterstützung | Geräte- und Sitzungsrisikodetektion | Systembeschränkungen, Datenschutzerklärung und Aktualisierungen |
| Flutter-Plugin | Unterstützung | Fähigkeit zur Verpackung von Android- und iOS-Geräten | Kernabhängigkeiten und plattformübergreifende Tests |
| Python, Node.js, Java SDK | Das Dokumentkonzept wird als Unterstützung aufgeführt. | Schneller Zugriff auf Dokumente und Backend-Prozesse | Die Beschaffungsmöglichkeiten, Versionen sowie die Produktunterstützung müssen bestätigt werden. |
Masseneintragung von Kundendaten
Die FRM-Dokumentation zeigt die Übertragung von CSV- oder JSON-Kundendaten über autorisierte Tokens an und gibt Auskunft über Erfolge, Misserfolge sowie Fehlerdetails. Für den Produktivbetrieb müssen zunächst die Felder überprüft, die Übertragung verschlüsselt, die Transaktionen idempotent gestaltet und bei teilweisen Fehlern erneut versucht werden.
Für welche Einrichtungen geeignet?
- Banken und Zahlungsplattformen, die Echtzeit-Zahlungen sowie eine Bewertung der Kontoverkehrstätigkeit erfordern;
- Das Compliance-Team, das durch zahlreiche AML-Alarme sowie Untersuchungen auf L2-Ebene stark belastet wird;
- Organisationen, die in der Lage sein müssen, Trojaner-Konten, Netzwerke von Kriminellen sowie gefälschte Identitäten zu erkennen;
- FinTech-Unternehmen, die unzuverlässige Geräte vor Anmeldung und Transaktionen erkennen können, sind wünschenswert;
- Kreditinstitute, die Lohnabrechnungen, Bankauszüge, Ausweisdokumente und Rechnungen bearbeiten;
- Die Versicherungsgesellschaft, die die Anspruchsdokumente überprüfen muss;
- Regulierte Unternehmen, die eine lokale Implementierung, einen privaten Cloud-Service sowie Fähigkeiten zur regulatorischen Prüfung benötigen.
In welchen Fällen eignet es sich nicht so gut?
- Nur für Benutzer, die nur einfache OCR-Funktionen, PDF-Lesefunktionen oder die Organisation persönlicher Dateien benötigen;
- Geschäfte, bei denen personenbezogene Finanz- und Gerätedaten ohne rechtmäßige Grundlage verarbeitet werden;
- Kleine Teams, die hoffen, kostenlose, dauerhafte Selbstbedienungstools ohne Implementierung nutzen zu können;
- Organisationen ohne Analystenfeedback, Prozessmanagement für Fälle und Fähigkeiten zur Modellverwaltung;
- Einrichtungen, die bereit sind, alle Ablehnungsentscheidungen automatisch auf der Grundlage eines einzigen Risikofaktors zu treffen;
- Einkaufsprojekte, die sich ausschließlich auf Werbeindikatoren stützen und keine lokale Validierung durch Beispiele durchführen.
Vorteile des Produkts
- Geräte, Verhaltensweisen, Transaktionen, Beziehungsnetzwerke und Dokumentensignale können sich gegenseitig verstärken;
- Von den Risiken der Geräte vor dem Geschäft bis hin zu den AML-Untersuchungen nach dem Geschäft entsteht so eine recht vollständige Kette.
- Dienstgänge helfen dabei, Netzwerke von Gruppen aufzudecken, die mit einzelnen Regeln schwer zu erkennen sind.
- Die Dokumentenerkennung analysiert gleichzeitig Pixel, Metadaten, Struktur und numerische Konsistenz.
- Die Risiktergebnisse sind mit Erklärungen und Belegen versehen, um eine Überwachung sowie eine manuelle Überprüfung zu erleichtern.
- Die modulare Architektur ermöglicht es, mit einer klaren Aufgabe zu beginnen;
- Unterstützung von SaaS, Private Cloud und lokalen Umgebungen;
- APIs, Webhooks, Echtzeitkanäle und SDKs für mehrere Plattformen unterstützen die Produktintegration.
Nutzungsbeschränkungen
- Alle Werte bezüglich der reduzierten Fehlalarme, der Steigerung der Effizienz sowie der Genauigkeit müssen in einer Stichprobe dieser Einrichtung überprüft werden.
- Geräte- und Verhaltenssignale werden von der Systemversion, Hilfsmitteln für Menschen mit Behinderungen sowie den Netzwerkbedingungen beeinflusst.
- Diagrammbeziehungen stehen für Verbindungen und bedeuten nicht, dass es sich um rechtswidrige oder betrügerische Handlungen handelt.
- Fehlende Dokumentmetadaten, Komprimierung bei der Scannung sowie sprachliche Unterschiede können die Erkennung beeinträchtigen.
- Ohne hochwertige Rückmeldungen verstärkt kontinuierliches Lernen falsche Etikettierungen.
- Eine lokale Implementierung erfordert weiterhin Modellaktualisierungen, Fehlerbehebungen und Betriebsüberwachung;
- Hochriskante Finanzentscheidungen erfordern eine menschliche Überwachung sowie Mechanismen für Erklärungen und Beschwerden.
- In den öffentlich verfügbaren Informationen fehlen vollständige Angaben zu Preisen, Durchsatzraten sowie einer Übersicht über die abgedeckten Gebiete.
Preise und Kaufmöglichkeiten
InsightAI gibt keine offiziellen Preise für Standardpakete an. In der Regel wird über Beratungen, Demonstrationen, Pilotprojekte sowie Unternehmensverträge gekauft. Die Kosten hängen von den ausgewählten Modulen, der Menge an Transaktionen oder Dokumenten, der Art der Implementierung, dem Standort, der Kapazität der Schnittstellen sowie von Implementierungs- und Supportleistungen ab.
| Paket oder Version | Preis | Abrechnungszeitraum | Kernrechte oder -beträge | Für Nutzer geeignet |
|---|---|---|---|---|
| Device Intelligence | Individuelle Kostenschätzung | Vertrag oder nach Verbrauch | Die SDKs für Geräte, Signale, Diagramme sowie der Umfang der Echtzeitlieferung werden entsprechend dem Konzept festgelegt. | Team für Konten- und Zahlungsrisikomanagement |
| AML Case Investigation | Individuelle Kostenschätzung | Vertrag | Funktionen für Fälle, Diagramme, Zusammenfassungen, Beschreibungen, Rückmeldungen und Beweise | AML und Compliance-Abteilung |
| FRM | Individuelle Kostenschätzung | Vertrag oder nach dem Umfang der Transaktionen | Echtzeit-Bewertungen, Regeln, Alarme und Systemintegration | Banken, Zahlungs- und FinTech-Unternehmen |
| Document Forgery | Individuelle Kostenschätzung | Vertrag oder nach Anzahl der Dokumente | Dokumentenbeweissicherung, Risikobewertung, Batchverarbeitung und Berichterstattung | Kredite, KYC, Versicherungen und Handelsfinanzierung |
| Vollständiger Stack für Finanzkriminalität | Individuelle Kostenschätzung | Unternehmensverträge | Einheitliche Implementierung von Geräten, Transaktionen, AML-Regelungen und Dokumenten | Große, regulierte Behörden |
| Pilot oder Testphase | Wird von der Plattform entschieden. | Begrenzte Zeitspanne | Kundentests können zur Überprüfung bestimmter Fähigkeiten verwendet werden. | Die Institutionen, die die Wirkung bewerten |
Die Bedingungen erlauben es der Plattform, kostenloses Probierzeitfenster anzubieten; nach Ablauf dieser Probezeit kann mit der Abrechnung begonnen werden. Die Abonnementgebühren können in Raten im Voraus bezahlt werden und werden automatisch verlängert. Bei einer ursprünglichen Kaufentscheidung ist unter bestimmten Bedingungen ein Rückzahlungsantrag innerhalb von 10 Tagen möglich. Die konkrete Stornierung sowie Rückzahlung bei Geschäftskunden richtet sich weiterhin nach den Bestimmungen des unterschriebenen Vertrags.
Sicherheit, Zuverlässigkeit und Konformität
Auf der Lösungsseite werden SOC 2 Type II, ISO 27001, rollenbasierte Berechtigungen, VAPT sowie eine Plattformverfügbarkeit von 99,9 % aufgeführt. Zudem wird das Produkt als für den indischen Finanzregulierungsrahmen geeignet beschrieben. Der Käufer sollte aktuelle Zertifikate, Berichte sowie die Bestimmungen bezüglich der SLA-Verpflichtungen anfordern.
| Sicherheitsprojekte | Offener Status | Schwerpunkte der Überprüfung |
|---|---|---|
| SOC 2 Type II | Als bereits vorhanden markiert | Berichtszeitraum, Umfang, Ausnahmen und zugehörige Rechtssubjekte |
| ISO 27001 | Als zertifiziert eingestuft | Gültigkeitsdauer des Zertifikats, Ort und Leistungsumfang |
| VAPT | Als Sicherheitsmaßnahmen aufgeführt | Letzte Testdaten, Umfang und Nachweise für die Behebungen |
| RBAC | Unterstützung | Minimale Berechtigungen, Genehmigungen, Austritt und privilegierte Konten |
| Prüfungsfähigkeit | Unterstützung | Log-Felder, Aufbewahrungsfrist, Manipulationsschutz und Export |
| 99,9% Verfügbarkeit | Ziele der Plattform | Ausgeschlossene Optionen, Berechnungsmethoden, Servicequalität und Support-Reaktionszeit |
| Lokale und private Bereitstellung | Unterstützung | Schlüssel, Patches, Backups, Katastrophenschutz und Verantwortungsbereiche |
Privatsphäre und Datenverarbeitung
Die Datenschutzrichtlinie wurde am 7. August 2026 aktualisiert. Die Website sammelt Namen, E-Mail-Adressen, IP-Adressen, Informationen über den Browser, besuchte Seiten, Verweildauer sowie Diagnoseinformationen. Der Umfang der Verarbeitung der von dem Unternehmen erzeugten Daten muss außerdem anhand von Bestellungen, Anhängen zur Datenerfassung sowie der Implementierungsarchitektur festgelegt werden.
| Datenangelegenheiten | Anleitung zur Verarbeitung | Hinweise für Nutzer oder Unternehmen |
|---|---|---|
| Konten und Kontakte | Erhebung von Namen, E-Mail-Adressen und notwendigen Kontoinformationen | Nur die genauen Daten bereitstellen, die für die Erbringung des Services erforderlich sind. |
| Webseitennutzung | Sammeln von IP-, Browser-, Seite- und Diagnoseinformationen | Verwaltung von Cookies und Marketing-Einstellungen |
| Risikodaten | Transaktionen, Ausrüstung, Verhaltensweisen, Dokumente und Informationen zu Beziehungen | Schaffung einer rechtmäßigen Grundlage, Zweckbeschränkungen und Minimierung |
| Beibehalten | Aufgrund gesetzlicher Verpflichtungen, Streitigkeiten und betrieblicher Notwendigkeiten aufbewahren | Im Produktionsvertrag sind spezifische Fristen sowie Bedingungen für die Löschung festgelegt. |
| Übergränzige Verarbeitung | Kann außerhalb der Gerichtsbarkeit des Benutzers verarbeitet werden. | Überprüfung der Sicherstellung der Speicherung und Übertragung von Daten |
| Offenlegung | Möglicherweise muss es im Rahmen von Transaktionen, bei der Durchsetzung von Gesetzen oder aufgrund gesetzlicher Verpflichtungen offengelegt werden. | Einführung eines Prozesses für die Benachrichtigung und Überprüfung von Anfragen |
| Löschen | Ein Antrag auf Löschung kann gestellt werden; gesetzliche Verpflichtungen können jedoch eine Beibehaltung erfordern. | Synchronisierte Löschung der downstream-Kopien und Backups |
Modellrisikomanagement
- Für jedes Modell werden Geschäftsziele, Eingaben, Schwellenwerte und verbotene Anwendungen definiert;
- Die Genauigkeit, Falschpositiven, Falschnegativen sowie Verzögerungen werden mit einem unabhängigen Testdatensatz überprüft;
- Überprüfen Sie die Unterschiede nach Kundengruppen, Regionen, Geräten und Dokumenttypen;
- Überwachung von Konzept-Drift, Daten-Drift und der Qualität der Feedback-Etiketten;
- Kombinieren Sie die Modellwerte mit Regeln, menschlichen und externen Belegen;
- Alle wichtigen Regel- und Modelländerungen aufzeichnen und Rollback-Versionen speichern;
- Einführung von Verfahren für Kundenbeschwerden, manuelle Überprüfung und Korrektur von Fehlern;
- Es müssen erklärbare Gründe für die Genehmigungsanträge sowie für die Entscheidungen über Ablehnungen angegeben werden.
API, GitHub und Open-Source-Status
InsightAI hat die Dokumentationen zu den Schnittstellen für Geräte, AML und FRM veröffentlicht sowie die von den verschiedenen Plattformen unterstützten SDKs aufgelistet. Allerdings konnte weder eine offizielle GitHub-Organisation noch ein zentrales Codeverwaltungssystem gefunden werden. Die gefundenen Open-Source-Projekte mit demselben Namen haben nichts mit dieser Plattform zur Bekämpfung von Finanzkriminalität zu tun.
| Technische Projekte | Aktueller Zustand | Erklärung |
|---|---|---|
| API-Dokumentation | Ja | Fähigkeiten zur Abdeckung von Geräten, AML, FRM und Dokumenten usw. |
| Webhook und Echtzeit-Kanäle | Ja | Für Risiktergebnisse und Telemetriedatenübertragung |
| Mobile SDK | Ja | Anbindung von Android-, iOS- und Flutter-Geräten |
| Backend-SDK | Produktliste Unterstützung | Python, Node.js und Java – Für Informationen zu Verfügbarkeit und Versionen bitte nachfragen. |
| Offizieller GitHub | Nicht bestätigt | Ein Lager mit dem gleichen Namen kann nicht als Grundlage für einen Produktnamen dienen. |
| Offene Quellcode-Plattform | Nein | Modelle, Diagramme, Konsole und Produktionsdienste sind als geschäftliches Know-how geschützt. |
| Lokale Bereitstellung | Unterstützung | Unterstützung der lokalen Ausführung ist nicht dasselbe wie Open Source. |
Vorschläge zur Prüfung im Pilotprojekt
- Vorbereitung von Rückblick-Proben, um echte Betrügereien, normale Benutzer sowie Grenzfälle abzudecken;
- Strukturieren Sie die Proben nach Geräten, Transaktionen, Fällen und Dokumentenszenarien;
- Vergleich der bestehenden Regeln, der manuellen Ergebnisse und des zusätzlichen Wertes von InsightAI;
- Messung von Fehlberichten, übersehenen Fällen, Bearbeitungszeiten sowie tatsächlichen Verlusten;
- Überprüfung der Spitzenleistung, der End-zu-End-Zeitverzögerung, der Wiederholungsversuche bei Fehlern sowie der Downgrade-Mechanismen;
- Testen von Upgrade-, Backup-, Überwachungs- und Katastrophenwiederherstellungsfunktionen bei lokaler Bereitstellung;
- Überprüfen, ob die Erklärungen ausreichen, um eine Überprüfung durch Analysten und Aufsichtsbehörden zu unterstützen;
- Überprüfung der Löschung von Daten, Protokolle, Schlüssel und Rollenrechte;
- Die endgültigen Kennzahlen, Verantwortlichkeiten und Kündigungsbedingungen sollten in den Vertrag aufgenommen werden.
Grundlegende Informationen
| Projekt | Inhalt |
|---|---|
| Name des Tools | InsightAI |
| Betreibungsunternehmen | Pinnacle Technologies and Media Solutions GmbH |
| Arten von Werkzeugen | AML, Betrugserkennung, Geräteinformationen und Dokumentenerhebung |
| Hauptkunden | Banken, Zahlungen, Fintech, Versicherungen und Geschäftsplattformen |
| Einsatz | SaaS, Private Cloud, lokale und hybride Modelle |
| Preis | Individuelle Kostenschätzung |
| API | Ja |
| SDK | Ja, es umfasst die Mobile-Plattform sowie einige Backend-Sprachen. |
| Offizieller GitHub | Nicht bestätigt |
| Kern-Open Source | Nein |
Häufige Fragen
Was erkennt InsightAI hauptsächlich?
Es umfasst Zahlungsbetrug, Kontoverwaltung durch Dritte, Netzwerke von Trojaner-Konten, automatisierte Missbrauchsfälle, synthetische Identitäten, Dokumentenfälschung sowie AML-Konformitätsrisiken. Die verschiedenen Module können einzeln oder in Kombination eingesetzt werden.
Kann man die Risiken vor dem Abschluss eines Geschäfts erkennen?
Die Geräteinformationen analysieren bei der Anmeldung, beim Bezahlen sowie bei sensiblen Vorgängen die Signale des Geräts, des Netzwerks und des Verhaltens, um eine Beurteilung vor dem Abschluss einer Transaktion zu ermöglichen. Die Endabschirmungsstrategie sollte weiterhin Optionen für Herausforderungen, manuelle Überprüfungen sowie Reklamationen beinhalten.
Welche Szenarien werden von der Dokumentenerkennung unterstützt?
Eignet sich für Kredite, KYC, Versicherungen und Handelsfinanzierung; kann Lohnabrechnungen, Bankauszüge, Ausweisdokumente, Rechnungen, Letter of Credit usw. verarbeiten. Die konkreten Vorlagen sowie die unterstützten Länder müssen im Rahmen eines Pilotprojekts bestimmt werden.
Wird eine lokale Installation angeboten?
Es werden SaaS-, Private-Cloud- sowie lokale Implementierungen angeboten; es ist auch möglich, ein hybrides Modell nach der gewünschten Architektur zu verwenden. Die Verantwortlichkeiten für die Hardware, Updates und Wartung bei einer lokalen Implementierung müssen im Vertrag klar geregelt werden.
Wie viel kostet es?
Es gibt keinen offiziellen, einheitlichen Preis. Es müssen die Kosten pro Modul, je nach Umfang der Leistungen, Art der Implementierung, Region sowie Umfang der Nutzung erfragt werden. Unternehmen sollten außerdem die Kosten für Übergriffe, Verlängerungen, Support sowie den Austritt aus dem Service berücksichtigen.
Wird eine API und ein SDK bereitgestellt?
Es werden Schnittstellen, Webhooks, Echtzeitkanäle sowie SDKs für Geräte wie Android, iOS und Flutter bereitgestellt. In der Dokumentation wird außerdem die Unterstützung für Python, Node.js und Java aufgeführt.
Ist die Plattform open source?
Keine Offenlegung des Quellcodes. Die Veröffentlichung technischer Dokumente sowie die Möglichkeit, SDKs zu nutzen, bedeutet nicht, dass die Kernmodelle, Diagramme und der Code der Konsole offengelegt werden.
Kann man auf die genaue Genauigkeit sowie die geringen Anzahl an Fehlalarmen vertrauen?
Eine direkte Garantie ist nicht möglich. Daten, Angriffsmuster, Regionen sowie Abläufe beeinflussen das Ergebnis. Es sollte daher eine unabhängige Überprüfung anhand von Stichproben aus der eigenen Organisation durchgeführt werden, und die Akzeptanzkriterien müssen festgelegt werden.
Zusammenfassung
InsightAI verbindet Geräterisiken, Echtzeit-Transaktionsbewertungen, AML-Beziehungsnetzwerke sowie Dokumentenbeweise zu einer modularen Plattform zur Prävention von Finanzkriminalität. Sie eignet sich für regulierte Behörden, die eine geringe Verzögerung, Erklärbarkeit, Audierbarkeit sowie die Möglichkeit einer lokalen Implementierung benötigen.
Der Schwerpunkt bei der Auswahl liegt darauf, die tatsächlichen Verbesserungen sowie die Grenzen der Daten und der Implementierung zu überprüfen – anstatt sich nur auf die beworbenen Kennzahlen zu verlassen. Nur wenn die Überwachung des Modells, manuelle Untersuchungen, Beschwerden, Berechtigungen sowie regulatorische Belege gleichzeitig berücksichtigt werden, kann die Leistungsfähigkeit der Plattform sicher in den Produktionsprozess integriert werden.
Tools, die ähnlich wie InsightAI sind

 Guigong-Netzwerk-Sicherheitsnummer: 45132202000164