




WormGPT
WormGPT – ein intelligentes Tool, das sich auf künstliche Intelligenz-basierte Gespräche konzentriert.
Tags:KI-Dialog-ChatWas ist WormGPT?
WormGPT war ursprünglich im Jahr 2023 auf Dark-Web-Forums als eine Art bösartiges generatives KI-Tool beworben worden, das darauf abzielte, die Sicherheitsbeschränkungen gängiger Modelle zu umgehen. Sicherheitsexperten stellten fest, dass es zur Erstellung von Phishing-E-Mails, Betrugsversuchen im Geschäftsverkehr sowie anderer bösartiger Inhalte genutzt werden kann.
Laut offiziellen Sicherheitsstudien wurde das ursprüngliche Projekt im Jahr 2023 stillgelegt. Seitdem gibt es im Internet zahlreiche Websites mit demselben Namen, Chat-Tools, Prompt-Projekte sowie Model-Pakete – man kann jedoch nicht davon ausgehen, dass diese von dem ursprünglichen Entwickler stammen, nur weil sie denselben Namen tragen.
Warum Vorsicht geboten ist
- Die Geschichte der Marke steht in engem Zusammenhang mit Cyberkriminalität und Phishing-Aktivitäten.
- Die ursprüngliche Identität des Projekts, die beteiligten Organisationen sowie die anschließenden Übernahmeverhältnisse sind unklar.
- Derzeit gibt es mehrere nicht miteinander verbundene Domainnamen und Dienste mit demselben Namen.
- Einige Websites akzeptieren nur unumkehrbare Kryptowährungszahlungen.
- Der Marketing-Inhalt betont keine Überprüfung, keine Protokollierung und anonyme Nutzung.
- Das heruntergeladene Programm kann Malware, Datenklau-Code oder Fernsteuerung enthalten.
- Die sogenannte lebenslange Lizenz kann mit der Schließung der Domain ungültig werden.
- Die von den Nutzern eingegebenen Kontodaten, Codes und Informationen können von den Betreibern gesammelt werden.
- Die Verwendung solcher Tools kann gegen Gesetze, Verträge und Plattformrichtlinien verstoßen.
Ursprünglicher WormGPT und die derzeitige Website mit demselben Namen
| Dimensionen | Ursprünglicher WormGPT im Jahr 2023 | Derzeitige Websites und Projekte mit demselben Namen |
|---|---|---|
| Verbreitungswege | Untergrundforen und Berichte zu Sicherheitsforschung | Öffentliche Domainnamen, soziale Plattformen und GitHub-Projekte |
| Bekannte Positionierung | Schwarzmützige generative KI und Unterstützung von Kriminalität | Von sogenannten Sicherheitsstudien bis hin zu unbeschränkten Chats – alles dabei. |
| Technische Bezeichnung | Es wurde als auf GPT-J 6B-Tuning basierend beschrieben. | Oft als Verpackung für Drittanbieter-Modelle oder Prompt-Oberfläche. |
| Betriebskontinuität | Offizielle Studien besagen, dass es im Jahr 2023 geschlossen wurde. | Die Beziehung zum ursprünglichen Entwickler lässt sich in der Regel nicht nachweisen. |
| Glaubwürdigkeit | Man kann es nur anhand von historischen Forschungsmaterialien verstehen. | Jeder Standort muss einzeln überprüft werden; die Markenidentität kann nicht automatisch übernommen werden. |
Der aktuelle Domainname wird öffentlich beworben.
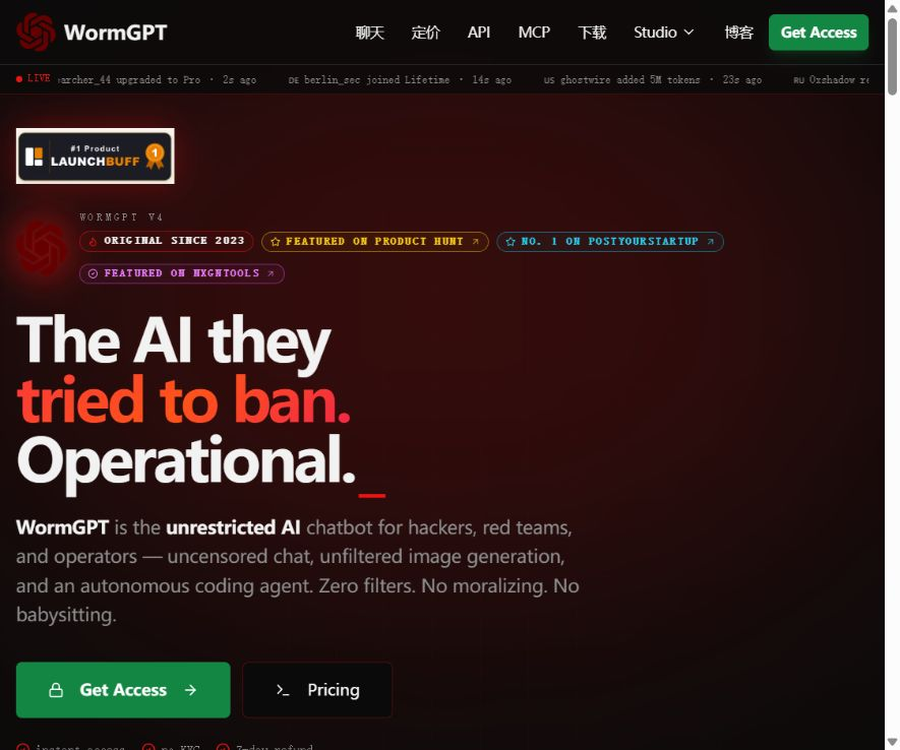
Stand zum 20. August 2026 geben die in der Datenbank aufgeführten Domainnamen an, dass es sich um WormGPT V4 handelt. Zudem wird versprochen, uneingeschränktes Chatten, selbstständiges Programmieren von Agenten, Forschung im Deep Web, OSINT sowie Zugang über API und MCP zu ermöglichen. Auf der Seite wird außerdem behauptet, es gäbe keine Protokollierung, es sei keine Angabe eines echten Namens oder eine Telefonüberprüfung erforderlich – stattdessen werden nur Kryptowährungen akzeptiert.
- Unbeschränkte Unterhaltung und sogenannte „keine Ablehnungsantworten“.
- Autonome Agenten für Code-Aufgaben.
- Forschung im Deep Web, OSINT und Dateierkennung.
- Externe Anbindung in Form von API und MCP.
- Keine KYC- oder Telefonnummer-Verifizierung erforderlich.
- Unterstützung für verschiedene Kryptowährungszahlungen.
Diese Angaben dienen lediglich der Selbstdarstellung der Website und stellen keinen Nachweis für eine unabhängige Prüfung dar. Bei einer Echtzeit-Überprüfung führen alle Links zu Preisen, Downloads, APIs, Datenschutzrichtlinien sowie Allgemeinen Geschäftsbedingungen auf dieselbe Werbeseite – es wurden weder verifizierbare API-Dokumente noch die vollständigen Allgemeinen Geschäftsbedingungen oder detaillierte Datenschutzregelungen gefunden.
Preise und Zahlungsmethoden
Die aktuelle Seite zeigt einen Monatspreis von 99 US-Dollar oder einen einmaligen Preis von 199 US-Dollar für eine lebenslange Nutzung an. Es werden ausschließlich Kryptowährungen akzeptiert. Diese Preise belegen nicht, dass der Service tatsächlich existiert und kontinuierlich zur Verfügung steht – außerdem steht vor der Zahlung kein überprüfbares System zur Rückerstattung oder Lösung von Streitigkeiten zur Verfügung.
| Plan | Seitengebühr | Zahlungseigenschaften | Hauptrisiken |
|---|---|---|---|
| Monatsgebühr | 99 Dollar pro Monat | Kryptowährungen | Regeln zur automatischen Verlängerung, zu den Limits sowie zu Rückerstattungen sind unklar. |
| Lebenslang | 199 US-Dollar einmalig | Kryptowährungen | Nach dem Stilllegen einer Domain oder eines Services ist es schwierig, Ersatz zu finden. |
| Probephase | Die Seite gibt keine klaren Anweisungen. | Keine vollständigen Regeln sichtbar | Es kann erforderlich sein, sich zunächst anzumelden, Geld einzuzahlen oder etwas herunterzuladen. |
| API und MCP | Nicht gesondert veröffentlicht | Keine offiziellen Abrechnungsunterlagen vorhanden. | Interfaces, Limits und Dienstverfügbarkeit können nicht überprüft werden. |
Risiken bei Zahlungen mit Kryptowährungen
- Überweisungen sind in der Regel nicht rückgängig zu machen und bieten keinen Schutz bei Kreditkarten-Ablehnungen.
- Die Zahlungsempfängeradresse beweist nicht direkt die Identität des echten Unternehmens.
- Das lebenslange Angebot bietet keine Garantie für die Dauer der Dienstleistung.
- Anonyme Kundenservice-Mitarbeiter haben Schwierigkeiten, Rückerstattungen und Kontroverse zu bearbeiten.
- Die Zahlungsadresse kann mit Risiken im Zusammenhang mit Betrug, Geldwäsche oder Sanktionen verbunden sein.
- Unternehmenszahlungen können auch gegen die Finanz- und Compliance-Vorschriften verstoßen.
Ergebnisse der Überprüfung von Datenschutz und Bedingungen
Obwohl auf der Seite Links zu der Datenschutzerklärung und den Nutzungsbedingungen angegeben sind, werden bei Überprüfung an diesen Adressen keine eigenständigen Texte dieser Richtlinien angezeigt; stattdessen wird nur der Marketing-Inhalt der Startseite wiederholt. Die sogenannte „Zero-Log“-Politik wird außerdem weder durch technische Whitepapers, Prüfberichte, Tabellen zur Datenspeicherung noch durch einen überprüfbaren Löschmechanismus untermauert.
- Es wird kein eindeutiger gesetzlicher Firmenname sowie keine registrierte Adresse angegeben.
- Es liegt keine Liste über die Erhebung, Verwendung und Weitergabe personenbezogener Daten vor.
- Es werden keine Fristen für die Aufbewahrung von Dialogen, Dateien und Protokollen angegeben.
- Es wurden keine Verfahren zur Löschung des Kontos oder der Daten festgestellt.
- Es wurden weder Modelle-Anbieter noch Partner für die Datenverarbeitung gefunden.
- Es werden keine Angaben zu Rückerstattungen, zur Lösung von Streitigkeiten sowie zu den Regeln für die Beendigung des Services gegeben.
- Es liegen weder unabhängige Sicherheitsaudits noch Nachweise für ein Null-Log-Prinzip vor.
Download und Kontorisiken
Installationspakete, Skripte, Browser-Erweiterungen und Mobile-Apps mit der Bezeichnung WormGPT können von völlig unterschiedlichen Anbietern stammen. Unbekannte Programme können insbesondere Browser-Cookies, Kryptowallets, API-Schlüssel, den Schnellklappbereich sowie Anmeldeinformationen für die Entwicklungsumgebung stehlen.
- Führen Sie keine Installationspakete mit unbekannter Herkunft auf dem Hauptrechner aus.
- Schalten Sie die Virenscanner oder die Systemsicherheitsfunktionen nicht aus.
- Führen Sie keine Browserpasswörter, Cookies oder Wallet-Memos ein.
- Geben Sie in dem Skript weder die Schlüssel für die Cloud-Plattform noch die Schlüssel für das Code-Repository ein.
- Weisen Sie keinen Administrator-, Hilfsmittel- oder vollständigen Zugriff zu.
- Gehen Sie nicht davon aus, dass eine Datei sicher ist, nur weil sie einmal gescannt wurde.
- Unternehmensausrüstung sollte von einem Sicherheitsteam isoliert analysiert werden.
Beschreibung des gleichnamigen GitHub-Projekts
Auf GitHub gibt es mehrere Repositorien unter dem Namen WormGPT, deren Inhalt Prompt-Texte, eine Kommandozeilen-Chat-Client, Wrapper für Drittanbieter-APIs sowie sogenannte Forschungsprojekte umfasst. Es wurde kein einheitliches, offizielles Quellcode-Repositorium gefunden, das durch die aktuelle Domain zuverlässig bestätigt werden kann.
- Ein Lager mit dem gleichen Namen bedeutet nicht die ursprünglichen WormGPT-Quellcodes.
- Die Anzahl der Sternchen und Forks beweist nicht die Sicherheit des Codes.
- Eine Haftungsausschlussklausel kann bösartige Funktionen und rechtliche Risiken nicht beseitigen.
- Klienten, die Dienste wie OpenRouter aufrufen, sind keine eigenständig trainierten Modelle.
- Das Prompt-Hack-Projekt ist auch keine vollständige AI-Plattform.
- Archivieren, Löschen und Umbenennen beeinflussen die langfristige Verfügbarkeit.
- Vor dem Herunterladen müssen die Abhängigkeiten und die Installationsskripte für jede Datei einzeln überprüft werden.
Häufige Merkmale von Fälschungen und Betrügereien
- Behauptet, die einzige offizielle Version zu sein, kann aber keine Verbindung zu den Entwicklern von 2023 nachweisen.
- Kopieren Sie die gleichen Marken-, Logo- und Hacker-Stil-Marketingtexte.
- Es wird behauptet, dass es keine Einschränkungen gibt und alle Aufgaben erledigt werden können.
- Es wird die Verwendung eines anonymen E-Mail-Adresss und der Zahlung mit Kryptowährungen gefordert.
- Mit einer Countdown-Anzeige und einem zeitlich begrenzten Lebenszeit-Preis wird zum sofortigen Kauf gedrängt.
- Es gibt keine echten Unternehmen, Teams, Adressen oder rechtlichen Dokumente.
- Vor dem Herunterladen muss die Sicherheitssoftware deaktiviert werden oder Befehle mit hohen Berechtigungen ausgeführt werden.
- Senden Sie in der Chat-Gruppe privat die Zahlungsadresse und das Installationspaket.
- Glaubwürdigkeit durch falsche Nutzerbewertungen oder gefälschte Medienlogos schaffen.
Schritte zur Überprüfung der Zuverlässigkeit einer Website
- Bestätigung des Registrierungsdatums der Domain, der Historie der Seiten sowie von Änderungen des Besitzers.
- Suchen Sie nach überprüfbaren Unternehmen, Teams und Kontaktdaten.
- Vergleichen Sie die Datenschutzrichtlinien, Bedingungen, Rückerstattungsregelungen und Zahlungsmethoden.
- Überprüfen Sie die Signatur, den Hash und den Veröffentlichungsweg der heruntergeladenen Datei.
- Überprüfen Sie auf der mehrmotorigen Sicherheitsplattform die Glaubwürdigkeit von Domainnamen und Dateien.
- Suchen Sie nach technischen Analysen unabhängiger Sicherheitsorganisationen, statt von Verbänden veröffentlichter Artikel.
- Überprüfen Sie, ob der GitHub-Repository durch eine zweistufige Verlinkung von der offiziellen Website bestätigt wird.
- Senden Sie keine nicht rückgängig machbaren Gelder an unbekannte Empfängeradressen.
- Bei Fehlen jeglicher entscheidender Beweise wird die Registrierung, der Zahlungseingang sowie das Herunterladen gestoppt.
Das Angriffsrisiko durch WormGPT
Solche Modelle ohne Sicherheitsbeschränkungen können die Hürden für die Erstellung von Social-Engineering-Inhalten senken und es Angreifern ermöglichen, mehrsprachige Lockmittel in großen Mengen zu erstellen. Sie verfügen zwar nicht unbedingt über hochentwickelte technische Fähigkeiten, doch sie können die Menge sowie den Grad der Personalisierung von Betrugsinhalten erhöhen.
- Erstellen Sie natürlichere Phrasen für Betrugsmails im Bereich Fischen und Geschäfte.
- Massenweise Anpassung von Lockangeboten für verschiedene Sprachen, Positionen und Branchen.
- Hilft bei der Sammlung öffentlicher Informationen und beim Erstellen von Täuschungssituationen.
- Schnelle Erstellung von falschen Kundenservice-, Stellenausschreibungs- und Zahlungsnachrichten.
- Konzepte offener Angriffe für Angreifer mit geringen Fähigkeiten erklären.
- Erhöhen Sie die Geschwindigkeit bei der Überprüfung von bösartigem Inhalt und bei den Iterationen.
Wie können Unternehmen sich vor KI-basiertem Phishing schützen?
- Zahlungen, Änderungen der Kontodaten sowie Änderungen der Empfängerdaten müssen zweimal überprüft werden.
- Verwenden Sie bekannte Telefonnummern oder das interne System, um hochriskante Anfragen zu überprüfen.
- Einsatz von E-Mail-Zertifizierung, Phishing-Schutz und Erkennung von bösartigen Links.
- Die Mitarbeiter sollen nicht länger anhand von Grammatikfehlern beurteilen, ob eine E-Mail echt ist oder nicht.
- Einschalten von Alarmen für neue Domainnamen, ungewöhnliche Anmeldungen und Massenversendungen.
- Einschränkung der Ausführung von Makros, Skripten und unbekannten Anhängen in der Konsole.
- Aktivieren Sie die Mehrfaktor-Authentifizierung für Finanzen, E-Mail und Cloud-Plattformen.
- Regelmäßige Übungen zur Abwehr von Betrügereien per Geschäfts-E-Mails und zur Reaktion auf den Diebstahl von Konten.
Schritte bei Erhalt eines verdächtigen E-Mails
- Klicken Sie nicht auf Links, laden Sie keine Anhänge herunter oder antworten Sie nicht direkt.
- Kontaktieren Sie den angegebenen Absender direkt über das interne Adressbuch.
- Senden Sie die E-Mail als Anhang an das Sicherheitsteam zur Analyse.
- Überprüfen Sie die Domain des Absenders, die Antwortadresse und das Ergebnis der E-Mail-Authentifizierung.
- Überprüfen Sie in einer isolierten Umgebung die Glaubwürdigkeit von Links und Anhängen.
- Ändern Sie den Passwort sofort, nachdem es eingegeben wurde, und beenden Sie die Sitzung.
- Bei Zahlungen sind die Finanzabteilung, die Bank sowie die Verwaltungsleute zu informieren.
- Behalten Sie die E-Mail-Header, die Zeitachse sowie die relevanten Beweise bei.
- Bewerten Sie den Umfang der Auswirkungen und der Benachrichtigungen gemäß dem Vorgehen bei der Reaktion auf Ereignisse.
Angemessene Grenzen der Sicherheitsforschung
Forscher können öffentlich verfügbare Berichte, die Infrastruktur von Domainnamen, Marketingmethoden sowie die Auswirkungen von Abwehrmaßnahmen analysieren. Unter dem Vorwand der Forschung dürfen jedoch keine echten bösartigen Inhalte erstellt oder eingesetzt werden. Jeder Test muss schriftlich genehmigt werden und in einer isolierten Umgebung durchgeführt werden.
- Untersuchung der Erkennungsmerkmale für von KI erzeugte Phishing-Inhalte.
- Analyse von Fälschungs-Domains, Zahlungsmethoden und Betrugsinfrastrukturen.
- Entwerfen Sie Schulungsmaterialien für Mitarbeiter und Beispiele für abwehrende E-Mails.
- Bewertung von Sicherheitsklassifikatoren an synthetischen Daten.
- Testen Sie die Verifizierung von internen E-Mails sowie die Prozesse zur Reaktion auf Ereignisse.
- Melden Sie Anhaltspunkte für bösartige Dienste bei der Plattform oder den Strafverfolgungsbehörden.
Szenarien, in denen es nicht verwendet werden sollte
- Erstellung oder Versendung von Phishing-E-Mails und Betrugsversuchen.
- Erstellung von Schadsoftware, Ransomware oder Tools zum Diebstahl von Daten.
- Ohne Genehmigung das Scannen, Eindringen in oder die Kontrolle von fremden Systemen.
- Sammeln von Anmeldeinformationen, Wallets, persönlichen Identitätsdaten oder Zahlungsinformationen.
- Umgehen von Sicherheitskontrollen, Authentifizierungscode und Zugriffsrechten.
- Automatisierte Belästigungen, Spam oder falsche Konten.
- Nutzen Sie echte Unternehmen, Mitarbeiter oder Kunden als Testziele.
Wie sollte man die sogenannten Produktvorteile betrachten?
- Antworten mit niedrigen Einschränkungen können den Umfang der Sicherheitsforschung erweitern, aber gleichzeitig auch die Missbrauchsmöglichkeiten.
- Anonyme und Kryptowährungszahlungen verringern die Hürden bei der Registrierung, erhöhen aber die Schwierigkeiten bei der Haftungsausübung und dem Rückgabeschutz.
- APIs und MCPs werden als einfach zu integrieren beworben, es fehlen jedoch derzeit verifizierbare Dokumentationen.
- Programmierte Agenten können Aufgaben automatisch ausführen, aber auch Fehler und bösartige Handlungen verstärken.
- Das Versprechen eines Null-Logs klingt nach Schutz der Privatsphäre, doch das Fehlen von Audits kann nicht als Tatsache gelten.
- Der Lebenszeitpreis scheint günstig zu sein, doch die Dienstleistungsqualität und Kontinuität sind ungewiss.
Einsatzbeschränkungen und erhebliche Risiken
- Die Beziehung zwischen der aktuellen Seite und dem ursprünglichen WormGPT kann nicht überprüft werden.
- Mehrere gleichnamige Websites konkurrieren um die sogenannte offizielle Identität.
- Es fehlen eigenständige Texte zu Privatsphäre, Bedingungen, API und der Download-Seite.
- Kryptowährungszahlungen sind nicht rückgängig machbar und die Rückerstattungsschutzmöglichkeiten sind begrenzt.
- Unbekannte Download-Programme können das Gerät und das Konto direkt gefährden.
- Sogenannte „loglose“ Systeme verfügen weder über eine unabhängige Prüfung noch über technische Nachweise.
- Modelle können fehlerhafte, gefährliche oder rechtswidrige Inhalte erzeugen.
- Die Nutzung kann zu strafrechtlichen, zivilrechtlichen und vertragsrechtlichen Verpflichtungen führen.
- Unternehmens-Sicherheitssoftware kann relevante Domainnamen und Programme blockieren.
- Ein Repository mit dem gleichen Namen auf GitHub beweist weder Offiziellität noch Sicherheit.
- Der Service kann jederzeit eingestellt werden, der Domain-Name ändern oder die Zugänglichkeit verlieren.
- Eignet sich nicht zur Empfehlung an Nutzer als herkömmliches AI-Tool.
Grundlegende Informationen
| Felder | Prüfergebnisse |
|---|---|
| Name | WormGPT |
| Historische Einordnung | Im Zusammenhang mit bösartigen generativen KI-Systemen und den Risiken des Cyberverbrechens |
| Ursprünglicher Projektzustand | Offene Sicherheitsstudien besagen, dass es im Jahr 2023 geschlossen wurde. |
| Aktuelle Domain-Werbung | Der sogenannte V4-Unbegrenzten-Chat- und Programmierungs-Proxy |
| Aktueller Preis | 99 Dollar pro Monat oder 199 Dollar für ein Leben lang |
| Zahlungsmethoden | Die Seite behauptet, nur Kryptowährungen zu unterstützen. |
| Betreibende Stelle | Kein rechtmäßiger Träger mit ausreichender Überprüfbarkeit festzustellen. |
| Privatsphäre und Bedingungen | Am Eingang wird kein eigenständiger, vollständiger Text angezeigt. |
| Wird eine API bereitgestellt? | Die Seite behauptet, es zu bieten, aber es gibt keine offiziellen Dokumente. |
| Ob Open Source | Unbestätigt; Lager mit demselben Namen bedeutet nicht die offiziellen Quelldateien. |
| Risikostufe | Hohes Risiko, Registrierung, Zahlungen oder Download werden nicht empfohlen. |
Empfehlungswert
0,5 / 5. WormGPT hat eine eindeutige Vorgeschichte als bösartige KI. Die derzeitige Website mit dem gleichen Namen weist zudem keine überprüfbaren Informationen bezüglich des Betreibers sowie keine Richtlinien und technischen Daten auf. Zudem werden dort unumkehrbare Kryptowährungen zur Zahlung verwendet. Normalverbraucher und Unternehmen sollten es daher nicht als zuverlässiges KI-Tool verwenden.
Häufige Fragen
Ist WormGPT ein legales KI-Tool?
Der Name allein bestimmt nicht die Legitimität, doch das ursprüngliche Projekt ist aufgrund seiner Unterstützung von Fischfang und bösartigen Aktivitäten bekannt. Ob eine konkrete Nutzung legal ist, hängt von den Handlungen, der Genehmigung sowie den lokalen Gesetzen ab; eine bösartige Nutzung ist offensichtlich inakzeptabel.
Ist die aktuelle Website die ursprüngliche offizielle Website von WormGPT?
Es lässt sich nicht zuverlässig bestätigen. Berichten zufolge wurde das ursprüngliche Projekt im Jahr 2023 geschlossen, und derzeit behaupten mehrere unzusammenhängende Domainnamen, WormGPT anzubieten.
Wie viel kostet WormGPT?
Die in der Datenbank aufgeführten Domainnamen kosten derzeit 99 US-Dollar pro Monat oder 199 US-Dollar für eine lebenslange Nutzung – nur Kryptowährungen werden akzeptiert. Dieser Preis gibt keine Garantie für die Zuverlässigkeit des Services oder die Sicherheit der Zahlungen.
Kann man es kostenlos ausprobieren?
Auf dieser Seite werden keine vollständigen Regeln für einen kostenlosen Testlauf angezeigt, die überprüft werden können. Laden Sie deshalb keine unbekannten Programme herunter, geben Sie keine Informationen zu Ihren Finanzdaten preis oder deaktivieren Sie Ihre Sicherheitssoftware nur wegen eines sogenannten Tests.
Wirklich keine Protokolle speichern?
Kann nicht bestätigt werden. Auf der Seite gibt es nur Aussagen zu logbasiertem Marketing; es sind weder eine eigenständige Datenschutzerklärung, technische Erklärungen noch Prüfberichte zu finden.
Ist WormGPT auf GitHub die offizielle Website?
Normalerweise lässt sich das nicht so beurteilen. Auf GitHub gibt es mehrere Projekte mit demselben Namen sowie entsprechende Clients. Es gibt keine eindeutigen Hinweise darauf, dass diese Projekte vom ursprünglichen Entwickler oder vom aktuellen Domaininhaber stammen.
Können Sicherheitsforscher sie verwenden?
Es sollte Vorrang vor der Verwendung von von Behörden genehmigten, prüfbaren Modellen sowie isolierten Testumgebungen gegeben werden. Die Forschung muss eine klare Genehmigung haben, und es darf keine echten bösartigen Inhalte erstellt, eingesetzt oder verbreitet werden.
Was tun, wenn man eine verdächtige WormGPT-Website entdeckt?
Zahlen oder herunterladen Sie nichts. Bewahren Sie die Beweise für den Domainnamen, die Seiten sowie die Zahlungseinstellungen auf und melden Sie den Vorfall an den Sicherheitsdienst des Browsers, den Hoster, das Unternehmen für IT-Sicherheit oder die örtlichen Strafverfolgungsbehörden.
Tools, die dem WormGPT ähneln


 Guigong-Netzwerk-Sicherheitsnummer: 45132202000164