




Aptori
Aptori – eine intelligente Tool zur Steigerung der Effizienz von KI.
Tags:Steigerung der Effizienz durch KIWas ist Aptori?
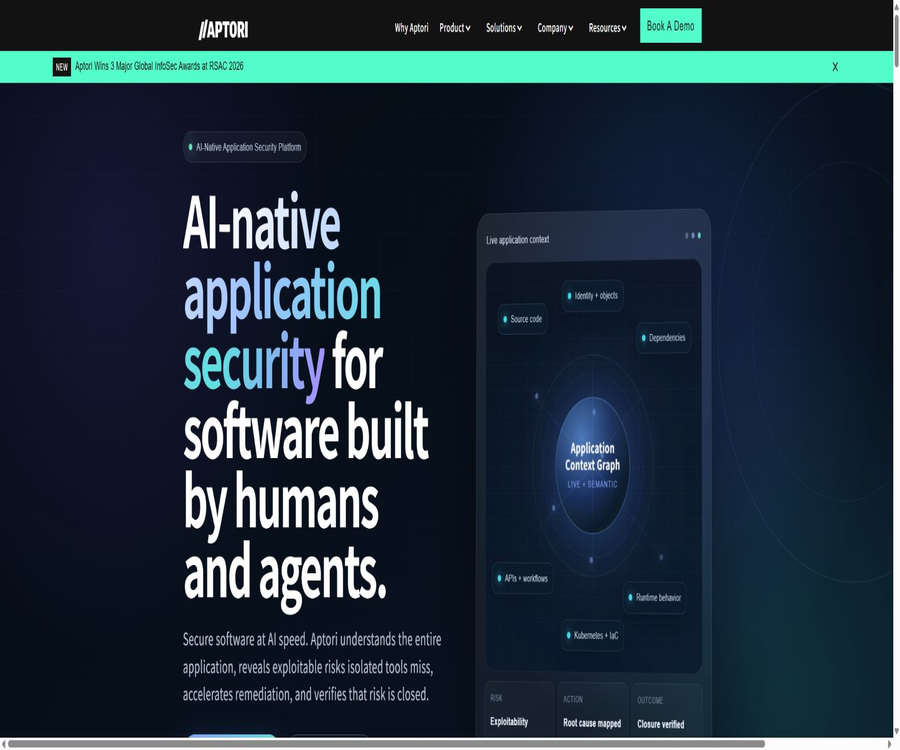
Aptori ist eine auf KI basierende Plattform für Anwendungssecurity, die sich an Unternehmensteams richtet, die bei einem schnellen Entwicklungsrythmus kontinuierlich Code, APIs, Abhängigkeiten, cloud-basierte Umgebungen sowie das Verhalten zur Laufzeit überprüfen müssen.
Die Plattform verbindet präzise Sicherheitsprüfungen, semantische Modelle, Laufzeitbelege sowie kontrollierte KI-Agenten im selben Anwendungskontext. Der Schwerpunkt liegt nicht darauf, viele Alarme zu erzeugen, sondern darauf zu überprüfen, ob Schwachstellen tatsächlich ausgenutzt werden können, und so einen Kreislauf zur Behebung zu schaffen.
Produktpositionierung
- Plattform für Sicherheitstests in Anwendungen und Risikomanagement
- Software, die gemeinsam für Menschen und AI-Agenten entwickelt wird
- Abdeckung der Entwicklungs-, CI/CD-, Test- und Betriebsphasen
- Teams für Service-Sicherheit, Forschung und Entwicklung, Plattformen sowie Risiko- und Prüfungsaufgaben
- Unterstützung für SaaS-, proprietäre-, selbstverwaltete sowie isolierte Deployment-Formen
Kernkompetenzen
AI SAST und Sicherheitscode-Review
Die SMART-Fähigkeit versteht durch semantische Analyse den Kontrollfluss, den Datenfluss und die Anwendungslogik sowie erkennt Sicherheitsprobleme in manuell geschriebenem und von KI erzeugtem Code.
- Erkennung von Fehlern auf der Ebene der Identifikationscodes sowie unsicherer Logik
- Reduzierung von unnötigen Alarmen im Kontext der Anwendung
- Analyse der Ursachen und Erstellung von Lösungsvorschlägen für Entwickler
- Frühzeitige Rückmeldung in den Phasen des Submit- und Pull-Requests
API-Sicherheit und semantische Laufzeitüberprüfung
Der Sift-Engine versteht die Beziehungen zwischen den API-Aktionen, erstellt Tests basierend auf den Geschäftsworkflows und überprüft in einer echten oder simulierten Umgebung die Autorisierung, den Zugriff auf Objekte sowie die Geschäftslogik.
- Testen von REST, GraphQL, gRPC sowie komplexen API-Workflows
- Entdeckung von Problemen mit BOLA, IDOR sowie der Rollenberechtigungskontrolle
- Überprüfung der Identität, der Objekte, der Grenzen der Mieter sowie der Zustandswechsel
- Simulierte Injection-Angriffe für SQL, NoSQL, Befehle und XML usw.
- Wiederholte Tests der Autorisierungsverhalten mit verschiedenen virtuellen Benutzerrollen
Software-Lieferketten und Cloud-Native-Sicherheit
Die Plattform kann Open-Source-Abhängigkeiten, SBOMs, Lizenzen, Schlüssel, Container, Infrastructure-as-Code sowie Kubernetes-Konfigurationen in einen einheitlichen Risikoblick zusammenfassen.
- Erkennen von anfälligen oder veralteten Abhängigkeiten
- Übersicht über Komponenten und Software-Bauteillisten
- Überprüfung von Risiken bei Containern, IaC und Kubernetes
- Die Probleme in der Lieferkette mit der tatsächlichen Durchführbarkeit und den betrieblichen Auswirkungen in Verbindung bringen.
Selbstständige Penetrationstests
DART nutzt kontrollierte Agenten, um Anwendungen zu erkunden, Anfragen in Reihe zu senden, Identitäten zu wechseln und Angriffswege zu überprüfen – es eignet sich somit, periodische manuelle Tests durch kontinuierliche, offensive Überprüfungen zu ergänzen.
Schlüsselloch-Management und geschlossener Korrekturzyklus
Aptori verknüpft Entdeckungen, Kontexte, Laufzeitbelege, Ursachen sowie Lösungen und Nachtests zu einer Beweiskette, damit das Team überprüfen kann, ob die Risiken tatsächlich beseitigt wurden.
- Priorisierung nach Erreichbarkeit, Verfügbarkeit und Geschäftskontext
- Weisen Sie die Aufgaben den entsprechenden Anwendungen und Verantwortlichen zu.
- Fix-Context in den Entwicklungsworkflow einspeisen
- Nach der Anpassung erneute Überprüfung derselben Angriffsroute
- Beibehaltung der Prüfungsbelege von der Entdeckung bis zur Schließung
AI Security Engineer
Der AI-Sicherheitstechniker wird als autonomer Sicherheitspartner positioniert, der bei der Erkennung, Priorisierung, Erklärung und Behebung von Sicherheitslücken hilft und gleichzeitig Sicherheitsworkflows innerhalb kontrollierter Rahmenbedingungen ausführt.
- Der Blue-Team-Agent wird zur Risikoeinstufung und zur Erstellung von Handlungsempfehlungen verwendet.
- Die Lila-Team-Proxy wird zur Erstellung von Fixes und zur Überprüfung beim Schließen verwendet.
- Der Roten-Team-Agent wird zur Erkundung und zum Nachweisen von Angriffsvektoren verwendet.
- Die Prüfung auf Determiniertheit dient weiterhin als stabile Kontrollbasis.
- Unternehmen können Modelle, Datenflüsse und Agentenrechte einschränken.
Für welche Anwendungsszenarien geeignet
- Überprüfung des neu erstellten Codes in der AI-gestützten Programmierung
- Einführung von Sicherheitskontrollen für Veröffentlichungen in der CI/CD-Pipeline
- Testen der Autorisierungsgrenzen für APIs mit mehreren Rollen und mehreren Mietern
- Es wurde festgestellt, dass statische Scans Schwierigkeiten haben, Logikfehler in den Anwendungen zu erkennen.
- Einheitliche Verwaltung von Codes, Abhängigkeiten, APIs und Laufzeitrisiken
- Dauerhafte Dokumentation für Anforderungen wie PCI DSS, SOC 2 und ISO 27001
- Einsatz von speziellen oder isolierten Implementierungen in einem regulierten Umfeld
Hauptvorteile
- Umfasst SAST, SCA, API-Tests und Laufzeitüberprüfungen
- Reduzierung des Alarmlärmes durch Überprüfung der tatsächlichen Verfügbarkeit
- Identitäten, Objekte, Workflows und Geschäftslogik verstehen können
- Die Reparaturvorschläge richten sich direkt an die Arbeitsweise der Entwickler.
- Unterstützung einer geschlossenen Management-Kette von der Entdeckung bis zur erneuten Überprüfung
- Berücksichtigung der Anforderungen an Cloud-Dienste und kontrollierte private Implementierungen
- Die Testergebnisse können in maschinenlesbaren Formaten wie JSON und SARIF ausgegeben werden.
Einsatzbeschränkungen und Hinweise
- Die offizielle Website gibt keinen Preis für eine Standardmitgliedschaft an, den man direkt erwerben kann.
- Eine vollständige Bewertung erfordert in der Regel einen Termin für eine Demonstration und eine Verkaufsgespräch.
- Der Sift-Test erfordert eine Plattformschlüssel sowie Konfigurationen des Projekts.
- Für Tests während des Betriebs ist eine zugängliche Zielumgebung erforderlich.
- Aktive Tests können Geschäftsdaten schreiben oder ändern.
- In der Produktionsumgebung sollten zunächst Sicherheitsmodi sowie Testgrenzen konfiguriert werden.
- Komplexe Autorisierungsprozesse erfordern die Erstellung virtueller Benutzer sowie dynamischer Anmeldeinformationen.
- Die von KI vorgeschlagenen Lösungen müssen weiterhin von Sicherheitsexperten und Entwicklern überprüft werden.
- Das Kernprodukt der Plattform ist kein Open-Source-Software.
Preisgestaltung und Versionen
Aptori richtet sich an Unternehmen. Auf der offiziellen Website gibt es derzeit keine öffentlich zugänglichen Festpreispakete sowie keinen Eintrag für einen monatlichen Selbstkauf. In der Regel wird ein Kostenvoranschlag durch Demonstrationen, Probeprodukte und eine Bedarfsbewertung erstellt.
| Erwerbsmöglichkeiten | Offener Preis | Zielgruppe | Erklärung |
|---|---|---|---|
| Produktvorstellung | Kostenlose Terminvereinbarung | Bewertungsteam | Zur Erfassung von Fähigkeiten sowie zur Planung von Implementierungs- und Integrationsszenarien |
| Probekonto | Kontaktieren Sie die offiziellen Stellen. | Technische Überprüfungsgruppe | Die Bedingungen und Limits für die Aktivierung werden von den Behörden festgelegt. |
| Unternehmenslösungen | Individuelle Kostenschätzung | Mittelgroße und große Organisationen | Preise hängen von Anwendungen, APIs, Benutzern, der Implementierung sowie dem Umfang der Dienstleistungen ab. |
| Aptori Pro-Jahreslizenz | 23.955 US-Dollar/12 Monate als Referenz | Unternehmen, die über Cloud-Märkte einkaufen | Die Marktseiten werden unter Berücksichtigung des jährlichen Vertrags pro Benutzer und pro API dargestellt; vor der Abrechnung müssen die aktuellen Bedingungen überprüft werden. |
Der Marktpreis im offenen Handel kann nur als Referenz für Einzelkaufsfälle dienen, repräsentiert nicht alle Unternehmensverträge und sollte auch nicht direkt in den einheitlichen Verkaufspreis auf der Website umgerechnet werden.
Einsatz und Datenkontrolle
| Einsatzmodus | Eigenschaften | Passende Szenarien |
|---|---|---|
| Verwalteter SaaS | Cloud-Dienste werden von der Plattform bereitgestellt. | Teams, die schnell online gehen möchten |
| Exklusives Umfeld | Isolierte Ressourcen für die Organisation bereitstellen | Unternehmen, die eine stärkere Trennung benötigen |
| Selbstverwaltung | Die Unternehmens kontrolliert die Betriebsumgebung. | Es gibt Anforderungen an interne Plattformen sowie an die Kontrolle der Daten. |
| Isolierte Bereitstellung | Kann in einer vom öffentlichen Netz getrennten Umgebung ausgeführt werden | Scharfe Regulierung oder Szenarien mit hochsensiblen Daten |
In einem regulierten Umfeld können Unternehmen zudem AI-Arbeitsschwerpunkte an zugelassene lokale oder gehostete Modelle leiten und die Zuweisung der Anwendungsdaten sowie die Berechtigungen der Agenten steuern.
Wie funktioniert Aptori Sift?
- Lese die API-Definition, die Plattformkonfiguration sowie Informationen zum Zielumfeld.
- Erstellung semantischer Modelle für API-Operationen, Objekte, Identitäten und Geschäftsworkflows.
- Erstellen Sie Testpfade für verschiedene virtuelle Benutzer und Berechtigungen.
- Stellen Sie kontrollierte Anfragen an die Zielanwendung und beobachten Sie die tatsächliche Antwort.
- Erkennen von Risiken im Bereich Autorisierung, Geschäftslogik, Konfiguration und Injektion.
- Laden Sie die Beweise, die Schwere des Problems sowie Vorschläge zur Behebung auf die Plattform hoch.
- Nach der Reparatur werden die gleichen Tests erneut ausgeführt, um den Abschaltvorgang zu überprüfen.
Anleitung für die erste Verwendung
- Buchen Sie eine Produktvorführung und bestimmen Sie die Zielanwendung, die API sowie die Bereitstellungsgebiete.
- Erstellen Sie ein Projekt in der Plattform und fügen Sie anschließend die zu testenden APIs hinzu.
- Erstellen Sie eine Plattform-Schlüssel und speichern Sie ihn sorgfältig; nach der Erstellung wird der Schlüssel nur einmal angezeigt.
- Erstellen Sie eine Sift-Konfiguration in der Benutzeroberfläche oder bereiten Sie YAML- und JSON-Konfigurationsdateien vor.
- Konfiguration der Zieladresse, API-Definition, Autorisierungsverfahren und virtueller Benutzer.
- Führen Sie die erste Analyse in der Kommandozeile oder im Container aus.
- Überprüfen Sie die in der Plattform gefundenen Erkenntnisse, Beweise für Angriffe sowie Vorschläge zur Behebung.
- Nach Bestätigung des Fehlalarms und der betrieblichen Auswirkungen wird der Test in den Continuous-Integration-Prozess integriert.
CI/CD-Tutorial zum Einstieg
- Legen Sie die Sift-Konfiguration in den speziellen Konfigurationsordner des Projekts.
- Speichern Sie den Plattform-Schlüssel als Pipeline-Schlüssel und schreiben Sie ihn nicht in das Code-Repository.
- Setzen Sie die Konfigurations-ID, die Zielumgebung und die Einreichungsinformationen als Variablen oder Tags fest.
- Führen Sie den Sift-Container oder Befehl aus, nachdem die Testanwendung erstellt und gestartet wurde.
- SARIF exportieren und die Ergebnisse zur Code-Scanning in den Server hochladen.
- Basierend auf dem Risikostufen-Einstellung werden Alarme, Tickets oder Zugangskontrollen ausgelöst.
- Führen Sie die Tests in der Reparaturanmeldung erneut aus und speichern Sie die Überprüfungsbelege.
GitHub und Open Source
Aptori stellt offiziell die öffentliche Sift GitHub Action bereit, damit Entwicklertegruppen Sift CLI in GitHub Actions integrieren und die SARIF-Ergebnisse mit dem Code-Scanning-Prozess verknüpfen können.
| Projekt | Open-Source-Zustand | Verwendung |
|---|---|---|
| Aptori-Plattform | Closed-Source-Werbeprodukte | Anwendungs-Sicherheit, Risikomanagement und kontinuierliche Konformität |
| Sift-Engine und CLI | Ein Aptori-Konto und eine Plattform-Schlüssel sind erforderlich. | Sicherheitstests für semantische APIs |
| Sift GitHub Action | MIT-Lizenz | In GitHub Actions Sift aufrufen und SARIF erzeugen |
Dass GitHub Actions open source ist, bedeutet lediglich, dass der integrierte Code eingesehen und wiederverwendet werden kann – es bedeutet jedoch nicht, dass der Sift-Engine, die AI-Modelle oder die gesamte Aptori-Plattform open source sind.
Unterstützte Standards und Richtlinien für die Konformität
- OWASP Top 10 und OWASP ASVS
- PCI DSS 4.0
- SOC 2 und ISO 27001
- HIPAA und HITRUST
- NIST-Framework für sichere Entwicklung
- NIS2, das Gesetz zur Netzwerksicherheit der EU sowie die Anforderungen an die Telekommunikationssicherheit im Vereinigten Königreich
Grundlegende Informationen
| Projekt | Inhalt |
|---|---|
| Name des Tools | Aptori |
| Arten von Werkzeugen | Sicherheitsplattform für künstliche-Intelligenz-basierte Anwendungen |
| Kernkompetenzen | AI SAST, SCA, API-Sicherheit, Laufzeitüberprüfung und Schwachstellenmanagement |
| Hauptkomponenten | SMART, Sift, SGen, DART und AI Security Engineer |
| Hauptnutzer | Sicherheitsteam, Entwicklerteam, Plattformteam und Prüfer |
| Verwendungsmöglichkeiten | Webplattformen, CLI, Container und CI/CD-Integration |
| Einrichtungsmethode | SaaS, exklusiv, selbstverwaltet und isoliert bereitgestellt |
| Preismuster | Individuelle Kostenvoranschläge für Unternehmen |
| Ist eine Registrierung erforderlich? | Ja |
| Ob Open Source | Die Plattform ist nicht open source; die offizielle GitHub Action nutzt die MIT-Lizenz. |
Empfehlungswert
Der Gesamtbewertungswert beträgt 4,4 von 5 möglichen Punkten. Aptori eignet sich für Unternehmensteams, die Code, APIs, Abhängigkeiten sowie Laufzeitrisiken zentral verwalten müssen – insbesondere in Kontexten mit Mehr-Mieter-APIs, AI-gestützter Entwicklung sowie kontinuierlicher Konformitätsprüfung.
Häufige Fragen
Welche Probleme löst Aptori hauptsächlich?
Es dient dazu, Risiken in Anwendungen, APIs, Code, Abhängigkeiten sowie in cloudbasierten Umgebungen zu erkennen und zu überprüfen, sowie die Behebung dieser Risiken und erneute Tests voranzutreiben.
Was unterscheidet es vom herkömmlichen SAST?
Aptori kombiniert semantische Modelle, den Anwendungskontext sowie laufzeitbezogene Hinweise, um potenzielle Probleme zu ermitteln – anstatt sich ausschließlich auf statische Regeln zu verlassen.
Kann es Schwachstellen in der Geschäftslogik testen?
Ja, Sift versteht Identitäten, Objekte und Beziehungen zwischen Operationen, um Autorisierungsgrenzen, Geschäftsworkflows sowie Zustandswechsel zu testen.
Wird CI/CD unterstützt?
Unterstützung: Es kann über CLI, Container und GitHub Action ausgeführt werden, wobei JSON- oder SARIF-Ergebnisse ausgegeben werden.
Kann man es direkt in der Produktionsumgebung testen?
Technisch ist es möglich, die Zielumgebung zu konfigurieren, doch zunächst sollte der Sicherheitsmodus aktiviert werden, der Umfang der Tests eingeschränkt und die Auswirkungen auf echte Daten sowie den Geschäftsbetrieb bewertet werden.
Wie viel kostet Aptori?
Die offizielle Website gibt keine einheitlichen Preislisten für Pakete an. Unternehmen müssen sich an den Anbieter wenden, damit dieser die Anwendung, die API, die Benutzer sowie den Umfang der Bereitstellung und Dienstleistungen bewertet und anschließend einen Preis nennt.
Ist Aptori Open Source?
Die Kernplattform ist kein Open-Source-Software; die offizielle Sift GitHub Action verwendet die MIT-Lizenz.
Wird die Privatisierung oder getrennte Bereitstellung unterstützt?
Es wird die selbstverwaltete und isolierte Bereitstellung unterstützt; die konkreten Infrastruktur-, Modell- und Datensteuerungspläne müssen in der Beschaffungsphase festgelegt werden.
Eignet es sich für kleine persönliche Projekte?
Individuelle Projekte ermöglichen es, die technischen Ansätze zu verstehen, doch Unternehmensverkäufe, Umgebungskonfigurationen und maßgeschneiderte Angebote eignen sich besser für Organisationen mit formalen Sicherheitsprozessen.
Werkzeuge, die denen von Aptori ähneln



 Guigong-Netzwerk-Sicherheitsnummer: 45132202000164