




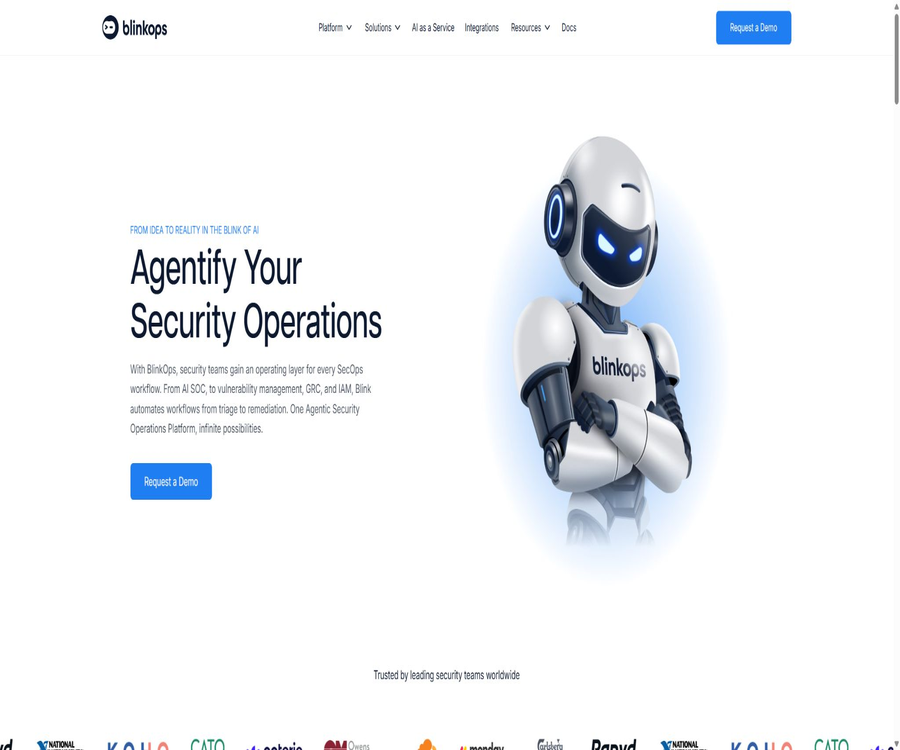
BlinkOps是什么
BlinkOps是一款面向安全运营团队的Agentic Security Operations Platform,产品名称为Blink。它把AI Agent、确定性工作流、案件管理、数据表、看板和企业集成集中到同一运营层。
平台既能像AI SOC一样调查告警,也能像SOAR一样执行经过约束的响应步骤。安全团队可以决定哪些Agent自动运行、哪些动作必须等待人工批准,并保留证据和审计记录。
核心功能
- 接收并调查来自SIEM、EDR、云、身份和邮件系统的告警
- 用无代码Agent Builder创建具有角色、能力和约束的安全Agent
- 用Workflow Studio编排确定性安全与IT流程
- 通过Solution Studio组合Agent、工作流、案件、表格和看板
- 在统一案件中管理告警、证据、可观察对象、附件和任务
- 通过Analyst Copilot生成摘要并辅助调查
- 连接30,000多个安全、IT、云、开发和GRC动作
- 使用云端或自托管Runner执行自动化
- 用RBAC、审批门、凭据隔离和完整日志控制风险
平台组成
| 组成部分 | 主要作用 | 典型用户 |
|---|---|---|
| Agent Studio | 创建能够推理和调用能力的专用Agent | SOC、IAM、VM和GRC团队 |
| Workflow Studio | 以确定性步骤执行调查与响应 | 安全工程和自动化团队 |
| Solution Studio | 把Agent、工作流和运营界面组装为完整方案 | 平台负责人和安全运营团队 |
| Cases | 统一追踪事件、证据、任务和状态 | 分析师和事件响应人员 |
| Dashboards与Tables | 展示指标并维护运营数据 | 经理、分析师和审计人员 |
| Connectivity Mesh | 连接企业工具和动作 | 集成与平台团队 |
| Runners | 在云端或客户环境执行工作流动作 | 基础设施和安全团队 |
AI Agent Builder
Agent Builder提供可视化界面,用于定义Agent的名称、角色、责任、可调用能力和行为约束。Agent需要执行外部动作时,会让Blink Workflow Engine运行已经授权的工作流,而不是直接持有凭据。
- 为每个Agent设置明确的安全领域和任务范围
- 将已批准工作流作为Agent可调用的能力
- 定义输入、期望输出和失败状态
- 配置自动执行、人工确认和禁止动作
- 用结构化结果连接下游工作流步骤
- 在隔离会话中运行单次或连续任务
- 记录推理、证据、调用能力和最终结果
Agent执行机制
Agent会根据角色、任务和可用能力判断下一步,并在需要时调用受控工作流。工作流完成后,结果返回Agent作为新上下文,直到任务成功、失败或达到停止条件。
- 先读取Agent配置、任务说明和当前上下文
- 判断是否能够直接形成结论
- 需要外部信息或动作时选择已授权能力
- 由工作流引擎执行具体工具步骤
- 把步骤输出加入当前会话上下文
- 达到目标后返回成功、失败和证据
- 每次新任务默认使用独立会话以降低上下文串扰
Workflow Studio
Workflow Studio把AI推理与严格执行逻辑结合,可通过自然语言Copilot生成初始流程,也可用无代码、低代码或完整代码方式调整。关键处置动作仍由明确步骤、条件和审批控制。
- 使用事件、计划或人工操作触发流程
- 拖放集成动作并配置输入输出
- 加入条件、循环、分支、重试和错误处理
- 调用安全Agent完成动态调查任务
- 在隔离终端或插件中运行脚本
- 为封禁、隔离和权限变更设置人工批准
- 通过运行日志和看板监控结果与节省时间
Solution Studio
Solution Studio是面向运营人员的方案组装层,可从Agentic SOC、IAM、Cloud Security等模板开始,也可从空白方案构建。每个方案可以包含工作区、案件、看板、表格、Copilot和自助应用。
- 按安全领域选择预置模板或创建自定义方案
- 组合多个微型Agent与确定性工作流
- 为一线分析师提供统一运营界面
- 通过表格维护资产、参考数据和处理状态
- 用看板展示吞吐量、时效、风险和ROI
- 允许外部用户从自助表单触发受控流程
- 对方案版本、反馈和审计记录持续迭代
Agentic SOC
Blink Agentic SOC可从多种检测工具接收告警,结合威胁情报、资产、身份和历史上下文开展调查。结果以案件形式返回,并包含摘要、严重度判断、证据与建议动作。
- 对告警去重、归并并建立调查故事
- 查询终端、身份、云和邮件上下文
- 富化IP、域名、文件哈希和其他IOC
- 重新评估严重度并解释判断依据
- 推荐隔离、封禁、重置或关闭等下一步
- 按置信度与风险决定自动执行或人工批准
- 将完整调查历史保存在统一案件中
案件管理
案件界面连接Cases、Alerts、Attachments、Observables和Tasks等数据表,支持分配、状态变更、批量操作和时间线追踪。Copilot能够生成案件摘要,分析师仍可编辑并核对原始证据。
- 集中查看告警、证据、实体和相关任务
- 按团队、负责人、严重度和状态筛选
- 批量分配、关闭或更新多个案件
- 记录人工调查、Agent操作和审批决定
- 通过AI摘要快速了解案件重点
- 使用自定义字段适配组织处理规范
- 把最终处置和复盘信息用于后续改进
安全运营覆盖范围
| 领域 | 可自动化内容 | 需重点控制 |
|---|---|---|
| SOC | 告警分流、调查、富化和响应 | 误报关闭与高风险处置 |
| 事件响应 | 证据收集、隔离、通知和复盘 | 取证完整性与业务影响 |
| IAM | 入离职、权限审查、异常身份处置 | 特权账户与审批分离 |
| 漏洞管理 | 发现归并、优先级、分派和验证 | 资产重要性与修复窗口 |
| GRC | 证据收集、控制测试和报告 | 控制解释与审计签字 |
| AppSec | 发现去重、可达性验证和修复草案 | 代码审核与生产变更 |
| 云安全 | 配置检查、风险富化和修复编排 | 跨账户权限与回滚 |
| 邮件安全 | 钓鱼分析、IOC提取和隔离 | 用户误报与邮件删除范围 |
Agentic AppSec
Agentic AppSec连接SAST、DAST、SCA、秘密扫描、容器工具、代码托管和CI系统。它可以跨工具去重、验证漏洞可达性、定位责任团队并起草修复,但合并代码前仍需开发者审核。
- 归并多个扫描器报告的同一问题
- 结合运行环境判断漏洞是否真实可达
- 按代码所有权路由给正确团队
- 在协作工具中提供问题和修复建议
- 生成修复草案或拉取请求供人工检查
- 触发重新扫描并验证修复结果
- 在案件中保留发现到关闭的完整历史
IAM与权限运营
- 自动执行员工入职、调岗和离职任务
- 比较身份源、目录和SaaS应用中的权限
- 发现长期未用、孤立或异常高权限账户
- 发起访问审查并追踪负责人响应
- 在审批后撤销账户或特定权限
- 为特权操作保留双人批准和证据
- 将处理结果同步到ITSM和审计系统
漏洞与云安全运营
- 汇总扫描器、云平台和资产系统发现
- 结合严重度、可利用性和业务重要性排序
- 去除重复项并关联资产负责人
- 自动创建工单、通知和修复期限
- 执行获批准的配置或补救动作
- 验证修复并关闭对应案件
- 通过看板追踪积压、SLA和风险趋势
GRC与审计场景
- 定期从云、身份和安全工具收集控制证据
- 检查证据完整性并标记缺失项目
- 将控制、资产、负责人和测试结果关联
- 自动提醒控制所有者补充材料
- 生成审计准备摘要和状态看板
- 保留证据来源、时间和自动化运行日志
- 由合规人员完成最终解释和签字
集成能力
Blink宣称提供30,000多个内置集成动作,覆盖安全、IT、云、身份、DevOps、通信和GRC系统。集成数量表示可用连接与动作规模,不代表每个连接都无需配置或适合所有版本。
| 集成类型 | 主要用途 | 代表性系统 |
|---|---|---|
| SIEM | 接收告警、查询日志和更新事件 | Splunk、Microsoft Sentinel等 |
| EDR | 调查终端并执行隔离响应 | CrowdStrike、SentinelOne等 |
| 身份 | 查询用户、禁用账户和管理权限 | Okta及企业目录 |
| 云平台 | 读取资源、检查配置和修复风险 | AWS、Azure、Google Cloud |
| ITSM | 创建、更新和关闭工单 | ServiceNow、Jira |
| 协作 | 通知、交互审批和自助请求 | Slack、Microsoft Teams |
| 威胁情报 | 富化IOC与风险判断 | 商业和公开情报服务 |
Runner部署方式
工作流默认可由Blink云端Runner执行,企业也可在本地、私有云或VPC部署Self-Hosted Runner。自托管Runner适合连接防火墙后的系统、数据库、秘密管理器和内部服务。
| 部署方式 | 优势 | 需要评估 |
|---|---|---|
| Blink云端Runner | 启动快且运维工作较少 | 网络出口、数据流和允许动作 |
| Docker自托管Runner | 适合本地开发和较轻工作负载 | 主机权限、容器隔离和升级 |
| Kubernetes Runner | 支持扩展、隔离和高可用 | 集群权限、Helm配置和监控 |
| Runner Group | 多实例并行并降低单点故障 | 秘密配置和网络可达性保持一致 |
| 混合部署 | 控制执行与凭据并保留SaaS管理 | 明确控制面、日志和任务输出数据流 |
凭据与秘密管理
Blink通过Runner和插件执行集成动作,Agent本身不直接持有凭据。自托管环境可连接客户管理的秘密系统,并用Credentials Jail限制任意脚本接触敏感凭据。
- 为每个集成使用独立服务身份
- 按工作流授予最小必要权限
- 优先从企业秘密管理器动态获取凭据
- 限制自定义代码读取或打印秘密
- 定期轮换密钥并检查闲置连接
- 记录凭据调用但不记录秘密值
- 对高权限连接设置更严格审批和监测
工作区与权限
Workspace是隔离自动化资源与团队的环境,不同工作区彼此独立。访问由角色权限控制,适合按SOC、IAM、GRC、地区或业务单元划分责任范围。
- 按团队和业务边界创建独立工作区
- 使用RBAC限制查看、编辑、运行和管理权限
- 通过用户组减少逐人授权工作
- 限制资源、工作流、连接和案件可见范围
- 定期审查管理员与高权限角色
- 避免在个人工作区部署无人维护的生产流程
适用场景
- SOC告警分流、调查、富化与响应
- 钓鱼邮件分析和恶意实体处置
- 身份入离职、权限审查和异常账户处理
- 漏洞去重、优先级、分派和修复验证
- 云安全发现调查与配置修复
- AppSec发现到代码修复的协作流程
- GRC证据收集、控制测试和审计准备
- 跨安全、IT、DevOps和业务系统的自助服务
适合哪些企业
- 拥有多个安全工具且流程跨系统的大中型企业
- 告警量较高并希望扩大分析师处理能力的SOC
- 需要从传统SOAR升级到Agentic运营的团队
- 重视本地执行、凭据隔离和审计追踪的组织
- 希望统一SOC、IAM、VM、GRC和AppSec自动化的平台团队
- 有能力维护安全流程、集成、权限和审批规范的企业
BlinkOps价格
BlinkOps官网当前以申请演示和企业销售为主,没有公开固定套餐名称、单用户价格或统一用量单价。实际报价通常需要根据使用场景、自动化规模、集成、Runner、支持和合同期限确定。
| 采购项目 | 公开价格 | 报价可能考虑的因素 |
|---|---|---|
| Blink Agentic Security Operations Platform | 企业询价 | 用户、工作区、运行量和解决方案范围 |
| Agentic SOC | 企业询价 | 日告警量、数据源、调查和响应范围 |
| Agentic SOAR与Workflow Studio | 企业询价 | 工作流数量、动作运行和集成复杂度 |
| Agentic IAM、VM、GRC或AppSec | 企业询价 | 领域模块、资产规模和处理流程 |
| 自托管Runner与混合部署 | 企业询价 | 环境、规模、高可用和支持要求 |
| 专业服务与FDE支持 | 按合同确认 | 设计、集成、迁移、培训和持续优化 |
服务条款允许按照价目表或Order Form收取费用,并可能对超出约定用量的部分追加收费。采购前应把包含量、超额规则、续费、实施服务和退出方案写入订单。
申请与上线教程
- 选择告警调查、IAM、漏洞或GRC等首个高价值场景。
- 统计当前处理量、人工耗时、错误率和服务目标。
- 申请演示并用真实脱敏样本验证平台能力。
- 确认所需集成、数据流、Runner和秘密管理方式。
- 在独立工作区配置用户、角色与最小权限连接。
- 先上线只读调查和建议动作,再增加受控响应。
- 验证错误、超时、重复事件、回滚和人工接管。
- 根据安全结果和运营指标逐步扩展其他场景。
创建安全Agent教程
- 为Agent定义单一明确的角色、任务和责任边界。
- 列出允许读取的数据、可调用能力和禁止动作。
- 将外部动作封装为经过测试的确定性工作流。
- 定义输入字段、输出结构、置信度和停止条件。
- 为隔离终端、禁用账户等动作增加批准门。
- 使用正常、恶意、缺失和冲突样本测试。
- 检查Agent选择能力、证据和最终结论是否合理。
- 发布后持续审查错误、人工覆盖和业务影响。
构建工作流教程
- 选择事件、计划或人工触发方式。
- 定义输入、最终结果和每个中间状态。
- 从集成库添加查询、分析和响应动作。
- 加入条件、并行、循环、重试和错误分支。
- 在动态判断位置调用经过限制的Agent。
- 为高影响步骤配置人工审批和超时处理。
- 在测试连接与测试数据上验证每条路径。
- 启用日志、告警、版本管理和效果看板后发布。
效果评估
| 指标 | 评估重点 | 建议方法 |
|---|---|---|
| 调查准确率 | 结论和严重度是否正确 | 抽样与分析师结论对比 |
| 自动处理率 | 无需人工完成的案件比例 | 按风险和类型分别统计 |
| 平均响应时间 | 从告警到建议或处置的时间 | 比较上线前后中位数 |
| 人工覆盖率 | 分析师修改Agent结果的比例 | 按原因分类并回归测试 |
| 动作失败率 | 集成、权限和外部服务错误 | 监控每个步骤和连接 |
| 安全事件 | 自动化是否造成误封或业务中断 | 建立严重事件审查 |
| 节省工时 | 被自动化替代的有效人工时间 | 用抽样工时而非宣传数字 |
产品优势
- 将Agent推理与确定性工作流放在同一平台
- 覆盖SOC之外的IAM、VM、GRC和AppSec场景
- 30,000多个集成动作降低跨系统连接工作
- Agent能力由受控工作流提供而非直接暴露凭据
- 案件、表格、看板和自助应用形成完整运营界面
- 支持云端和自托管Runner连接私有基础设施
- 提供RBAC、人工审批和完整审计记录
- 可从模板起步并深度定制Agent与工作流
使用限制与注意事项
- 官网没有公开固定价格,采购和续费成本需单独询价
- 30,000多个集成不代表所有动作都适配现有配置
- 生产上线需要安全工程、流程设计和权限治理投入
- Agent可能错误判断严重度、证据或下一步
- 自动隔离、禁用和删除等动作可能影响正常业务
- 自托管Runner仍依赖正确的容器、网络和升级管理
- 混合部署需核清控制面、日志和步骤输出的数据流
- 大量自定义工作流会产生版本、所有权和维护负担
- 客户案例与官方自动化比例不能视为普遍结果
- 平台核心代码为商业闭源,不能依赖公开仓库自行部署完整产品
GitHub与开源情况
BlinkOps的Blink平台、Agent Builder、Workflow Studio和案件管理属于商业闭源SaaS,服务条款也限制获取平台源代码。本次未核实到可自行部署完整Blink平台的官方开源仓库。
网络上名称相近的Blinko开源笔记项目与BlinkOps无关,不能作为该安全平台的GitHub来源。开放集成、Runner部署包或文档同样不代表核心产品开源。
| 组件 | 状态 | 说明 |
|---|---|---|
| Blink平台 | 商业闭源 | 通过企业许可使用 |
| Agent Builder | 商业闭源 | 在Blink工作区中配置 |
| Workflow与Solution Studio | 商业闭源 | 核心编排和运营能力未公开源码 |
| Self-Hosted Runner | 客户环境部署组件 | 可本地执行但不等于完整平台开源 |
| Blink Library与Integrations | 可复用内容和连接 | 使用范围受平台与许可约束 |
| 官方完整开源版 | 未提供 | 不能仅凭公开资料自托管全套产品 |
基本信息
| 字段 | 内容 |
|---|---|
| 工具名称 | BlinkOps |
| 平台名称 | Blink |
| 工具类型 | Agentic Security Operations Platform |
| 核心领域 | SOC、SOAR、IAM、VM、GRC、AppSec和云安全 |
| 集成规模 | 官方称30,000多个集成动作 |
| 部署方式 | SaaS控制面加云端或自托管Runner |
| 价格模式 | 企业定制报价 |
| 免费版 | 未发现公开自助免费方案 |
| 试用方式 | 申请产品演示 |
| 是否开源 | 否,核心平台为商业闭源产品 |
推荐指数
4.7 / 5。BlinkOps适合希望用统一平台连接Agentic SOC、SOAR和多领域安全运营的中大型企业,集成、Runner、治理与运营组件较完整;但价格不透明,实施质量高度依赖流程、权限和持续维护。
常见问题
BlinkOps主要做什么?
它让安全团队用AI Agent调查问题,并用确定性工作流在安全、IT和云工具中执行受控响应。
BlinkOps是AI SOC还是SOAR?
两者都是。Agentic SOC负责推理和调查,Agentic SOAR负责可靠编排和执行,它们共享集成、案件与治理能力。
BlinkOps支持哪些场景?
主要覆盖SOC、事件响应、IAM、漏洞管理、GRC、AppSec、云安全、邮件安全和ITSM。
BlinkOps多少钱?
官网未公开固定套餐价格,需要根据告警量、自动化、模块、部署和支持需求获取企业报价。
BlinkOps可以本地部署吗?
可以在本地、私有云或VPC部署Self-Hosted Runner,但平台控制面及完整部署边界需以合同方案为准。
Agent能直接访问密码吗?
官方设计让Agent通过工作流调用能力,并使用秘密管理和Credentials Jail降低直接暴露凭据的风险。
BlinkOps有多少集成?
官方当前称提供30,000多个内置集成动作,采购前仍应验证所需系统、版本和具体动作。
BlinkOps支持人工审批吗?
支持,可为高风险动作设置Human-in-the-Loop审批门,并保留Agent建议和人工决定。
BlinkOps开源吗?
不开源。核心平台是商业产品,自托管Runner和公开文档不等同于完整平台源码开放。
类似于Agentic Security Operations Platform的工具

 桂公网安备45132202000164号