




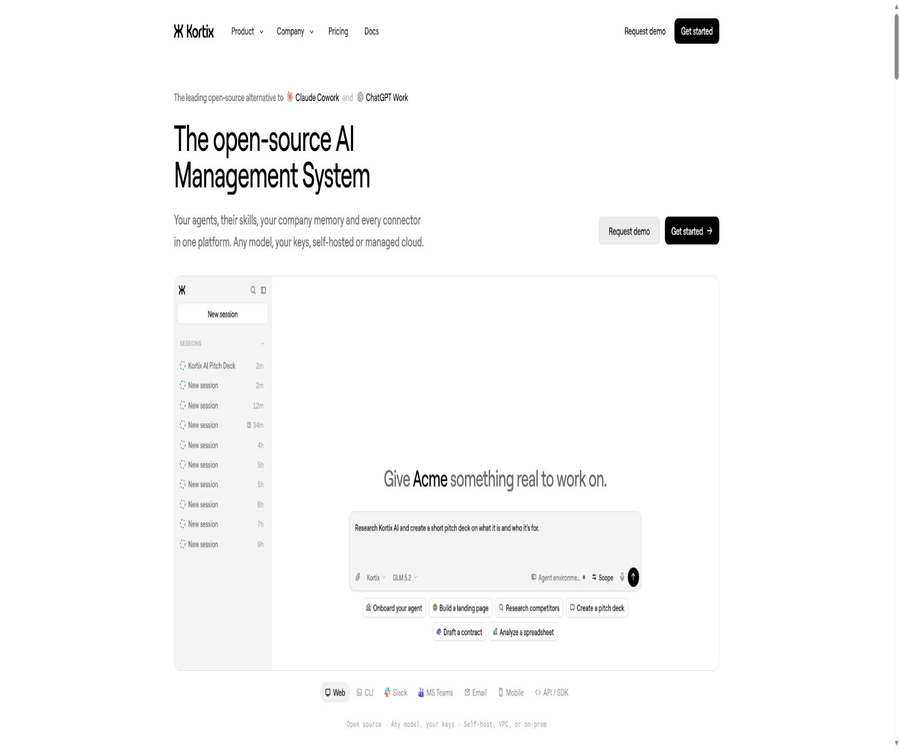
Kortix
Kortix – ein intelligentes Tool, das sich auf KI-basierte Suchfunktionen konzentriert.
Tags:KI-SuchmaschineEine kurze Beschreibung
Kortix ist ein System zur Verwaltung von KI-Agenten für Unternehmen und Teams, das Agenten, Fähigkeiten, gemeinsames Wissen, Verbindungen, Auslöser sowie die Laufumgebung in einem versionierbaren Projekt zusammenfasst.
Einführung in die Tools
Kortix betont das Konzept „Company as Code“: Jedes Projekt nutzt ein Git-Repository als dauerhafte Speicherstätte für Konfigurationen und Wissen. Die Agenten erledigen ihre Aufgaben in eigenständigen Rechenumgebungen und übermitteln die Ergebnisse als Änderungsanfragen. Die Menschen können sich zunächst die Unterschiede ansehen, bevor sie entscheiden, ob diese integriert werden sollen.
Die frühen Projekte waren vor allem durch den allgemeinen KI-Assistenten Suna bekannt. Der offizielle Repository-Path behält weiterhin den Namen Suna bei, doch Produkte, Dokumentationen und Code-Anleitungen sind nun einheitlich auf das Kortix AI Management System umgestellt worden. Die in alten Schulungsmaterialien beschriebenen Benutzeroberflächen, Deployment-Verfahren und Preise können möglicherweise nicht mehr gültig sein.
Kernarchitektur
| Ebene | Hauptinhalt | Lösung der Probleme |
|---|---|---|
| Projekt-Repository | Listen, Agenten, Fähigkeiten, Erinnerungen und Trigger-Dateien | Die Konfiguration der Unternehmens-KI in vergleichbare und rückgängig machbare Versionen umwandeln |
| Anschlussstücke | Anwendungsverzeichnis, MCP, OpenAPI, GraphQL und Webanfragen | Lassen Sie den Agenten Geschäftssysteme lesen und verarbeiten. |
| Modellschicht | Mehrere Modelle, eigene Schlüssel und kompatible Endpunkte | Vermeiden Sie die feste Bindung an einen einzigen Modellanbieter |
| Agent Harness | Planung, Aufruf von Tools und Berechtigungen auf Basis von OpenCode | Den Modell in einen Agenten umwandeln, der mehrere Schritte ausführen kann. |
| Agent Computer | Jede Sitzung hat ihre eigene Linux-Sandbox | Ermöglicht eine echte Ausführungsumgebung für Code, Dateien und Tools. |
| Anfrage zur Änderung | Branchen, Unterschiede, Überprüfung und Zusammenführung | Beibehaltung der manuellen Kontrolle, bis die Ergebnisse in den Standardzweig übertragen werden |
Hauptfunktionen
Company as Code
Agentendefinitionen, Fähigkeiten, organisatorisches Gedächtnis, Konfigurationen von Verbindern sowie Trigger können alle in Textdateien gespeichert werden und somit im selben Git-Repository liegen. Das Team kann diese Änderungen suchen, vergleichen, überprüfen und rückgängig machen – anstatt sich nur auf Einstellungen in geschlossenen Datenbanken zu verlassen.
Mehre Agenten und geteilte Fähigkeiten
Ein Team kann für Vertriebs-, Ingenieur-, Finanz-, Betriebs- oder Datenaufgaben verschiedene Agenten erstellen und standardisierte Arbeitsmethoden über Skill-Dokumente wiederverwenden. Jeder Agent kann über unterschiedliche Modelle, Tools, Connector, Schlüssel und Ausführungsrechte verfügen.
Unternehmensgedächtnis
Erinnerungen sammeln Geschäftsfakten, Prozesse und Erfahrungen in Form von Projektdateien und können zusammen mit der Git-Historie überprüft werden. Langfristige Erinnerungen helfen dabei, wiederholte Aufgaben konsequent durchzuführen, doch fehlerhafte oder veraltete Informationen können auch zukünftige Entscheidungen beeinflussen.
Agent Computer
Jede Sitzung startet eine eigenständige Linux-Sandbox, kloniert das Projektarchiv und erstellt einen eigenen Branch. Der Agent kann Abhängigkeiten installieren, Programme ausführen, mit Dateien arbeiten und Tools aufrufen; am Ende der Sandbox bleibt nur die in Git gespeicherte Arbeit übrig.
Verbindungen und Werkzeuge
Die Plattform zeigt mehr als 3000 Anwendungsverbindungen an und unterstützt MCP, OpenAPI, Postman, GraphQL sowie allgemeine Webanfrageschnittstellen. Die Connector eignen sich zur Anbindung an Slack, GitHub, Notion, CRM-Systeme, Zahlungssysteme und Ticketing-Systeme.
Automatisierte Auslöser
Aufgaben können durch manuellen Dialog, zeitbasierte Planung oder signierte Webhooks gestartet werden und gelangen anschließend in denselben Ausführungsprozess der Sitzung. Sie eignen sich für Tagesberichte, Überwachung, Datensynchronisierung, Fehlerbehebung sowie die periodische Wartung von Inhalten.
Anfrage zur Änderung
Änderungen an den Dokumenten des Agents bleiben zunächst in der Sitzungsschicht; neue Inhalte, Löschungen und Änderungen werden über Anfragen zur Änderung vorgestellt. Standardmäßig kann der Agent nur Änderungen vorschlagen – die Zusammenführung solcher Änderungen gehört zu einer separaten Berechtigung.
CLI und Entwicklungs-API
Kortix bietet Befehlszeilenwerkzeuge, REST-Schnittstellen und SDKs an, mit denen Projekte erstellt, Sessions gestartet, der Betriebszustand überwacht sowie Verbindungen verwaltet und Änderungsanfragen bearbeitet werden können. Entwickler können außerdem Agent-Sessions in ihre eigenen Anwendungen einbetten.
Wie wird eine Aufgabe ausgeführt?
- Das Team definiert im Git-Repository die Projektliste, Agenten, Fähigkeiten, Erinnerungen und die Laufumgebung.
- Der Administrator verbindet Modelle, Geschäftsanwendungen und notwendige Schlüssel und legt den Autorisierungsrahmen für Agenten fest.
- Benutzer starten Aufgaben von Webseiten, Slack, CLI, API, Timern oder Webhooks aus.
- Die Plattform erstellt für diese Sitzung einen separaten Sandbox sowie einen Git-Branch mit dem gleichen Namen.
- Der OpenCode Agent liest Aufgaben, plant Schritte und ruft die autorisierten Tools auf.
- Äußere Aktionen, die einer Genehmigung bedürfen, werden pausiert und die spezifischen Parameter angezeigt.
- Der Agent übermittelt die zu speichernden Dateien und Konfigurationen an den Session-Branch.
- Das System erstellt eine Anfrage zur Änderung und zeigt die Unterschiede zum Standardzweig an.
- Der Verantwortliche prüft die Ergebnisse, fordert Änderungen, schließt etwas oder führt Zusammenfassungen von Änderungen durch.
- Der zusammengeführte Inhalt wird zum neuen Projektstatus für die folgenden Sitzungen.
Unterschiede zwischen Agenten, Fähigkeiten und Erinnerungen
| Projekt | Inhalt speichern | Art der Aktualisierung | Typische Anwendungen |
|---|---|---|---|
| Agent | Rollen, Modelle, Berechtigungen und verfügbare Ressourcen | Bearbeiten von Agent-Dateien oder -Listen | Forscher, Entwickler, Finanzassistenten und Betriebsagenten |
| Fähigkeiten | Wiederverwendbare Schritte, Regeln und Arbeitsmethoden | Manuelle Wartung oder nach Überprüfung aktualisieren | Rechnungsprüfung, Fehlererkennung und Inhaltserneuerung |
| Erinnerung | Unternehmensfakten, historische Erfahrungen und Kontext der Aufgaben | Sitzungen werden gesammelt und über Git geprüft. | Kundenpräferenzen, Prozesserfahrung und Projektwissen |
| Projektliste | Zulassung von Images, Connectoren, Schlüsseln und Triggern | Bearbeiten von kortix.yaml | Bestimmung der Kapazitäten und Governance-Grenzen des gesamten Projekts |
| Anfrage zur Änderung | Dauerhafte Änderungen am Projekt durch das Gespräch | Manuelle Überprüfung und Zusammenführung | Lassen Sie den Agenten seine Fähigkeiten, sein Gedächtnis, seinen Code oder seine Berichte verbessern. |
Modellunterstützung mit BYOK
Kortix ist nicht an ein einzelnes Modell gebunden; die Benutzer können nach Agent, Sitzung oder Nachricht ein Modell auswählen. Es werden Anbindungen an führende Modellanbieter, selbst erstellte kompatible Endpunkte, eigene API-Schlüssel sowie bestehende ChatGPT-Abonnements unterstützt.
| Modellansatz | Kostenbeziehungen | Hauptmerkmale | Für Nutzer geeignet |
|---|---|---|---|
| Eigene API-Schlüssel | Zahlung direkt an den Anbieter des Modells | Modellrechnungen und Kortix-Berechnungsintegrale getrennt | Teams mit bereits vorhandenen Verträgen für Unternehmensmodelle |
| ChatGPT-Abonnementsverbindung | Verwenden Sie Ihre vorhandene Abonnementsberechtigung | Es ist möglich, die manuelle Konfiguration einiger OpenAI-Zugriffe zu reduzieren. | Personen oder Teams mit einer geeigneten Abonnementlösung |
| Kortix-Hosting-Modell | Team-Punkte werden je nach Modell nach Tokenverbrauch abgezogen | Es ist nicht notwendig, die zugehörigen Modell-Schlüssel selbst zu verwalten. | Team, das eine einheitliche Erfahrung sowie Rechnungen anstrebt |
| Kompatible Endpunkte | Abhängig von selbst erstellten oder Drittanbieter-Diensten | Private Modelle und spezielle Gateways können verwendet werden. | Unternehmen in Gebieten mit Datenverfügbarkeit oder mit Anforderungen an Modellmanagement |
Die Modelle, Limits, Regionen und Datenbedingungen für verschiedene Zugriffsweisen unterscheiden sich. Vor der Veröffentlichung sollte das ausgewählte Modell, die API-Dialekte, die Länge des Kontexts, die Toolaufrufe sowie die Abrechnung mit echten Aufgaben getestet werden – anstatt nur zu prüfen, ob der Schlüssel eine Verbindung herstellen kann.
Connector und Anmeldeinformationen-Proxy
Die Anmeldeinformationen für Drittanbieter-Connector werden auf der Serverseite gespeichert. Der Agent-Sandbox besitzt in der Regel nur begrenzt gültige Kortix-Tokens, wobei die Plattform-Agenten die tatsächlichen Tools aufrufen. Dadurch wird verhindert, dass ursprüngliche OAuth-Tokens in den allgemeinen Sandbox gelangen.
- Der Anwendungsverzeichnis umfasst gängige Tools für Zusammenarbeit, Code, CRM, Finanzen und Dokumente.
- Kundenspezifische Systeme können über MCP oder API beschrieben werden, um angeschlossen zu werden.
- Die Anschlüsse sollten je nach Arbeitsbereich und Agent separat autorisiert werden.
- Für Lesen, Schreiben und zerstörerische Operationen sollten unterschiedliche Strategien festgelegt werden.
- Die Parameter der Tools können die Empfänger, Konten oder Zielressourcen einschränken.
- Externe Webseiten und Dokumente können Inhalte zur Eingabe von Anweisungen enthalten.
- Die eigenen Bedingungen, Beschränkungen und Reservierungsregeln des Connector-Dienstes bleiben weiterhin gültig.
- Nach der Entfernung der Zertifikate für die obere Ebene sollte überprüft werden, dass auch das Kortix-Token keinen Zugriff mehr ermöglicht.
Schlüsselverwaltung
Die Projekt-Schlüssel werden mit AES-256-GCM für eine statische Verschlüsselung verwendet und durch projektbezogene Schlüssel getrennt. Die als Umgebungsvariablen zugelassenen Schlüssel werden beim Start des Sandboxes in ein temporäres Dateisystem geschrieben; der Agent kann den echten Wert jedoch weiterhin abrufen, wenn er Werkzeuge verwendet.
| Schlüsselmethode | Was sieht man im Sandbox? | Kontrollgrenzen | Hinweise |
|---|---|---|---|
| Anschluss-Zugangsdaten | Plattform-Token mit begrenztem Umfang | Echte Anmeldeinformationen des Server-Proxy | Überprüfen Sie die Anschlüsse und die Berechtigungen auf Parameterebene. |
| Allgemeiner Betriebs Schlüssel | Werte echter Umgebungsvariablen | Überschneidung der Agentenliste mit den Berechtigungen des Initiators | Genehmigte Agenten können den wahren Wert lesen oder preisgeben. |
| Exportbeschränkungs-Schlüssel | Kontrollierter Handle | Ersetzen Sie nur die in der Liste aufgeführten Hosts durch echte Werte. | Kann die Anwendungs-Ebene-Benutzerautorisierung nicht ersetzen. |
| Modellanbieter-Schlüssel | In der Regel wird es vom LLM-Gateway auf der Serverseite verwendet. | Nach Projekt- und Modellkonfiguration | Überprüfung von konkreten Modellen, Regionen und Obergrenzen |
| Schlüssel deaktivieren | Nicht liefern | Die Plattform weigert die Gewährung. | geeignet für Deaktivierung und Ereignisreaktion |
Beim ersten Hinzufügen der Agent-Rechte im Projekt verlieren die nicht aufgelisteten anderen Agenten den Zugriff auf die Projekt-Schlüssel – dies stellt einen wichtigen Governance-Wechsel dar. In der Produktionskonfiguration sollten alle Agenten aufgeführt sein, die Schlüssel benötigen, und die tatsächlichen Rechte müssen durch Test-Sitzungen überprüft werden.
Genehmigung der Werkzeugaufrufe
Die Projektstrategie kann die Aufrufe der Tools so einstellen, dass sie direkt ausgeführt werden, eine Genehmigung erfordern oder blockiert werden. Zudem kann sie nach dem Pfad des Tools sowie den Parametern gesteuert werden. Eine geeignete Standardstrategie ermöglicht es, Lesevorgänge automatisch auszuführen, während Senden, Bezahlen, Löschen sowie Schreibvorgänge einer manuellen Bestätigung unterliegen.
- Verwenden Sie das Risikomodell als klare Standardstrategie.
- Legen Sie Bedingungen für den Versand von E-Mails nach dem Empfänger-Domainnamen fest.
- Für Zahlungs- und Rechnungstools ist eine Genehmigung standardmäßig erforderlich.
- Direkte Blockierung oder zweifache Bestätigung für Löschung, Bereitstellung und Berechtigungsänderungen.
- Jede Freigabeanfrage zeigt das vollständige Ziel sowie die wichtigsten Parameter an.
- Verwenden Sie keine dauerhaften Genehmigungen, die die gesamte Sitzung abdecken.
- Wenn die Parameterbedingungen nicht interpretiert werden können, sollte dies als Fehler behandelt und abgebrochen werden.
- Testen Sie die Strategie regelmäßig mit bösartigen Eingaben und fehlerhaften Parametern.
Alte Projekte ohne Strategieblöcke können weiterhin die lockeren, standardmäßigen Werte aus der Vergangenheit verwenden. Bei der Migration bestehender Projekte muss der Standardmodus explizit überprüft werden – man darf nicht davon ausgehen, dass alle alten Agenten bereits gesteuert werden, nur weil die neue Benutzeroberfläche Überprüfungsfunktionen bietet.
Sitzungsisolation
Eine Sitzung entspricht einem Sandbox-Umfeld, einem Dateisystem sowie einer Git-Branch. Der Ausführungskatalog wird nicht mit anderen Sitzungen geteilt. Der Sandbox hat eine begrenzte Lebensdauer – er kann zerstört und neu erstellt werden, falls es zu fehlerhafter Installation oder zerstörerischen Änderungen kommt.
| Angebote für Sandkästen | Isolationsformen | Hauptmerkmale | Bestätigung erforderlich |
|---|---|---|---|
| Platinum | Cloud Hypervisor-Mikro-VMs | Stärkere Virtualisierungsgrenzen | Ob es sich um den aktuellen Account und das entsprechende Paket handelt. |
| Daytona | Von externen Sandbox-Anbietern ausgeführt | Einer der standardmäßig verfügbaren Pfade für Self-Hosting | Regionen, Netzwerke, Reservierungen und Abrechnung |
| E2B | Von externen Sandbox-Anbietern ausgeführt | Eignet sich für Agentenberechnung auf Anfrage | Datenverarbeitung und Ressourcenbeschränkungen |
| Standardberechnung im Container-Modus | Container-Isolierung | Schnelle Inbetriebnahme und geringe Kosten | Im Gegensatz zu den Sicherheitsgrenzen von Mikro-Virtualmaschinen |
Die Isolierstärke hängt vom gewählten Berechnungsdienstleister ab; nicht alle Kortix-Sessions können als Mikro-VMs bezeichnet werden. Bei der Anschaffung müssen Standort, Tenant-Isolation, Netzwerkausgänge, Images, Protokolle sowie die Vernichtungsmechanismen überprüft werden.
Anfragen zur Änderung und manuelle Überprüfung
Jede Sitzung arbeitet in einem eigenen Branch. Jede Änderung am Code, an Agenten, Fähigkeiten, dem Gedächtnis oder der Liste der Projekte muss über einen Antrag auf Änderung in die Standard-Branch eingefügt werden. Das System überprüft dabei die Unterschiede, die Beziehungen zwischen den Änderungen, die Gültigkeit der Konfiguration sowie mögliche Kollisionsfälle bei der Zusammenführung.
- Der Agent erledigt die Arbeit in den Sitzungsschritten und erstellt kleine, überprüfbare Commit-Zeilen.
- Nach dem Senden des Pushs wird eine Änderungsanfrage erstellt, in der Titel und Beschreibung eingetragen werden.
- Der Verantwortliche prüft die Liste der Dokumente, fügt oder löscht Zeilen hinzu und überprüft die Ergebnisse der Ausführung.
- Änderungen, die Strategien, Schlüssel oder Agentrechte betreffen, unterliegen einer zusätzlichen Überprüfung.
- Bei Bedarf wird um eine Änderung gebeten, damit die ursprüngliche Sitzung weiterbearbeitet werden kann.
- Vor der Zusammenführung Konflikte vorab überprüfen und die Projektliste validieren.
- Nur Personen oder Service-Konten mit den Berechtigungen zur eigenständigen Zusammenführung können diese durchführen.
- Beobachten Sie nach der Fusion die Auswirkungen des neuen Zustands auf zukünftige Sitzungen und Automatisierungen.
Zugangsmöglichkeiten
| Kanäle | Aktuelle Positionierung | Passende Szenarien | Aufmerksamkeit auf die Reifegrad |
|---|---|---|---|
| Web | Hauptansicht für Projekte, Sitzungen und Konfigurationen | Tägliche Aufgaben und Teammanagement | Kernkanäle |
| CLI | Lokale Initialisierung, Sitzungen, Hosts und Change Management | Entwicklung und Automatisierung von Betriebsprozessen | Kernkanäle |
| Slack | Erwähnung der Roboter-Startsitzung im Kanal | Teamzusammenarbeit und Betriebsaufgaben | Aktive Unterstützung vorhanden |
| Microsoft Teams | Kanäle für die Zusammenarbeit zwischen Unternehmen | Microsoft-Ökosystem-Team | Es werden eine Funktionsschalter sowie eine Kontenbestätigung benötigt. |
| Mobile Version | Sitzung ansehen und steuern | Genehmigung für Ausflüge und Nachverfolgung | Plattform und Funktionen sollten nach Bestätigung durch den aktuellen Shop festgelegt werden. |
| E-Mail und Sprache | Experimentelle Kanäle | Automatische Empfang oder Initiierung von Aufgaben | Sollte nicht direkt in kritischen Produktionsprozessen eingesetzt werden. |
| API und SDK | Fähigkeit zur Einbettung von Sitzungen und Projekten | Selbst erstellte Anwendungen und Workflows | Es ist notwendig, eine Governance für Berechtigungen zu entwickeln. |
| Timer und Webhook | Unbemannter Auslöser | Berichte, Synchronisierung und Überwachung | Es müssen Signatur, Wiederholung und Idempotenz eingestellt werden. |
Automatisierte Szenarien
- Jeden Tag werden die Fehlerprotokolle zusammengefasst und Codekorrekturen vorgeschlagen.
- Verarbeiten von Verkaufschancen und Erstellen von personalisierten Kontaktkorrespondenzen.
- Überprüfen Sie die CRM-Felder und pflegen Sie den Verkaufsprozess.
- Abstimmung der Bücher, Nachverfolgung fehlender Belege und Erstellung von Finanzberichten.
- Überwachen der Suchleistung und Vorschlag von Inhaltserneuerungen.
- Klusterung von Nutzerfeedback zur Erstellung von Produktverbesserungen.
- Abfragen des Datenlagers und regelmäßige Veröffentlichung von Geschäftsindikatoren.
- Bearbeitung von Anträgen auf Einstellung, Kündigung und Zugang für Mitarbeiter.
- Ordnen Sie die Sicherheitsfragen, die Nachweise für die Konformität sowie die Prüfungsunterlagen.
- Nach manueller Freigabe E-Mails senden oder externe Systeme aktualisieren.
Selbstverwaltete Methode
Kortix ermöglicht es, das Kontrollflächen-System auf Laptops, VPSs, Unternehmens-VPCs oder lokalen Netzwerken zu betreiben. Mit Docker Compose können Komponenten wie Webseiten, APIs, Authentifizierungssysteme, PostgreSQL, Dateispeicher sowie Gateways bereitgestellt werden. Datenbanken, Dateien, Projektrepository, Richtlinien sowie Plattformschlüssel werden auf von den Benutzern verwalteten Festplatten gespeichert.
Herkömmliches Self-Hosting bedeutet nicht vollständige Offline-Operationen. Die Agent-Sandbox wird standardmäßig weiterhin von Rechenanbietern wie Daytona, Platinum oder E2B betrieben, und die Images müssen ebenfalls aus dem Registry-System heruntergeladen werden. Isolierte Netzwerke oder „Air-Gap“-Umgebungen erfordern eine eigene Planung bei Unternehmensimplementierungen.
Schritte zur eigenverantwortlichen Umsetzung
- Ermitteln, ob es sich nur um eine Bewertung handelt, um die Erstellung einer VPC oder um eine strikt getrennte Implementierung.
- Vorbereitung von Docker, Domainnamen, verschlüsselter Übertragung sowie Speicher- und Backup-Umgebung.
- Installieren Sie Kortix CLI und starten Sie den Self-Hosting-Konfigurationsassistenten.
- Einstellung der Callback-Adresse sowie der Rechte für Administratoren und Organisationen zur Erstellung.
- Wählen Sie einen Sandbox-Anbieter aus und konfigurieren Sie die entsprechenden Schlüssel.
- Verbinden Sie den Anwendungsverzeichnisdienst und das Fenster für automatische Aktualisierungen nach Bedarf.
- Konfigurieren Sie auf der Webseite Git, Modelle, Mitglieder und Projektrechte.
- Erstellen Sie Testprojekte und überprüfen Sie Sessions, Branches und Änderungsanfragen.
- Sichern Sie den PostgreSQL-Verzeichnis-, Dateiverzeichnis- und Instanzkonfigurationsinhalt.
- Testen von Schlüsselwechseln, Wiederherstellung von Diensten, Versionserhöhungen und Rollbacks.
- Nach der erfolgreichen Sicherheitsprüfung wird es in das Produktions-System eingebunden.
Vergleich von Cloud und Self-Hosting
| Methode | Steuerungsfläche | Agentenberechnung | Wartungspflichten | Für Nutzer geeignet |
|---|---|---|---|---|
| Kortix Cloud Free | Hosted von Kortix | Verwendung von Plattform-Sandbox-Punkten | Plattformwartungsdienste, Benutzerverwaltung sowie Projekt- und Modellverwaltung | Testversionen und kleine Projekte |
| Kortix Cloud Team | Hosted von Kortix | Team-Punkte teilen und aufladen | Plattformwartung und -aktualisierungen, Strategien für das Teammanagement sowie Kosten | Teams, die schnell online gehen müssen |
| Kostenlose Self-Hosting-Lösung | Auf dem Gerät des Benutzers oder auf einem Server ausgeführt | Es muss immer noch ein Anbieter für Sandboxes konfiguriert werden. | Der Benutzer ist für die Datenbanken, Dateien, Updates und Backups verantwortlich. | Ein Team mit Fähigkeiten in der Betriebsführung |
| Unternehmens-VPC oder lokale Implementierung | Einzelmieter-Unternehmensumgebung | Berechnung und Trennung gemäß Vertragsplanung | Beide Parteien teilen sich gemäß dem Vertrag auf. | Organisationen mit hohen Anforderungen an Sicherheit, Konformität und Datensicherheit |
| Anordnung der Luftlücken | Isolierte Netzwerke | Es ist eine angepasste lokale Rechentopologie erforderlich. | Individuelle Umsetzung und kontinuierliche Wartung | Organisationen, die keinen Zugang zu externen Cloud-Diensten haben |
Preise und Pakete
Die Preisangaben wurden am 23. August 2026 überprüft. Die tatsächlichen Beträge, Steuern, Wechselkurse sowie Rabatte können sich ändern; es gilt letztendlich das, was auf der Zahlelseite angezeigt wird.
Kortix verwendet eine Cloud-Berechnungsmethode, bei der Sitze sowie der Verbrauch berücksichtigt werden. Sowohl die Berechnungen als auch die optionalen Hosting-Modelle teilen sich denselben Punktpool. Wenn eigene Modell-Schlüssel verwendet werden oder eine bestehende ChatGPT-Abonnementverbindung genutzt wird, werden die Kosten für die Modelle nicht von den kostenlosen Sandbox-Punkten abgezogen.
| Paket oder Version | Preis | Abrechnungszeitraum | Kernrechte oder -beträge | Für Nutzer geeignet |
|---|---|---|---|---|
| Free | 0 US-Dollar | Monatliche Aktualisierung | 200 Sandbox-Berechnungs-Integrale, 1 Projekt, Unterstützung für BYOK und ChatGPT-Abonnements | Persönliche Erfahrungen und frühe Projekte |
| Team | 40 US-Dollar pro Sitzplatz | Monat für Monat | 2500 Pooling-Punkte pro Sitzplatz, maximal 200 Projekte und 100 Sitzplätze, optionaler Hosted-Modell, E-Mail-Support | Team, das kontinuierlich echte Geschäftsaufgaben ausführt |
| Team-Überlastung | Nach Aufladung von Punkten | Kaufen nach Verbrauch | Zusätzliche Kosten für Agent Computer oder gehostete Modelle – die genauen Preisklassen richten sich nach dem Konto. | Teams mit schwankender Auslastung |
| Kostenlose Self-Hosting-Lösung | Für Software wird kein Sitzungsgebühr erhoben. | Die Infrastruktur muss selbst getragen werden. | Vollständige Kontrolle über das Steuerungsflächenkonzept, BYOK, selbstverwaltete Datenbanken und Dateien | Benutzer mit Docker-Kenntnissen und Fähigkeiten in der Betriebsführung |
| Enterprise | Individuelle Kostenschätzung | Vertragsvereinbarungen | SAML SSO, SCIM, erweitertes RBAC, Audits zum Lesen, SLA, DPA, VPC oder lokale Implementierung | Große und regulierte Organisationen |
Jeder Team-Platz umfasst 2500 Punkte, was im Umrechnungssatz von 25 US-Dollar einer Nutzungsgrenze entspricht. Nur wenn alle Punkte für die Berechnungen mit dem Standard-Agenten-Computer verwendet werden, lassen sie sich etwa 125 Stunden lang nutzen; das Hosted-Modell verbraucht gleichzeitig einen Teil dieser Punkte.
Agent Computer-Abrechnung
| Ressourcen | Offizieller Einzelpreis | Standardkonfigurationsverbrauch |
|---|---|---|
| vCPU | 0,0000168 US-Dollar pro vCPU-Sekunde | Standardmäßig 2 vCPU |
| Arbeitsspeicher | 0,0000054 US-Dollar pro GiB Sekunde | Standardmäßig 4 GiB |
| Speichern | 0,000000036 US-Dollar pro GiB Sekunde | Standardmäßig 20 GiB |
| Standard-Computer | Etwa 0,20 US-Dollar pro Stunde oder 20 Punkte | Nach dem Anhalten werden keine weiteren Punkte abgezogen. |
| Kostenlose Monatspunkte | 200 Punkte | Wenn es nur für die Standardberechnung verwendet wird, beträgt die Dauer etwa 10 Stunden. |
| Team-Punkte | 2500 Punkte | Wenn es nur für die Standardberechnung verwendet wird, beträgt die Zeit etwa 125 Stunden. |
Die Berechnung erfolgt nach Ressourcen und Sekunden; ein automatisches Beenden kann die Kosten für ungenutzte Ressourcen senken. Der tatsächliche Verbrauch hängt außerdem von der Größe des Sandboxes, den gleichzeitigen Sitzungen, dem Speicherbedarf, der Laufzeit sowie den Tokens der gehosteten Modelle ab.
Kostenkontrolle
- Legen Sie zunächst eine maximale Ausführungsdauer für die Aufgabe fest.
- Aktivieren Sie die automatische Abschaltung im Leerlauf und überprüfen Sie den Auslöser für die Abschaltung.
- Überwachen Sie die Modellrechnungen und die Sandbox-Integrität getrennt voneinander.
- Legen Sie Budgets für Agenten und Teams für kostspielige Modelle fest.
- Beschränken Sie die Anzahl der gleichzeitigen Sitzungen für unüberwachte Aufgaben.
- Stabile Daten im Cache speichern und wiederholte Downloads/Installationen vermeiden.
- Setzen Sie Obergrenzen für Schleifen, Wiederholungen und Webhook-Storms.
- Erstellen Sie eine Statistik für die Kosten pro Aufgabe und die Erfolgsrate nach Projekt.
- Stellen Sie im Voraus Warnungen für unzureichende Punkte und Modellgrenzen ein.
Sicherheit und Berechtigungen
- Jede Sitzung verwendet einen eigenen Sandbox und eine eigene Git-Branch.
- Projekt-Schlüssel werden mit projektbezogenen abgeleiteten Schlüsseln verschlüsselt.
- Die ursprünglichen Anmeldeinformationen des Connectors gelangen in der Regel nicht auf den Agenten-Computer.
- Die Berechtigungen des Agents und des Initiators bestimmen gemeinsam die Übermittlung des Schlüssels.
- Toolaufrufe können auf Ausführen, Freigeben oder Blockieren eingestellt werden.
- Kombination ist eine eigenständige Berechtigung und wird dem Agent standardmäßig verweigert.
- Kontoinformationen und Agentenaktionen erzeugen Auditergebnisse.
- Enterprise kann Audit-Einträge lesen, exportieren oder an ein SIEM senden.
- SAML, SCIM, benutzerdefinierte Rollen und Gruppen gehören zu Enterprise.
SOC 2 Typ I und Typ II sind derzeit beide als in Bearbeitung gekennzeichnet; es kann daher nicht behauptet werden, dass bereits Berichte vorliegen. Kortix gibt ausdrücklich an, derzeit weder eine Zertifizierung nach ISO 27001 noch nach HIPAA zu besitzen, und dass für regulierte Beschaffungsprozesse weiterhin eigene Sicherheitsbewertungen durchgeführt werden müssen.
Privatsphäre und Datenverwaltung
Projektdepots, Dokumente, Hinweise, Geschäftsverbindungen sowie Modelle können hochsensible Unternehmensinformationen enthalten. Die Hosted-Version, das selbst gehostete Control Plane, die Sandbox-Anbieter, die Modellanbieter sowie Drittanbieter-Apps bilden jeweils unterschiedliche Schritte in der Datenverarbeitung.
| Datenbereich | Hauptinhalt | Schwerpunkte der Governance |
|---|---|---|
| Git-Repository des Projekts | Agenten, Fähigkeiten, Gedächtnis, Einstellungen und Arbeitsergebnisse | Zugriffsrechte, Überblick über Einsendungen, Löschung und Backup |
| Agent-Sandbox | Klon-Repositorys, ausführbare Dateien, Abhängigkeiten und temporäre Ausgaben | Anbieter, Region, Netzwerkausgang und Vernichtung |
| Modellanfrage | Hinweise, Kontext, Dateiausschnitte und Tool-Ergebnisse | BYOK-Verträge, Schulungen, Beibehaltung und Regionen |
| Anschlussstücke | E-Mails, Dokumente, CRM, Zahlungen und Ticketdaten | OAuth-Bereich, Parameterfreigabe und Bedingungen für Dritte |
| Plattform-Logs | Sitzungen, Toolaufrufe, Freigaben und Kontooperationen | Haltbarkeitsdauer, Maskierung sensibler Parameter und Auditereserven |
| Selbstverwalteter Speicher | Datenbanken, Dateien und Instanzschlüssel | Verschlüsselung, Backup, Wiederherstellung und Administratorzugriff |
Enterprise bietet eine DPA-Option an, doch die genauen Unterausführenden, die Datenregionen, die Verpflichtungen bezüglich der Schulung sowie die Aufbewahrungsfristen müssen im aktuellen Vertrag sowie in den Datenschutzdokumenten festgelegt werden. Ein selbst verwaltetes Kontrollflächenkonzept kann den Datenfluss aus externen Sandboxes, Modellen und Connectoren ebenfalls nicht automatisch verhindern.
Open Source und Lizenzen
Kortix stellt das vollständige Hauptlager öffentlich zur Verfügung und ermöglicht das Ansehen, Ändern sowie die eigene Verwaltung – derzeit wird dabei die Elastic License 2.0 verwendet. Diese Lizenz enthält klare kommerzielle Beschränkungen: Es ist nicht erlaubt, die wichtigsten Funktionen der Software als Dienstleistung bei Dritten anzubieten.
| Projekt | Aktueller Zustand | Lizenz oder Grenzen | Richtige Verständnis |
|---|---|---|---|
| Kortix-AI/Suna-Hauptlager | Offen und aktiv | Elastic License 2.0 | Der Code ist audierbar, modifizierbar und selbsthostbar, aber es handelt sich nicht um eine lockere Lizenz. |
| Einschränkungen bei der Geschäftspflege | Es besteht eine klare Existenz. | Es ist verboten, Hosting-Dienste mit den wichtigsten Funktionen an Dritte zu liefern. | Um SaaS anzubieten, muss zunächst eine Lizenzbewertung durchgeführt werden. |
| Lizenzschlüssel-Funktion | Man darf nicht umgehen. | Begrenzt durch die Elastic License 2.0 | Man darf die vom Unternehmen erteilten Kontrollrechte nicht eigenmächtig entfernen. |
| OpenCode Agent Harness | externe Offenprojekte | Nach der eigenen Lizenz von OpenCode | Sein offener Zustand ändert die Lizenzen für den Hauptspeicher von Kortix nicht. |
| Selbstverwaltete Images | Öffentlich abrufbar | Bleibt den Kortix-Lizenzbedingungen unterworfen | Ausführbar zu sein bedeutet nicht, dass die Hosted-Dienste weiterverkauft werden können. |
| Enterprise-Funktionen | Kommerzielle Lizenzierung | Unternehmenslizenz | Für SSO, SCIM und auditive Lesevorgänge sind entsprechende Berechtigungen erforderlich. |
Hersteller beschreiben ihre Produkte als Open-Source, doch die Elastic License 2.0 wird in der Regel als Lizenz für verfügbaren Quellcode eingestuft und nicht als traditionelle Open-Source-Lizenz, die von der OSI genehmigt wurde. Im Verzeichnis sollten sowohl die Offenlegung des Codes, die Möglichkeit zur eigenen Hosting-Infrastruktur als auch Beschränkungen durch Hosting-Dienste angegeben werden.
Für welche Benutzer geeignet
- Es wird gewünscht, ein Team zur zentralen Verwaltung mehrerer Unternehmens-Agenten zu haben.
- Es ist wünschenswert, Agenten, Fähigkeiten und Erinnerungen in eine von Git verwaltete Organisation aufzunehmen.
- Benutzer, die einen Agenten benötigen, um Programme in einer echten Linux-Umgebung auszuführen und Dateien zu verarbeiten.
- Unternehmen, die verschiedene Modelle nutzen und die BYOK-Fähigkeit beibehalten möchten.
- Teams, die eine große Anzahl an SaaS-, MCP- und internen APIs verbinden müssen.
- Organisationen, die hoffen, denselben Workflow über Slack, CLI, API und Timer auszulösen.
- Unternehmen, die eine VPC, eine lokale oder selbst gehostete Steuerungsplattform benötigen.
- Technisches Team bereit, Governance für Genehmigungen, Schlüssel, Sandboxes und Änderungsanfragen zu etablieren.
Vorteile des Produkts
- Zusammenfassen Sie Agenten, Fähigkeiten, Erinnerungen und Verbindungen in einem einzigen Projekt.
- Die Git-Struktur ermöglicht es, Konfigurationen und Ergebnisse zu vergleichen, zu überprüfen und zurückzusetzen.
- Jede Sitzung verfügt über einen eigenen Sandbox und Zweig, wodurch eine gegenseitige Kontamination verringert wird.
- Der Antrag auf Änderung sieht die Einbeziehung der AI-Arbeit in die manuelle Überprüfung vor.
- Unterstützung für mehrere Modelle, BYOK und kompatible Endpunkte.
- Der Connector umfasst Anwendungsverzeichnisse, MCP sowie verschiedene API-Protokolle.
- Webseiten, Slack, CLI, API und automatische Auslösungen teilen sich ein gemeinsames Ausführungsmodell.
- Das Kontrollflächen kann in seiner eigenen Infrastruktur laufen.
- Die kostenlose Version kann für kleine Tests verwendet werden.
- Der Sitzpreis beinhaltet quantifizierbare Sandbox-Nutzungspunkte.
Hauptbeschränkungen
- Der Hauptspeicher verwendet die Elastic License 2.0 und beschränkt Drittanbieter-Hosting-Dienste.
- Das selbst verwaltete Kontrollflächenkonzept ist standardmäßig weiterhin auf externe Sandbox-Anbieter angewiesen.
- Eine vollständige Isolierung oder die Verwendung von Luftspalten erfordert eine separate Planung.
- Das Team wird gleichzeitig nach Plätzen und verbrauchten Punkten abgerechnet.
- Das Hosting-Modell und der Pool für gemeinsam genutzte Rechenressourcen erfordern eine getrennte Überwachung der Kosten.
- Ein Agent kann Code ausführen und externe Aktionen durchführen; Konfigurationsfehler können ernsthafte Folgen haben.
- Alte Projekte ohne explizite Strategieblöcke können die lockeren Standardeinstellungen beibehalten.
- Die genehmigten Betriebschlüssel werden mit den Werten aus der echten Umgebung in die Sandbox eingegeben.
- Externe Anschlüsse und Modelle führen zu eigenständigen Risiken im Bereich Privatsphäre und Sicherheit.
- Die Reifegrad der Kanäle wie Microsoft Teams, E-Mail und Sprache ist unterschiedlich.
- Der SOC 2-Bericht wird noch erstellt; es liegen keine Zertifizierungen nach ISO 27001 oder HIPAA vor.
- Komplexe Git-, Container-, Schlüssel- und Berechtigungsmodelle erfordern Wartung durch das Technikteam.
Umsetzungs- und Abnahmeliste
- Wählen Sie die erste Geschäftsaufgabe aus, deren Ergebnisse überprüfbar sind und bei der wenig externe Schreibvorgänge stattfinden.
- Definieren Sie das Projektarchiv, Agenten, Fähigkeiten, Gedächtnis und Verantwortliche.
- Bestätigen Sie die Grenzen für Cloud-, Self-Hosted-, VPC- oder isolierte Bereitstellungen.
- Prüfen Sie den Datenfluss von Modell, Sandbox und Connector einzeln.
- Definieren Sie klare Standardwerkzeugstrategien und Parameterbedingungen.
- Erweisen Sie dem Agenten nur die notwendigen Connector und Schlüssel für die Aufgabe.
- Es ist Agenten untersagt, direkt die Standard-Branch zu verschmelzen oder hochriskante Aktionen auszuführen.
- Testhinweise zu Injection, fehlerhaften Tool-Parametern, Schleifen und Konkurrenzkosten.
- Überprüfung der Vernichtung des Sandboxes, der Schlüsselwechsel, der Backups und der Wiederherstellung.
- Erheben Sie die Erfolgsrate, die Rate der manuellen Anpassungen, die Laufzeit und die Gesamtkosten.
- Überprüfung von Lizenzen, DPA, Unterauftragnehmern und Sicherheitsmaterialien.
- Nach der Freigabe im kleinen Umfang können anschließend die Rechte für automatische Auslösung und Schreiben hinzugefügt werden.
Häufige Fragen
Was macht Kortix hauptsächlich?
Es hilft dem Team, Unternehmen-Agenten, Fähigkeiten, Erinnerungen, Verbindungen und Automatisierungen zentral zu verwalten, und lässt jede Aufgabe auf einem eigenständigen Agenten-Computer ausführen, wobei die Ergebnisse schließlich über Git-Change-Requests bereitgestellt werden.
Was ist die Beziehung zwischen Kortix und Suna?
Suna war die Marke für den allgemeinen KI-Assistenten in den Anfängen dieses Projekts; der Lagerpfad behält bis heute den Namen Suna bei. Das aktuelle Produkt wurde erweitert und trägt nun den einheitlichen Namen Kortix AI Management System.
Ist Kortix kostenlos?
Cloud Free beinhaltet monatlich 200 Sandbox-Berechnungspunkte sowie 1 Projekt; die Hostung von Modellen wird nicht durch diese kostenlosen Punkte finanziert. Die Software kann auch kostenlos selbst gehostet werden, doch die Kosten für Infrastruktur, Sandboxes und Modelle liegen beim Benutzer.
Wie berechnet Team die Gebühren?
Team kostet 40 US-Dollar pro Sitzplatz und Monat; jeder Sitzplatz beinhaltet 2500 Poolspunkte. Diese Punkte werden für Agent Computer sowie optional für gehostete Modelle verwendet, und bei einem Überschreiten sind weitere Gebühren fällig.
Wie lange halten 200 kostenlose Punkte?
Der Agent-Computer standardmäßig mit 2 vCPU, 4 GiB RAM und 20 GiB Speicher verbraucht etwa 20 Punkte pro Stunde. Daher beträgt die Nutzungzeit für reine Berechnungen etwa 10 Stunden. Größere Ressourcen sowie andere Nutzungsmuster ändern das Ergebnis.
Ist Kortix wirklich Open-Source-Software?
Der Code ist öffentlich zugänglich und kann angepasst sowie selbst gehostet werden, unter Verwendung der Elastic License 2.0. Es ist jedoch nicht gestattet, die Hauptfunktionen als Dienst bei Dritten zu hosten. Genauer ausgedrückt: Der Quellcode ist verfügbar und erlaubt das Selbsthosting – es handelt sich dabei also um eine weniger liberale Open-Source-Lizenz.
Kann Self-Hosting vollständig offline erfolgen?
Die herkömmliche One-Click-Selbsthosting-Methode erfordert weiterhin das Herunterladen des Images sowie die Konfiguration eines externen Sandbox-Anbieters. Für eine vollständig offline basierte, air-gapped oder lokale Sandbox-Topologie ist eine separate Planung der Unternehmensimplementierung notwendig.
Kann ein Agent seine eigenen Änderungen automatisch zusammenführen?
Standardmäßig ist das nicht möglich. Der Agent kann zwar Branches einreichen und Anfragen zur Änderung stellen, doch das Fusionieren von Änderungen erfolgt separat und wird standardmäßig abgelehnt. Wenn der Administrator eine automatische Fusion ausdrücklich erlaubt, trägt er dennoch das entsprechende Risiko.
Zusammenfassung
Kortix eignet sich für Teams, die mehrere Unternehmensagenten, gemeinsam genutzte Fähigkeiten, organisatorisches Wissen sowie Geschäftsverbindungen zentral verwalten möchten und den Lieferprozess mithilfe von Git sowie isolierten Rechenumgebungen steuern wollen. Die wichtigsten Besonderheiten sind mehrere Modelle, BYOK, Agent-Computer, Anfragen zur Änderung sowie Self-Hosting.
Vor der Implementierung müssen insbesondere die Beschränkungen der Elastic License 2.0 hinsichtlich der Verwaltung, die Abhängigkeit von externen Sandboxes bei der selbstverwalteten Nutzung, die Kosten für zusätzliche Lizenzen sowie die Standardrechte und Grenzen für den Zugang zu den Sandboxes festgelegt werden. Erst wenn Genehmigungsprozesse, Schlüssel, Netzwerke sowie Konfigurationen zur Überwachung von Änderungen richtig eingestellt sind, kann die Automatisierungsfähigkeit der Plattform kontrolliert werden.
Werkzeuge, die dem Kortix ähneln

 Guigong-Netzwerk-Sicherheitsnummer: 45132202000164